SSO vers Databricks avec Keycloak
Cette page explique comment configurer Keycloak comme fournisseur d'identité pour le Single Sign On (SSO) dans votre compte Databricks. Keycloak prend en charge OpenID Connect (OIDC) et SAML 2.0. Keycloak ne prend pas en charge SCIM pour synchroniser les utilisateurs et les groupes avec Databricks.
Pour éviter d'être déconnecté de Databricks pendant le test du Single Sign-On, gardez la console de compte ouverte dans une autre fenêtre de navigateur. Vous pouvez également configurer l’accès d’urgence avec des clés de sécurité pour éviter le verrouillage. Voir Accès d’urgence pour prévenir les verrouillages.
Activer Keycloak Single Sign On
Choisissez votre protocole d'identité :
- OIDC
- SAML 2.0
-
En tant qu'administrateur de compte, connectez-vous à la console de compte et cliquez sur **Sécurité**.
-
Cliquez sur l'onglet Identity provider setup .
-
Dans la section Authentication , configurez le Single Sign On pour ouvrir la boîte de dialogue de configuration SSO.
-
À l’étape Add details , sous Identity protocol , sélectionnez OpenID Connect .
-
Make note of the Databricks Redirect URL value.
-
Dans un nouveau browser tab, connectez-vous à votre console d'administration Keycloak.
-
Sélectionnez le domaine pour l'intégration Databricks ou créez-en un nouveau.
-
Créer un nouveau client :
-
Cliquez sur **Clients** et cliquez sur **Créer un client**.
-
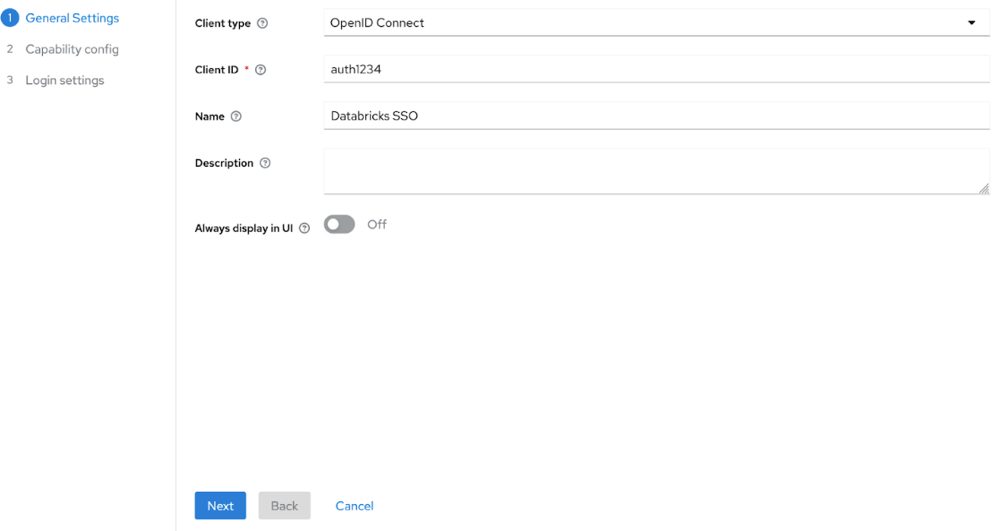
Dans **Type de client**, sélectionnez **OpenID Connect**.
-
Saisissez un ID client et un Nom .
-
Cliquez sur Suivant et Enregistrer .
-
-
Configurez le client Databricks :
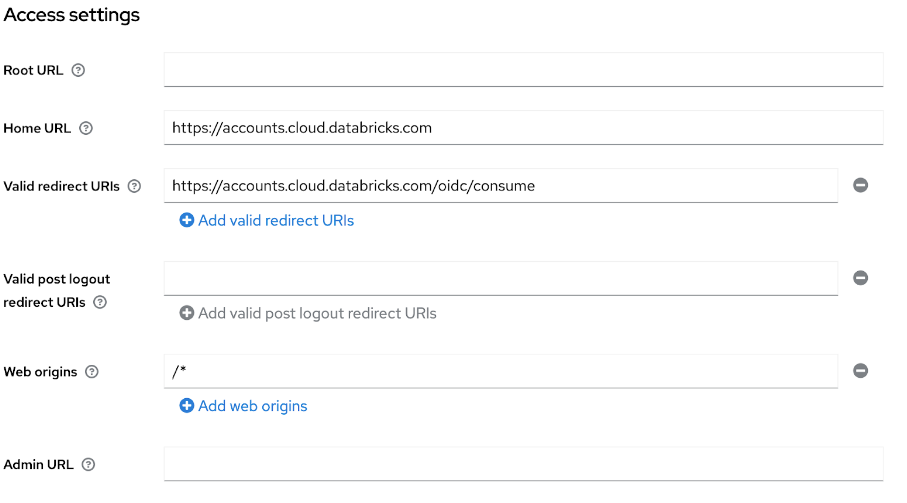
- Dans les **Paramètres d’accès**, définissez l’**URL d’accueil** sur l’URL de votre compte Databricks.
- Définissez les **URI de redirection valides** sur l'**URL de redirection Databricks** que vous avez copiée ci-dessus.
- Dans Configuration de la capacité , définissez Authentification du client sur Activé pour un accès confidentiel.
-
Configurer le mappage d'appartenance au groupe :
- Cliquez sur Périmètres client et sélectionnez le périmètre dédié à votre client.
- Dans l’onglet Mappers , cliquez sur Configurer un nouveau mapper .
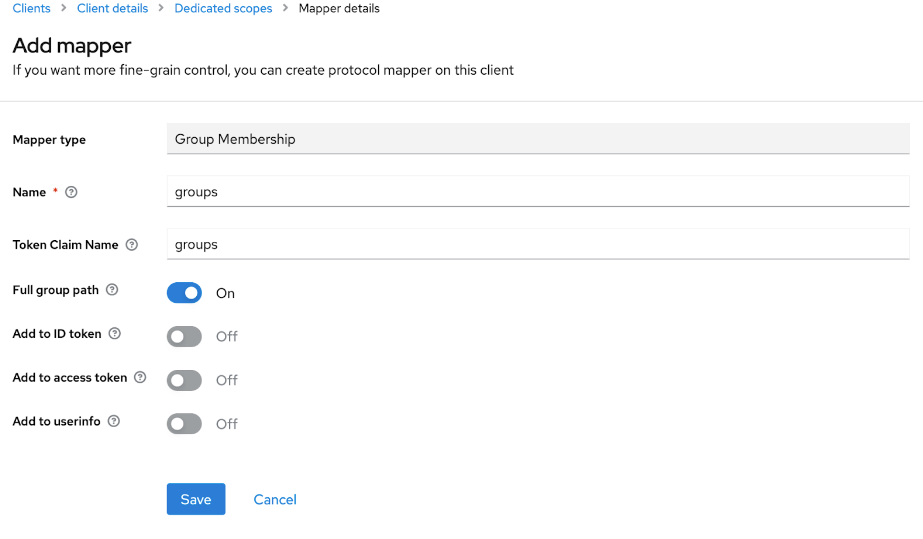
- Dans Type de mappeur , sélectionnez Appartenance au groupe .
- Définissez à la fois Name et Token Claim Name sur groupes .
- Basculez le **Chemin complet du groupe** sur **Activé** ou **Désactivé** selon votre préférence.
-
Retournez dans la boîte de dialogue de configuration de la SSO dans la console de compte Databricks et saisissez les valeurs que vous avez copiées depuis Keycloak :
- Client ID : le Client ID de Keycloak.
- Secret client : se trouve dans l'onglet Identifiants de votre client Keycloak.
- URL d’émetteur OpenID : votre URL Keycloak avec un domaine (par exemple,
https://keycloak.example.com/realms/your-realm).
-
À l’étape Enable SSO , cliquez sur Enable SSO . Databricks enregistre la configuration à l’état désactivé et exécute un test de connexion. Vous êtes redirigé(e) pour terminer une connexion avec Keycloak. Si le test réussit, la fonction SSO est activée automatiquement. Si le test échoue, Databricks indique qu’il n’a pas pu valider la configuration. Vérifiez les valeurs que vous avez saisies, puis réessayez.
-
Une fois la fonction SSO activée, pour créer des comptes utilisateurs lors de la première connexion d’un utilisateur, activez le provisionnement juste-à-temps (JIT) à l’aide du bouton bascule Create new identities during first-time signup dans la carte des étapes suivantes. Consultez la page Provisionnement automatique des utilisateurs (JIT).
Pour des conseils détaillés sur les tests post-installation, y compris les tests de connexion aux workspaces, consultez Test your SSO configuration.
-
En tant qu'administrateur de compte, connectez-vous à la console de compte et cliquez sur **Sécurité**.
-
Cliquez sur l'onglet Identity provider setup .
-
Dans la section Authentication , configurez le Single Sign On pour ouvrir la boîte de dialogue de configuration SSO.
-
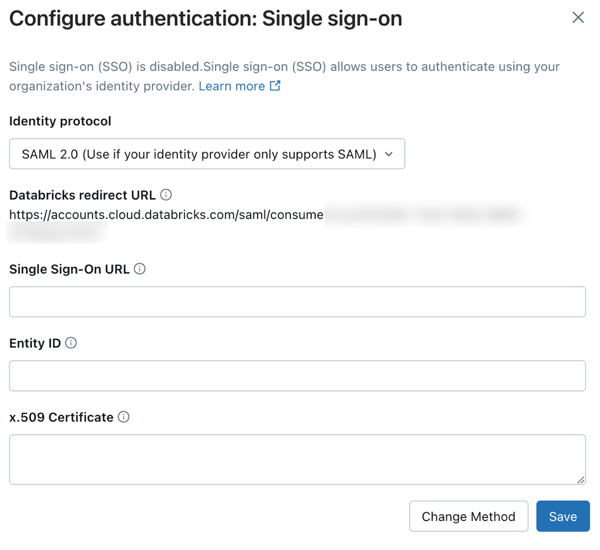
À l’étape Add details , sous Identity protocol , sélectionnez SAML 2.0 .
-
Make note of the Databricks Redirect URL value.
-
Dans un nouveau browser tab, connectez-vous à votre console d'administration Keycloak.
-
Sélectionnez le domaine pour l'intégration Databricks ou créez-en un nouveau.
-
Créer un nouveau client :
- Cliquez sur **Clients** et cliquez sur **Créer un client**.
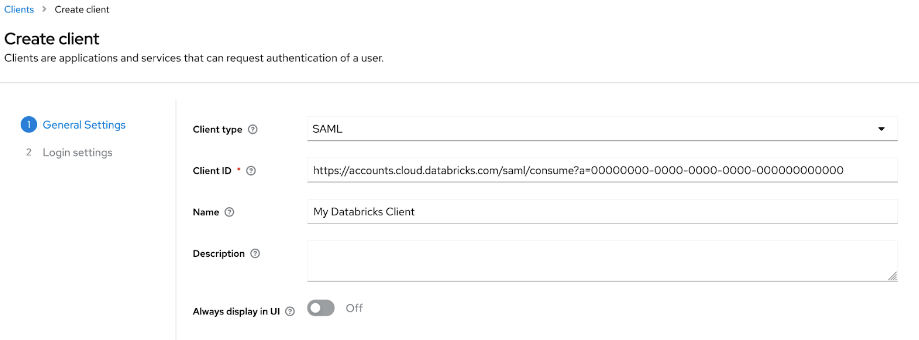
- Dans **Type de client**, sélectionnez **SAML**.
- Saisissez un ID client et un Nom .
- Cliquez sur Suivant et Enregistrer .
- Dans les paramètres de connexion, définissez les URI de redirection valides sur l' URL de redirection Databricks que vous avez copiée ci-dessus.
-
Configurez le client :
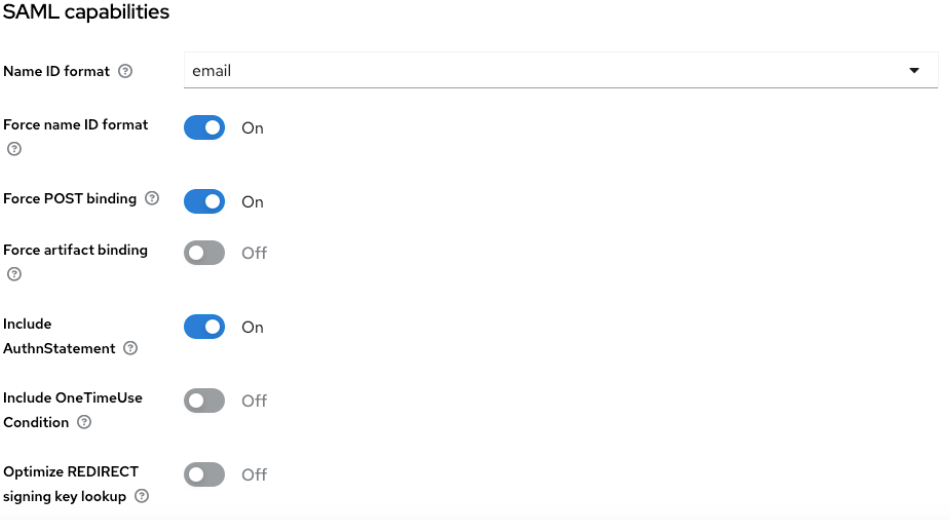
- Dans le **tab Settings** sous **SAML capabilities**, définissez **Name ID format** sur **e-mail**.
- Activer **Forcer le format d'ID de nom**.
- Cliquez sur Enregistrer .
-
Configurer le mappage d'attributs SAML :
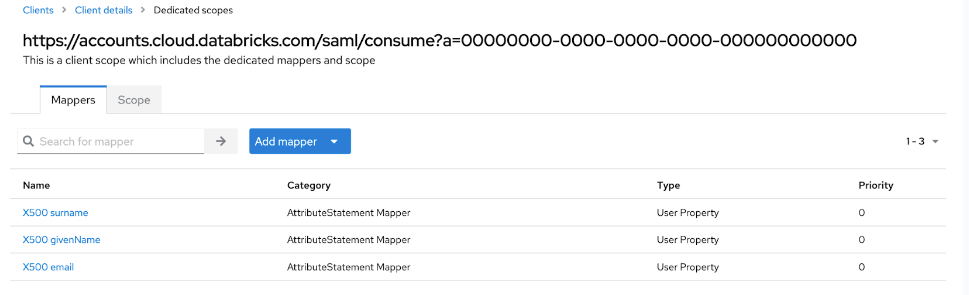
- Cliquez sur Périmètres client et sélectionnez le périmètre dédié à votre client.
- Sous l'onglet Mappeurs , cliquez sur Ajouter un mappeur prédéfini .
- Sélectionnez e-mail X500 , prénom X500 et nom de famille X500 , puis cliquez sur Ajouter .
-
Récupérer les métadonnées SAML :
- Cliquez sur Paramètres du domaine et Général .
- Cliquez sur Métadonnées du fournisseur d'identité SAML 2.0 .
- À partir des métadonnées, enregistrez les valeurs suivantes :
- L'attribut
Locationdans l'élémentSingleSignOnService(par exemple,https://my-idp.example.com/realms/DatabricksRealm/protocol/saml). Il s'agit de l' URL de Single Sign On dans Databricks. - L'attribut
entityIDdans l'élémentEntityDescriptor(Par exemple,https://my-idp.example.com/realms/DatabricksRealm). - La balise
X509Certificate.
-
Retournez dans la boîte de dialogue de configuration de la SSO dans la console de compte Databricks et saisissez les valeurs que vous avez copiées depuis Keycloak :
- URL de Single Sign On : l’attribut
Locationdans l’élémentSingleSignOnService - ID d'entité du fournisseur d'identité : L'attribut
entityIDdans l'élémentEntityDescriptor - **Certificat X.509** : le
X509Certificatetag
- URL de Single Sign On : l’attribut
-
À l’étape Enable SSO , cliquez sur Enable SSO . Databricks enregistre la configuration à l’état désactivé et exécute un test de connexion. Vous êtes redirigé(e) pour terminer une connexion avec Keycloak. Si le test réussit, la fonction SSO est activée automatiquement. Si le test échoue, Databricks indique qu’il n’a pas pu valider la configuration. Vérifiez les valeurs que vous avez saisies, puis réessayez.
-
Une fois la fonction SSO activée, pour créer des comptes utilisateurs lors de la première connexion d’un utilisateur, activez le provisionnement juste-à-temps (JIT) à l’aide du bouton bascule Create new identities during first-time signup dans la carte des étapes suivantes. Consultez la page Provisionnement automatique des utilisateurs (JIT).
Pour des conseils détaillés sur les tests post-installation, y compris les tests de connexion aux workspaces, consultez Test your SSO configuration.
Ajouter des utilisateurs à Databricks
Après avoir configuré la SSO, ajoutez des utilisateurs à votre compte. Databricks recommande de synchroniser les utilisateurs de votre fournisseur d'identité à l'aide de la gestion automatique des identités, qui synchronise automatiquement les utilisateurs et les groupes de votre fournisseur d'identité vers votre compte Databricks. Consultez Configurer Microsoft Entra ID pour la gestion automatique des identités. Sinon, si votre fournisseur d'identité ne prend pas en charge la gestion automatique des identités, vous pouvez configurer le provisionnement SCIM. Consultez Synchroniser les utilisateurs et les groupes depuis votre fournisseur d'identité à l'aide de SCIM.
Le provisionnement juste-à-temps (JIT), qui ajoute automatiquement les utilisateurs à Databricks lorsqu'ils se connectent pour la première fois en utilisant le SSO, est activé par default pour les comptes créés après le 1er mai 2025. Voir provisionnement automatique des utilisateurs (JIT).
Activer la connexion unifiée
Pour la plupart des comptes, la connexion unifiée est déjà activée, ce qui signifie que la configuration SSO au niveau du compte s'applique à tous les Workspace. Si votre compte a été créé avant le 21 juin 2023, vous pourriez avoir besoin de l'activer. Consultez Activer la connexion unique.