コンピュートグループ専用アクセス
Databricksの専用グループコンピュートは、割り当てられたグループの権限を使用してノートブックとジョブを実行します。グループメンバーとグループを引き受ける権限を持つユーザーとコンピュートリソースを共有できます。
専用グループ アクセス モードを使用すると、ユーザーは標準アクセス モード クラスターの運用効率を得ると同時に、Databricks Runtime for 機械学習、Resilient Distributed Datasets (RDD) APIs、Rなど、標準アクセス モードでサポートされていない言語とワークロードを安全にサポートできます。
グループクラスターは、Databricksでロールを想定する1つの方法です。ユーザーがグループクラスターに接続すると、そのクラスターでの操作に対するユーザー ID のアクセス許可がグループのアクセス許可に置き換えられます。これは、クラスターセッションの期間中、グループをロールとして想定することと同じです。ロール切り替えツール、CLI、APIなど、ロールを想定する他の方法については、「RBACロールの切り替え」を参照してください。
必要条件
専用グループアクセスモードを使用するには:
- ワークスペースは Unity Catalog に対して有効になっている必要があります。
- Databricks Runtime 15.4 以降を使用する必要があります。
- グループは、ワークスペースに割り当てられているアカウントグループである必要があります。
- 割り当てられたグループは、グループ クラスターで使用されるノートブック、 ML エクスペリメント、およびその他のワークスペース アーティファクトを保持できるワークスペース フォルダーに対する
CAN MANAGEアクセス許可を持っている必要があります。
専用アクセスモードとは何ですか?
以前はシングルユーザーアクセスモードと呼ばれていた専用アクセスモードでは、1人のユーザーまたは1つのグループにコンピュートリソースが割り当てられます。グループに割り当てられたコンピュートリソースは、グループクラスターと呼ばれます。割り当てられたユーザー、または割り当てられたグループとして操作できるユーザーのみが、その上でワークロードをランできます。
グループ専用のコンピュートリソースを作成する
グループコンピュートを作成するには、コンピュートポリシーを使用する権限か、無制限のクラスター作成権限が必要です。ワークスペース管理者でない限り、割り当てられたグループのメンバーであるか、そのグループを引き継ぐ権限を持っている必要もあります。
- Databricksワークスペースで、 コンピュート に移動し、 コンピュートを作成 をクリックします。
- 詳細設定 セクションを展開します。
- アクセス モード で 手動 をクリックし、ドロップダウン メニューから 専用 (旧称: シングルユーザー) を選択します。
- シングル ユーザーまたはグループ フィールドで、このリソースに割り当てるグループを選択します。
- その他の必要なコンピュート設定を構成し、[ 作成 ] をクリックします。
グループコンピュートへのアクセス権を付与する
グループクラスターを使用するには、以下の両方が必要です。
- コンピュートリソースに対する
CAN ATTACH TO権限。 - 割り当てられたグループへのメンバーシップ(ネストされたグループ経由を含む)、または割り当てられたグループを継承するためのアクセス権。
グループをコンピュートリソースに割り当てると、そのグループには自動的にCAN ATTACH TOが付与されます。追加のユーザーまたはグループにコンピュート権限を付与できますが、これは割り当てられたグループやワークロードのIDには影響しません。それらのユーザーは、引き続き割り当てられたグループのメンバーシップを持っているか、またはそのグループとして実行するための権限が必要です。グループマネージャーであるというだけでは、クラスターを作成、編集、削除、または使用する権限は付与されません。
コンピュートへのアクセスを付与するには、そのコンピュートリソースに対して CAN MANAGE が必要です。
- サイドバーで、 コンピュート をクリックします。
- コンピュートリソースの行で、ケバブメニュー
 を開き、 [権限の編集] を選択します。
- 権限設定 で、 ユーザー、グループ、またはService Principalの選択 ドロップダウンメニューをクリックし、ユーザーまたはグループを選択します。
- 権限のドロップダウンメニューから
CAN ATTACH TO権限を選択します。 - 追加 をクリックし、 保存 をクリックします。
「コンピュートの権限」を参照してください。
グループクラスターを編集または永続的に削除するには、コンピュートリソースに対する CAN MANAGE が必要です。編集には、ワークスペース管理者でない限り、割り当てられたグループへのメンバーシップ、または割り当てられたグループを想定する権限も必要です。
ノートブックからグループコンピュートを使用する
割り当てられたグループの権限でノートブックをランするには:
-
割り当てられたグループがアクセスできるワークスペースフォルダーでノートブックを開きます。
-
ノートブックのコンピュートセレクターで、グループクラスターを選択します。リストに表示されない場合は、 [その他…] をクリックして見つけます。
-
SQLセル、または
%sqlで起動するセルで、次のコマンドをランしてセッションIDを確認します。SQLSELECT session_user();
結果は、割り当てられたグループの名前になります。そのグループに、ノートブックが実行する操作に必要なデータおよびワークスペース権限を付与します。個人の権限は、クラスター上のグループの権限に追加されません。
ワークスペースのロールスイッチャーを通じて既にロールとして行動している場合は、そのロールがクラスターに割り当てられたグループと一致している必要があります。「RBACロールの切り替え」をご覧ください。
ノートブックの添付に関する情報については、汎用コンピュートリソースへのノートブックの添付を参照してください。
グループとしてジョブをランする
ジョブは、APIまたはSDKを使用してジョブを構成する場合を含め、グループの権限でランできます。ジョブの詳細で、 [ラン as] をコンピュートリソースに割り当てられたグループに設定します。グループには、ジョブで使用されるノートブック、ファイル、およびデータにアクセスするための権限が必要です。
Jobs APIリクエストでは、run_as.group_name にグループ名を設定します。
{
  "run_as": {
    "group_name": "analytics-team"
  }
}
構成ステップ、グループの要件、およびタスクが異なる ID に割り当てられた専用コンピュートを使用する場合の動作については、「ランをグループとして設定する」を参照してください。
グループ クラスターを管理するためのベスト プラクティス
グループ クラスターを使用する場合、ユーザーのアクセス許可はグループに限定されるため、 Databricks グループ クラスターで使用する予定のグループごとに /Workspace/Groups/<groupName> フォルダーを作成することをお勧めします。 次に、フォルダに対する CAN MANAGE 権限をグループに割り当てます。これにより、グループは権限エラーを回避できます。グループのすべてのノートブックとワークスペース資産は、グループ フォルダーで管理する必要があります。
また、グループ クラスターで実行するには、次のワークロードを変更する必要があります。
- MLflow: ノートブックをグループ フォルダーから実行するか、
mlflow.set_tracking_uri("/Workspace/Groups/<groupName>")を実行してください。 - AutoML: AutoML の実行で省略可能な
experiment_dirパラメーターを“/Workspace/Groups/<groupName>”に設定します。 dbutils.notebook.run: グループに、実行中のノートブックに対するREAD権限があることを確認します。
グループ クラスターでのアクセス許可の動作
グループ クラスターで実行されるすべてのコマンド、クエリ、およびその他のアクションは、個々のユーザーではなく、グループに割り当てられたアクセス許可を使用します。
すべてのグループ メンバーが Spark API および共有コンピュート環境へのフル アクセスを持っているため、個々のユーザー権限を強制することはできません。 ユーザーベースのアクセス許可が適用された場合、1 つのメンバーは制限されたデータをクエリでき、アクセス権を持たない別のメンバーは引き続き共有環境を通じて結果を取得できます。したがって、グループのメンバーであるユーザーではなく、グループ自体が、アクションを正常に実行するために必要なアクセス許可を持っている必要があります。
たとえば、グループには、テーブルのクエリ、シークレットスコープまたはシークレットへのアクセス、 Unity Catalog 接続認証情報の使用、 Git フォルダへのアクセス、またはワークスペースオブジェクトの作成を行うための明示的なアクセス許可が必要です。
グループ権限の例
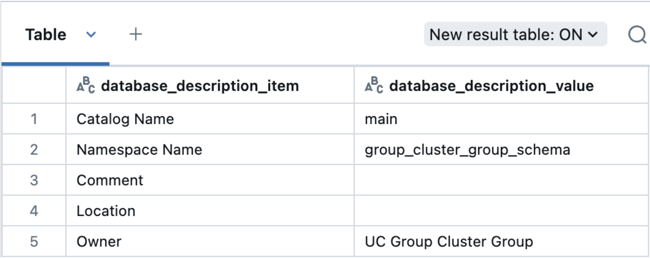
グループ クラスターを使用してデータ オブジェクトを作成すると、そのグループはオブジェクトの所有者として割り当てられます。
たとえば、ノートブックがグループ クラスターにアタッチされていて、次のコマンドを実行するとします。
use catalog main;
create schema group_cluster_group_schema;
次に、次のクエリを実行して、スキーマの所有者を確認します。
describe schema group_cluster_group_schema;
グループ専用コンピュートのアクティビティの監査
グループ クラスターがワークロードを実行する場合、次の 2 つの主要な ID が関係します。
- グループ クラスターでワークロードを開始する ID
- 実際のワークロードアクションの実行にアクセス許可が使用されるグループ
監査ログのシステムテーブルは、これらの ID を次のパラメーターで記録します。
identity_metadata.run_by:アクションを開始する認証主体。identity_metadata.run_as: アクションに権限が使用される認証グループ。
対話型ワークロードの場合、run_byがユーザーを識別します。ジョブワークロードの場合、ジョブサービスのアプリケーションサービスプリンシパルを識別します。ラン as をグループに設定を参照してください。
次のクエリ例では、グループ クラスターで実行されたアクションの ID メタデータをプルアップします。
select action_name, event_time, user_identity.email, identity_metadata
from system.access.audit
where user_identity.email = "uc-group-cluster-group" AND service_name = "unityCatalog"
order by event_time desc limit 100;
監査ログのシステムテーブル リファレンスで、クエリのその他の例を参照してください。 監査ログシステムテーブルリファレンスを参照してください。
顧客のストレージに配信される監査 Logsも、IDメタデータをサポートしています。配信される JSON では、identityMetadata.runAs が承認グループとして、 identityMetadata.runBy が認証IDとして使用されます。これらのフィールドは、すべての監査イベントに対して設定されるわけではありません。監査Logsリファレンスを参照してください。
既知の制限事項
専用グループアクセスには、次の制限があります。
- Gitを使用するジョブは、ジョブがGitリポジトリをチェックアウトするために使用する一時ディレクトリに書き込み権限がないために失敗します。代わりにGitフォルダーを使用してください。
- テーブルおよびカラムリネージシステムテーブルの
created_byフィールドには、グループが記録されます。これらのテーブルは、ワークロードを開始したユーザーを個別に記録しません。 - グループ クラスタリングにアタッチされている場合、Catalog Explorer は、グループのみがアクセス可能なアセットでフィルタリングしません。
- グループの名前を変更した場合は、グループ名を参照するコンピュート ポリシーを手動で更新する必要があります。
- アクセス制御リスト(ACL)が無効になっているワークスペース(
isWorkspaceAclsEnabledがfalseの場合)ではグループクラスターはサポートされていません。これは、そのようなワークスペースにはセキュリティおよびデータアクセス制御が欠けているためです。 - ノートブックコンテキストの
%runコマンドおよびその他のアクションは、グループの権限ではなくユーザーの権限を使用します。これは、これらのアクションがクラスターの環境ではなく、ノートブック環境によって処理されるためです。dbutils.notebook.run()などの代替コマンドはクラスターで実行されるため、グループのアクセス許可が使用されます。 is_member(<group>)関数は、グループ クラスター自体のメンバーではないため、グループ クラスターで呼び出されたときにfalseを返します。グループ クラスター モードと他のアクセス モードの両方でメンバーシップを確認するには、is_member(<group>) OR session_user() = <group>を使用します。- グループとして実行する場合、AI 検索には制限があります。サポートされている操作とインデックスの制限を参照してください。
- ファイルとフォルダの削除は、グループ クラスタリングではサポートされていません。
- ファイルのアップロード UI は、グループ クラスタリングをサポートしていません。