Oktaを使用したDatabricksへのSSO
このページでは、Databricks アカウントでシングル サインオン (SSO) の ID プロバイダーとして Okta を構成する方法を示します。Oktaは、OpenID Connect(OIDC)とSAML 2.0の両方をサポートしています。Okta からユーザーとグループを同期するには、「 SCIM を使用して ID プロバイダーからユーザーとグループを同期する」を参照してください。
次のデモでは、OktaでSSOを構成する手順を説明します。
シングル サインオンのテスト中に Databricks からロックアウトされないようにするには、別のブラウザー ウィンドウでアカウント コンソールを開いたままにしておきます。ロックアウトを防ぐために、セキュリティ キーを使用して緊急アクセスを構成することもできます。ロックアウトを防ぐための緊急アクセスを参照してください。
Oktaシングルサインオンを有効にする
ID プロトコルを選択してください:
- OIDC
- SAML 2.0
-
アカウント管理者としてアカウント コンソールにログインし、 [セキュリティ] をクリックします。
-
IDプロバイダーのセットアップ tabをクリックします。
-
[認証] セクションでSingle Sign Onを設定し、SSO 設定ダイアログを開きます。
-
[詳細の追加] ステップの [ID プロトコル] で、 [OpenID Connect] を選択します。
-
DatabricksリダイレクトURL の値をメモします。
-
新しいブラウザタブで、管理者としてOktaにログインします。
-
ホームページで、「 アプリケーション 」>「 アプリケーション 」をクリックします。
-
「 アプリ統合を作成 」をクリックします。
-
「 OIDC-OpenID Connect 」と「 Webアプリケーション 」を選択し、「 次へ 」をクリックします。
-
アプリ統合に名前を付けます。
-
[サインインリダイレクト URI] で、先ほどメモした Databricks リダイレクト URL を入力します。他の設定を構成することも、default値のままにすることもできます。
-
[割り当て] で、 [組織内のすべてのユーザーにアクセスを許可する] を選択します。これにより、組織内のすべてのユーザーが Databricks アカウントにアクセスできるようになります。
-
保存 をクリックします。
-
[全般] タブで、アプリケーション用に Okta によって生成されたクライアント ID とクライアント シークレットをコピーします。
- クライアントID は、IDプロバイダーで作成されたDatabricksアプリケーションの一意の識別子です。
- クライアントシークレット は、作成したDatabricksアプリケーション用に生成されたシークレットまたはパスワードです。これは、IDプロバイダーでDatabricksを認証するために使用されます。
-
[サインオン] タブをクリックし、 OpenID Connect ID トークン の発行者フィールドに Okta URL をコピーします。
発行者フィールドに 「動的」 と表示されている場合は、 「編集」 をクリックし、ドロップダウン メニューで 「Okta URL」 を選択します。
この URL は、 {issuer-url}/.well-known/openid-configurationにある Okta の OpenID 構成ドキュメントを指します。発行者の URL にクエリを追加することで、クエリを指定できます (例: {issuer-url}?appid=123 。
-
DatabricksアカウントコンソールのSSO設定ダイアログに戻り、IDプロバイダーアプリケーションからコピーした値を [Client ID] 、 [Client secret] 、 [Okta domain] フィールドに入力します。
-
必要に応じて、ユーザーのDatabricksユーザー名として
email以外のクレームを使用する場合は、 [User attribute claim] を設定します。クレーム値に関する具体的な情報については、IDプロバイダーのドキュメントを参照してください。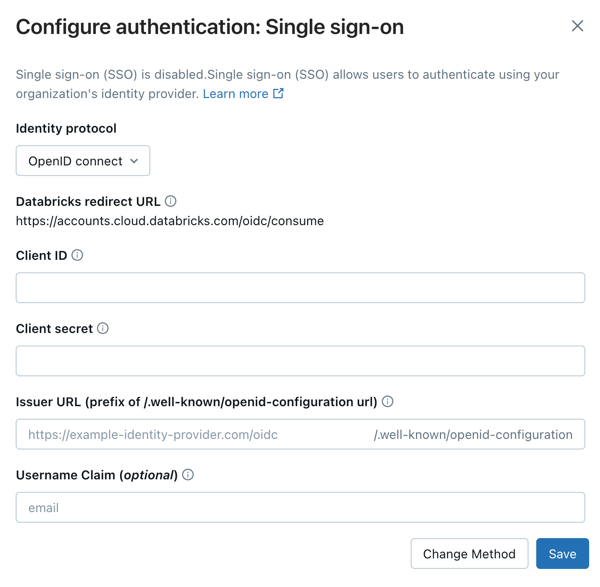
-
「 SSOを有効にする 」ステップで、「 SSOを有効にする 」をクリックします。Databricksは設定を無効の状態で保存し、接続テストを実行します。Oktaでのサインインを完了するためにリダイレクトされます。テストが成功すると、SSOが自動的に有効になります。テストが失敗した場合、Databricksは設定を検証できなかったことを報告します。入力した値を確認して、もう一度お試しください。
-
SSOを有効にした後、次のステップカードを使用して、Oktaからユーザーをプロビジョニングする方法を選択します。
- IDプロバイダーからユーザーを自動的に有効にするには、自動ID管理(AIM)の [構成] をクリックします。自動ID管理を参照してください。
- ユーザーが初めてサインインするときにユーザーアカウントを作成するには、 [Create new identities during first-time signup] トグルを使用してジャストインタイム(JIT)プロビジョニングを有効にします。ユーザーの自動プロビジョニング(JIT)を参照してください。
セットアップ後の詳細なテスト手順(ワークスペースのログインテストなど)については、SSO設定のテストをご覧ください。
-
アカウント管理者としてアカウント コンソールにログインし、 [セキュリティ] をクリックします。
-
IDプロバイダーのセットアップ tabをクリックします。
-
[認証] セクションでSingle Sign Onを設定し、SSO 設定ダイアログを開きます。
-
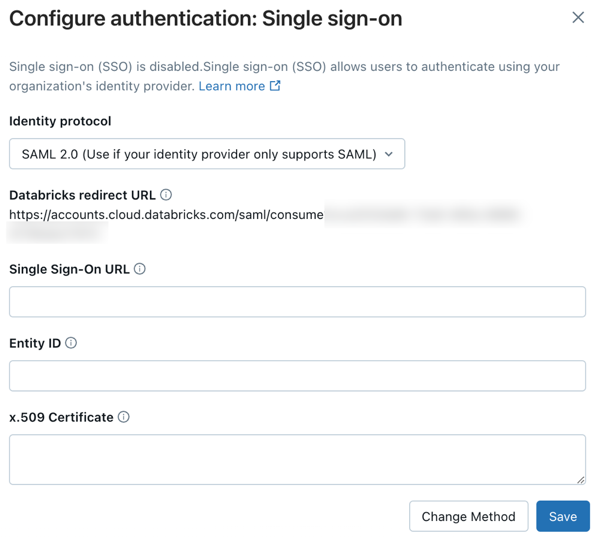
Add details ステップの Identity protocol で、 SAML 2.0 を選択します。
-
Databricks redirect URL の値をメモします。
-
新しいブラウザタブで、管理者としてOktaにログインします。
-
[アプリケーション] に移動し、[ アプリ カタログの参照] をクリックします。
-
Databricks を検索して選択します。
-
[ 統合を追加] をクリックします。
-
アプリケーションに名前を付けて、 「完了」 をクリックします。
-
「 サインオン」 タブを選択し、「 編集」 をクリックします。
-
[詳細なサインオン設定] で、次の設定を使用してアプリケーションを構成します。
- Databricks SAML URL : 上記でコピーした Databricks リダイレクト URL。
- アプリケーションユーザー名の形式 : Eメール
-
「保存」 をクリックします。Databricks SAMLアプリが表示されます。
-
「 SAML 2.0はセットアップ手順を完了するまで構成されません 」で「 セットアップ手順を表示 」をクリックします。
-
以下の値をコピーします。
- IDプロバイダーのシングルサインオンURL
- IDプロバイダーの発行者
- x.509証明書
-
[割り当て] タブをクリックします。 Everyone という名前の Okta グループをアプリケーションに追加します。これにより、組織内のすべてのユーザーが Databricks アカウントにアクセスできるようになります。
-
DatabricksアカウントコンソールのSSO設定ダイアログに戻り、Oktaからコピーした値を入力します。
- Single sign-on URL :Oktaの IDプロバイダーのSingle Sign On URL
- エンティティ ID :Okta の IDプロバイダー発行者
- x.509証明書 :証明書の開始と終了のマーカーを含む Okta x.509証明書
-
「 SSOを有効にする 」ステップで、「 SSOを有効にする 」をクリックします。Databricksは設定を無効の状態で保存し、接続テストを実行します。Oktaでのサインインを完了するためにリダイレクトされます。テストが成功すると、SSOが自動的に有効になります。テストが失敗した場合、Databricksは設定を検証できなかったことを報告します。入力した値を確認して、もう一度お試しください。
-
SSOを有効にした後、次のステップカードを使用して、Oktaからユーザーをプロビジョニングする方法を選択します。
- IDプロバイダーからユーザーを自動的に有効にするには、自動ID管理(AIM)の [構成] をクリックします。自動ID管理を参照してください。
- ユーザーが初めてサインインするときにユーザーアカウントを作成するには、 [Create new identities during first-time signup] トグルを使用してジャストインタイム(JIT)プロビジョニングを有効にします。ユーザーの自動プロビジョニング(JIT)を参照してください。
セットアップ後の詳細なテスト手順(ワークスペースのログインテストなど)については、SSO設定のテストをご覧ください。
Databricksにユーザーを追加する
SSOの設定が完了したら、アカウントにユーザーを追加してください。Databricks 、自動 ID 管理を使用して ID プロバイダーからユーザーを同期することをお勧めします。これにより、ユーザーとグループが ID プロバイダーからDatabricksアカウントに自動的に同期されます。 自動的なID管理を行うには、Microsoft Entra IDの設定を参照してください。あるいは、ID プロバイダーが自動 ID 管理をサポートしていない場合は、 SCIMプロビジョニングを構成できます。 SCIMを使用してIDプロバイダーからユーザーとグループを同期する方法を参照してください。
ジャストインタイム(JIT)プロビジョニングは、ユーザーがSSOを使用して初めてログインした際に自動的にDatabricksにユーザーを追加する機能で、2025年5月1日以降に作成されたアカウントではデフォルトで有効になっています。ユーザーの自動プロビジョニング(JIT)を参照してください。
統合ログインを有効にする
ほとんどのアカウントでは、統合ログインがすでに有効になっています。これは、アカウント レベルのSSO設定がすべてのワークスペースに適用されることを意味します。 アカウントが2023年6月21日より前に作成された場合は、有効化する必要があるかもしれません。統合ログインを有効にする方法については、こちらをご覧ください。