SAML を使用した SSO の構成
このページでは、SAML を使用してアカウント コンソールと Databricks ワークスペースに対して認証するようにシングル サインオン (SSO) を構成する方法を示します。Okta で SAML SSO を構成するためのデモについては、「 SAML SSO を使用して Databricks アクセスをセキュリティで保護する」を参照してください。
アカウントでのシングル サインオンの概要については、「 Databricks での SSO の構成」を参照してください。
SAML を使用した SSO の有効化
以下の手順は、SAML 2.0を使用してアカウントコンソールユーザーを認証する方法になります。
シングル サインオン テスト中に Databricks からロックアウトされないように、Databricks では、アカウント コンソールを別のブラウザー ウィンドウで開いたままにしておくことをお勧めします。また、セキュリティキーを使用して緊急アクセスを設定し、ロックアウトを防ぐこともできます。ロックアウトを防ぐための緊急アクセスを参照してください。
-
アカウントコンソールのSSOページを表示し、SAML URLをコピーします。
- アカウント管理者としてアカウント コンソールにログインし、 [セキュリティ] をクリックします。
- [ IDプロバイダーのセットアップ ] tabをクリックします。
- 認証 セクションでSingle Sign Onを構成し、SSO構成ダイアログを開きます。
- On the Add details ステップ, under Identity protocol , select SAML 2.0 .
- Databricks リダイレクト URL フィールドの値をコピーします。 後のステップでDatabricks SAML URLが必要になります。
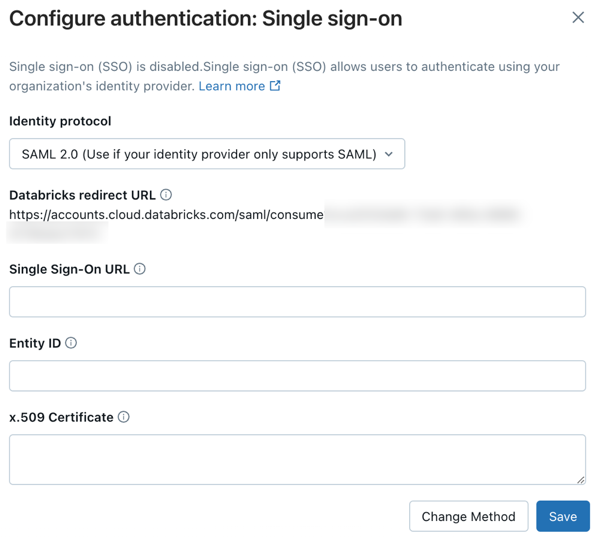
- アカウント管理者としてアカウント コンソールにログインし、 [セキュリティ] をクリックします。
-
別のブラウザウィンドウまたはタブを開き、IDプロバイダーでDatabricksアプリケーションを作成します。
-
IDプロバイダー(IdP)に移動します。
-
新しいクライアントアプリケーション(Web)を作成します。
- 必要に応じて、ID プロバイダーのドキュメントを使用します。
- SAML URLフィールド(リダイレクトURLと呼ばれる場合もあります)には、DatabricksページからコピーしたDatabricks SAML URLを使用します。
-
新しいDatabricksアプリケーションから以下のオブジェクトとフィールドをコピーします。
- x.509証明書 :DatabricksとIDプロバイダー間の通信を保護するためにIDプロバイダーから提供されるデジタル証明書
- ID プロバイダーのシングル サインオン (SSO) URL 。これは、ID プロバイダーとの SSO を開始する URL です。SAML エンドポイントと呼ばれることもあります。
- IDプロバイダー発行者 :これはSAML IDプロバイダーの一意の識別子です。エンティティIDまたは発行者URLと呼ばれることもあります。
-
-
IDプロバイダーを使用するようにDatabricksアカウントを設定します。
- DatabricksアカウントコンソールのSSO設定ダイアログに戻ります。
- [詳細の追加] ステップで、IDプロバイダーのDatabricksアプリケーションから次のフィールドを入力します: Single sign-on URL 、 [エンティティID] 、 [x.509証明書] 。
- SSOを有効化 ステップで、 SSOを有効化 をクリックします。Databricksは設定を無効な状態で保存し、接続テストを実行します。ID プロバイダーでのサインインを完了するようにリダイレクトされます。テストが成功すると、SSOが自動的に有効になります。テストが失敗した場合、Databricksは設定を検証できなかったことを報告します。入力した値を確認して、もう一度お試しください。
-
すべてのアカウントユーザーに、IDプロバイダー内のDatabricksアプリケーションへのアクセス権を付与します。アプリケーションへのアクセス権を変更する必要がある場合があります。
-
SSOを有効にした後、ユーザーが初めてサインインしたときにユーザーアカウントを作成するには、次のステップカードの Create new identities during first-time signup トグルを使用して、ジャストインタイム(JIT)プロビジョニングを有効にします。See Automatically provision users (JIT).
ワークスペースへのログインテストを含む、セットアップ後の詳細なテスト手順については、 「SSO構成のテスト」を参照してください。
Databricksにユーザーを追加する
SSOの設定が完了したら、アカウントにユーザーを追加してください。Databricks 、自動 ID 管理を使用して ID プロバイダーからユーザーを同期することをお勧めします。これにより、ユーザーとグループが ID プロバイダーからDatabricksアカウントに自動的に同期されます。 自動的なID管理を行うには、Microsoft Entra IDの設定を参照してください。あるいは、ID プロバイダーが自動 ID 管理をサポートしていない場合は、 SCIMプロビジョニングを構成できます。 SCIMを使用してIDプロバイダーからユーザーとグループを同期する方法を参照してください。
ジャストインタイム(JIT)プロビジョニングは、ユーザーがSSOを使用して初めてログインした際に自動的にDatabricksにユーザーを追加する機能で、2025年5月1日以降に作成されたアカウントではデフォルトで有効になっています。ユーザーの自動プロビジョニング(JIT)を参照してください。
統合ログインを有効にする
ほとんどのアカウントでは、統合ログインがすでに有効になっています。これは、アカウント レベルのSSO設定がすべてのワークスペースに適用されることを意味します。 アカウントが2023年6月21日より前に作成された場合は、有効化する必要があるかもしれません。統合ログインを有効にする方法については、「統合ログインを有効にする」を参照してください。
有効期限が切れる SAML 証明書を置き換える
SAML 証明書の有効期限が切れたら、Databricks で更新する必要があります。このプロセスには、SSO を一時的に無効にし、証明書を更新してから、SSO を再度有効にすることが含まれます。
SSO が無効になっている場合:
-
SSO 構成は削除されませんが、設定を編集できます。
-
ユーザーは、SSO を再度有効にするまで SSO を使用できません。
-
緊急アクセスユーザーは、パスワードと MFA を使用して引き続きログインできます。ロックアウトを防ぐための緊急アクセスを参照してください。
期限切れの SAML 証明書を置き換えるには、次の手順を実行します。
- ID プロバイダーから新しいフェデレーション メタデータ XML をエクスポートします。このファイルには、Databricks に必要な新しい x.509 証明書が含まれています。
- アカウント管理者としてアカウントコンソールにログインし、 「セキュリティ」 をクリックします。
- [ IDプロバイダーのセットアップ ] tabをクリックします。
- [Authentication] セクションで SSO を無効にして、構成を編集できるようにします。
- x.509 certificate フィールドの既存のテキストを、アイデンティティプロバイダーからの新しい x.509 証明書に置き換えます。
- 「 SSOを有効にする 」をクリックします。
- 新しい証明書が正しく機能することを確認するため、テストアカウントのコンソールにSSOでログインしてください。テストステップについては、 「テストアカウントコンソールログイン」を参照してください。
SAML SSO のトラブルシューティング
次の表に、SSO 認証中に発生する可能性のある SAML エラー コードを示します。各エントリには、機械可読のエラー名、詳細な説明、およびトラブルシューティングの推奨される次の手順が記載されています。この情報を使用して、ワークスペース内の SAML 認証の問題を迅速に特定して解決します。
エラー名 | 詳細 | 次のステップ |
|---|---|---|
| 入力されたユーザー名は、このワークスペースまたはアカウントに関連付けられていません。 | ユーザーが Databricks ワークスペースまたはアカウントに追加されていることを確認します。ユーザープロビジョニングが自動化されている場合(たとえば、SCIMを使用)、SCIMが機能していることを確認します。 エラーメッセージ、ユーザーのメールアドレス、ログイン試行のタイムスタンプを Databricks サポートに問い合わせてください。 |
| この Databricks ワークスペースでは SAML 認証が有効になっていません。 | ワークスペース設定で SAML を有効にします。 エラー メッセージについては、Databricks 管理者または Databricks サポートにお問い合わせください。 |
| 無効な IdP メタデータまたは構成のため、SAML 要求を構築できませんでした。 | IdP メタデータに欠落または無効なフィールドがないか確認します。ACS URL とエンティティ ID の設定を確認します。 エラーメッセージ、メタデータファイル、およびACS URLを記載してIdPサポートにお問い合わせください。 |
| SAML アサーションの有効期限が切れているか、まだ有効ではありません。 | IdP と Databricks のシステム クロックが (NTP を使用) 同期されていることを確認します。 エラーメッセージ、ブラウザーHAR、IdPログをIdPサポートに問い合わせてください。 |
| SAML 応答は署名されませんが、署名が必要です。 | IdP で SAML 応答の署名を有効にします。 エラーメッセージとIdP設定の詳細をIdPサポートに問い合わせてください。 |
| SAML アサーションは署名されませんが、署名が必要です。 | IdP が SAML 設定でアサーションに署名していることを確認します。 エラーメッセージとIdP設定の詳細をIdPサポートに問い合わせてください。 |
| SAML 応答またはアサーションにシグネチャが見つかりませんでした。 | SAML 応答またはアサーションが署名されていることを確認します。 エラーメッセージと完全な SAML レスポンスを添えて IdP サポートにお問い合わせください。 |
| SAML 応答またはアサーションの署名が無効です。 | Databricks で正しい公開キーが構成されていることを確認します。 エラーメッセージとIdP設定の詳細をIdPサポートに問い合わせてください。 |
| NameID は、ログインに必要な SAML アサーションにありません。 | IdP を更新して、アサーションに NameID を含めます。 エラーメッセージ、IdP 設定の詳細、SAML 属性マッピング設定を IdP サポートに問い合わせてください。 |
| SAML 要求を初期化できません。Databricks は、エンティティ ID または SSO URL が正しくないか欠落しているため、IdP に中継する SAML 要求を作成できませんでした。 | Databricks の構成が IdP と一致していることを確認します。エンティティ ID (IdP 発行者 ID または URL) と SSO URL を確認します。 エラー メッセージと IdP 構成の詳細を Databricks と IdP サポートに問い合わせてください。 |
| SAML 応答の検証に失敗しました。Databricks は、IdP からの SAML 応答を検証できませんでした。 | SAML 応答を調べ、検証エラーを確認します。 エラーメッセージ、SAML レスポンス、検証エラーメッセージについて、IdP サポートにお問い合わせください。 |