VPC エンドポイント登録を管理する
この記事では、アカウントコンソールでVPCエンドポイントの登録を管理する方法について説明します。
VPC エンドポイント登録とは何ですか?
この記事では、リージョンAWS VPCエンドポイントをラップするDatabricks構成オブジェクトであるDatabricks VPCエンドポイント登録オブジェクトを作成する方法について説明します。AWS PrivateLinkを有効にするには、AWS VPCエンドポイントを登録する必要があります。AWS VPCエンドポイントは、あるVPCから別のVPCのPrivateLinkサービスへの接続を表します。
この記事には、ワークスペースに Private Link を構成するために必要なすべての情報が含まれているわけではありません。すべての要件とステップについては、 「 Databricksへのクラシック プライベート接続を構成する」を参照してください。
Private Link 要件の 1 つは、顧客管理VPC使用することです。これをDatabricksで登録して、ネットワーク構成オブジェクトを作成します。 Private Link バックエンドのサポートの場合、そのネットワーク構成オブジェクトは VPC エンドポイント登録 (登録済みの VPC エンドポイント) を参照する必要があります。ネットワーク構成の詳細については、 Databricksへのクラシック プライベート接続を構成する」およびDatabricksでVPCを登録する」を参照してください。
同じ顧客管理のVPCを共有する複数のワークスペースがある場合は、AWS VPCエンドポイントを共有することを選択できます。これらのVPCエンドポイントを複数のDatabricksアカウント間で共有することもできます。その場合は、各DatabricksアカウントにAWS VPCエンドポイントを登録します。
VPC エンドポイントを登録する
これらの手順では、新しいワークスペースを作成する前に、アカウントコンソールの セキュリティ ページからVPC Endpointを作成する方法を示します。新しいワークスペースを作成または更新し、ネットワーク設定エディタのメニューから [VPC Endpointを登録する] を選択するフローの一部として、同様の方法でVPC Endpointを作成することもできます。「クラシックワークスペースの作成」と「顧客管理VPCの設定」を参照してください。
-
アカウント コンソールで、 [セキュリティ] をクリックします。
-
[ネットワーク] をクリックします。
-
ページの垂直ナビゲーションから、 VPC エンドポイント をクリックします。
-
[VPCエンドポイントの登録] をクリックします。
-
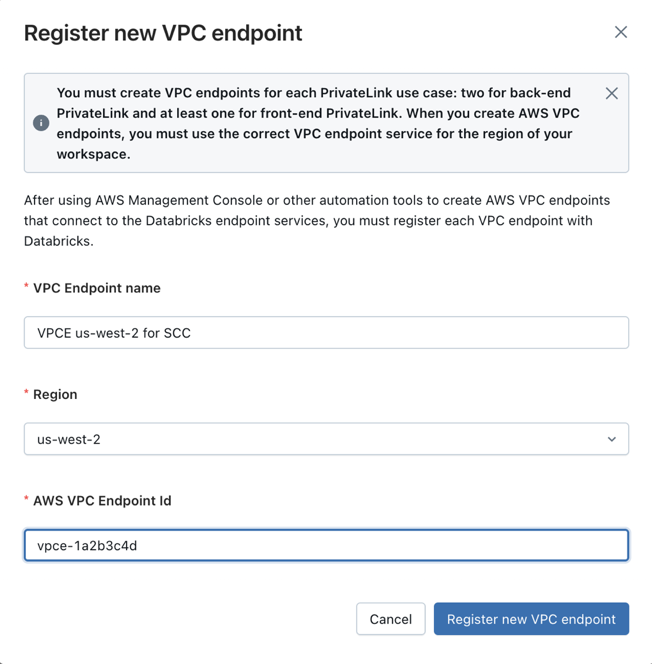
VPC エンドポイント登録名 フィールドに、新しい設定に使用する判読可能な名前を入力します。Databricks では、この特定の VPC エンドポイントのリージョンと宛先を含めることを推奨しています。たとえば、これが Databricks コントロール プレーンのセキュア クラスター接続リレーへのバックエンド プライベート リンク接続用の VPC エンドポイントである場合は、
VPCE us-west-2 for SCCのような名前を付けることができます。 -
リージョンを選択してください。
リージョンフィールドは、ワークスペースリージョンおよび登録しているAWS VPCエンドポイントのリージョンと一致する必要があります。ただし、Databricksはワークスペースの作成中(またはPrivateLinkによるワークスペースの更新中)にのみこれを検証するため、この手順ではリージョンを慎重に設定することが重要です。
-
[AWS VPCエンドポイントID] フィールドに、関連するAWS VPCエンドポイントのIDを貼り付けます。
-
[新しい VPC エンドポイントを登録] をクリックします。
VPC エンドポイント登録を削除する
VPCエンドポイントの登録は、作成後に編集することはできません。構成に不正なデータが含まれている場合、またはそのデータが不要になった場合は、VPCエンドポイントの登録を削除します。
- アカウント コンソールで、 [セキュリティ] をクリックします。
- [ネットワーク] をクリックします。
- ページの垂直ナビゲーションから、 VPC エンドポイント をクリックします。
- 構成の行で、右側のケバブメニュー
 をクリックし、[ 削除 ]を選択します。
- 確認ダイアログで、「 削除の確認 」をクリックします。