ネットワーク リファレンスアーキテクチャの概要
組織が異なれば、ネットワーク分離の要件も異なります。このページでは、一般的な要件向けの3つのリファレンスアーキテクチャを説明しています。ネットワークトポロジー、データガバナンスのニーズ、およびエグレス制御ポリシーに最適なアーキテクチャを特定します。
Databricksアーキテクチャ
Databricks は、 コントロールプレーン と コンピュートプレーン から動作します。
- コントロールプレーン には、DatabricksアカウントでDatabricksが管理するバックエンドサービスが含まれます。 Webアプリケーションはコントロールプレーンにあります。
- コンピュートプレーン は、データが処理される場所です。 使用するコンピュートに応じた2 種類のコンピュートプレーンが存在します。
- Databricksクラシックコンピュートの場合、コンピュートリソースは、 クラシックコンピュートプレーン と呼ばれるAWSアカウントにあります。これは、AWS アカウント内のネットワークとそのリソースを指します。Classic コンピュートプレーンのリソースは、ワークスペースと同じリージョンにあります。
- サーバレス コンピュートの場合、サーバレス コンピュート リソース は、お客様のDatabricksアカウントの サーバレスコンピュートプレーン で実行されます。サーバレス コンピュート プレーン リソースは、ワークスペースのクラシック コンピュートプレーンと同じクラウド リージョンにあります。このリージョンは、ワークスペースの作成時に選択します。
従来のコンピュートとサーバレスコンピュートの詳細については、 「コンピュート」を参照してください。アーキテクチャの詳細情報については、「ハイレベルのアーキテクチャ」を参照してください。
ネットワーク接続の種類
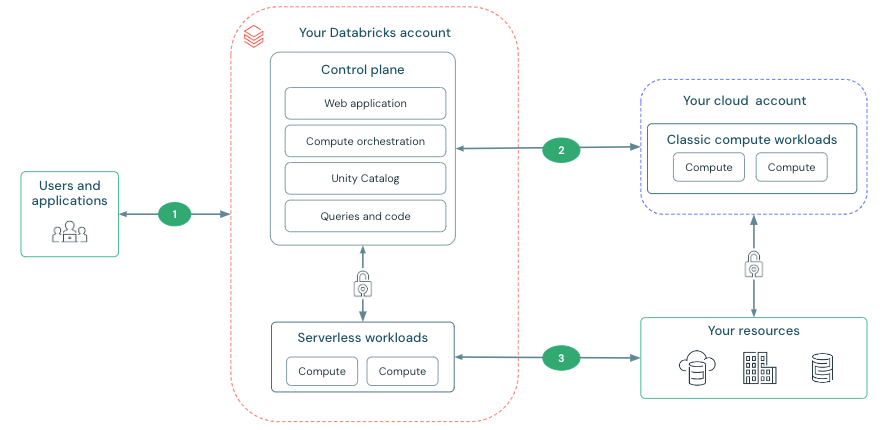
Databricksはデフォルトでセキュリティで保護されたネットワーク環境を提供します。組織に追加のニーズがある場合は、さまざまなネットワーク接続間でネットワーク接続機能を構成できます。各アーキテクチャでは、3 種類のネットワーク接続にわたって機能が構成されます。
- インバウンド: Databricks へのユーザーとアプリケーション : アクセスを制御し、ユーザーとその Databricks ワークスペース間のプライベート接続を提供する機能を構成できます。ユーザーからDatabricksへのネットワーキングを参照してください。
- **クラシック: コントロールプレーンとクラシックコンピュートプレーン**: クラシックコンピュートリソース (クラスターなど) は、お客様の AWS アカウントにデプロイされ、コントロールプレーンに接続します。クラシックネットワーク接続機能を使用して、独自の仮想ネットワークにクラシックコンピュートプレーンリソースをデプロイし、クラスターからコントロールプレーンへのプライベート接続を有効にできます。「クラシック コンピュート プレーン ネットワーク」を参照してください。
- サーバレス コンピュート プレーンとストレージ :リソースでファイアウォールを設定して、Databricksサーバレス コンピュート プレーンからのアクセスを許可できます。サーバレス コンピュートプレーンのネットワーキングを参照してください。
Databricks を通るデータの流れを視覚化するには、次の図をご利用ください。
ネットワークアーキテクチャを選択してください
これらのアーキテクチャは、各接続タイプに対し、段階的にネットワークセキュリティを提供します。マネージドセキュリティをベースラインとして始め、要件の増加に応じてコントロールを追加します。ほとんどの組織は、完全なプライベート接続に移行する前にイングレスおよびエグレスを強化しています。
-
 管理されたセキュリティ
- 開始点です。セキュアなデフォルト設定を備えたDatabricks管理のインフラストラクチャ。データガバナンスのために、このベースラインの上にUnity Catalogのコントロールを適用します。
-

- マネージドセキュリティの上に、イングレスとエグレスを強化します。パブリックエンドポイントを排除することなく監査可能性とアクセス制御を必須とする組織に最適です。
-
 隔離された環境
- 強化された接続の上に、すべてのアクセスをプライベートにします。厳しいデータ持ち出し要件がある規制産業(金融サービス、ヘルスケア、政府)向け。
機能マトリックス
次の表は、どのネットワークセキュリティ機能が各アーキテクチャに適用されるかを示しています。
接続性 | 機能 | 管理されたセキュリティ | 強化された接続 | 隔離された環境 |
|---|---|---|---|---|
Classic Compute | セキュリティで保護されたクラスター接続 (SCC) |
|
|
|
Classic Compute | 顧客管理VPC |
|
|
|
Classic Compute | クラシックコンピュートプレーンPrivateLink | オプション |
|
|
インバウンド | ワークスペースのインバウンド PrivateLink |
|
|
|
インバウンド | パフォーマンス重視のサービス向けのインバウンドPrivateLink |
|
|
|
インバウンド | ワークスペースのIPアクセスリスト |
|
|
|
インバウンド | アカウントレベルのIPアクセスリスト |
|
|
|
インバウンド | OpenSharing IP アクセス リスト |
|
|
|
アウトバウンド | サーバレス エグレス制御 |
|
|
|
アウトバウンド | サーバレス プライベートリンク(NCC プライベートエンドポイント) |
|
|
|
アウトバウンド | サーバレス スタティックIP |
|
|
|
アウトバウンド | 外部ファイアウォール | オプション | オプション |
|


その他のリソース
-
- Databricksにおけるセキュリティのベストプラクティス
- セキュリティリファレンスアーキテクチャ、セキュリティ分析ツール(SAT)、およびAWSセキュリティホワイトペーパー
-
- ネットワークにかかる費用
- Databricksデプロイメント全体でネットワークコストを計画・管理する。