サーバレス コンピュートプレーンのネットワーキング
このページでは、 Databricks サーバレス コンピュートプレーンのコンピュート リソースと顧客リソース間のネットワークアクセスを保護するためのツールを紹介します。
コントロールプレーンとサーバレス コンピュート プレーンの詳細については、Network reference architecture overviewを参照してください。
classic コンピュートとサーバレス コンピュートの詳細については、「 コンピュート」を参照してください。
Databricksワークスペース間のServerlessトラフィックを制御するには、ワークスペース間のアクセスを参照してください。
Databricks 、サーバレス ワークロードが顧客リソースに接続するとき、およびパフォーマンス重視のサービスがデータをリージョンを越えてクライアントに送信するときに、ネットワーク コストを請求します。 Databricksのネットワークコストについて理解するを参照してください。
サーバレス コンピュートプレーンネットワーキングの概要
サーバレス コンピュート リソースは、 Databricksによって管理されるサーバレス コンピュート プレーンで実行されます。 アカウント 管理者は、サーバレス コンピュート プレーンとそのリソースとの間の安全な接続を構成できます。 このネットワーク接続は、次の図で 2 とラベル付けされています。
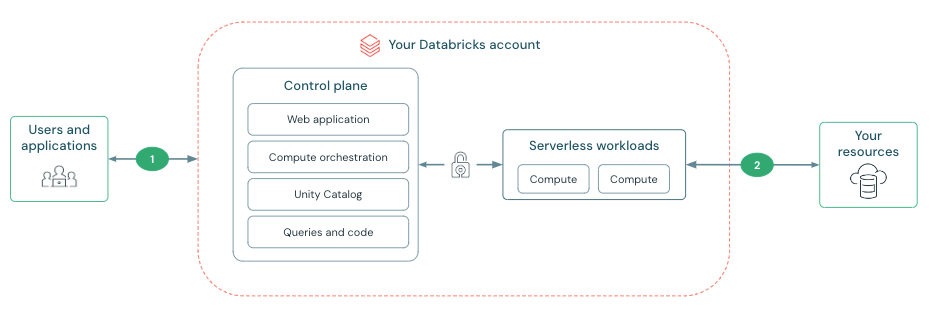
コントロール プレーンとサーバレス コンピュート プレーン間の接続は、パブリック インターネットではなく、常にクラウド ネットワーク バックボーン経由で行われます。 図内の他のネットワーク接続でのセキュリティ機能の構成の詳細については、「 ネットワーク」を参照してください。
ファイアウォール構成を有効にするためのサーバレスコンピュートトラフィックの識別
サーバレス コンピュートは、リソースの場所、構成、タイプに応じて、さまざまな接続方法を使用してリソースに到達します。
Databricks は S3 ゲートウェイエンドポイント、プライベート IP、パブリック IP を使用して、それらの場所、構成、および種類に基づいてリソースに接続します。これらの接続方法は、特に明記されていない限り一般提供されます。
リソースの周囲にファイアウォールを作成し、サーバレス コンピュートからのアクセスを許可する場合は、サーバレス コンピュート ファイアウォール構成を参照してください。
リソースファイアウォールを作成すると、クラシックコンピュートプレーンからの接続にも影響します。クラシックコンピュートリソースからの接続のために、リソースファイアウォールでネットワークを許可する必要もあります。
データ転送コスト
サーバレス コンピュート プレーン ネットワーキング製品では、データ転送コストが発生する可能性があります。 データ転送の価格とデータ転送の種類の詳細については、 データ転送と接続を参照してください。 リージョン間の料金を回避するために、Databricks では、リソースと同じリージョンにワークスペースを作成することをお勧めします。
Databricks プライベート接続により、パブリック IP アドレスなしでクラウド リソースへの安全な接続が可能になります。サーバーレス ワークロードでプライベート接続を使用する場合、プライベート エンドポイントごとに時間単位、およびこれらのエンドポイントを介して処理されるデータに対して GB 単位で課金されます。
Databricks プライベート接続を使用する機能はプライベート プレビュー段階です。アクセスするには、Databricks アカウント チームにお問い合わせください。
ネットワーク接続構成 (NCC) とは何ですか?
サーバレスのネットワーク接続はネットワーク接続構成 (NCC) によって管理されます。 NCCは、プライベートエンドポイントの作成を管理するアカウントレベルの地域構造です。
パブリックプレビューの安定したIPのレガシーリストは廃止され、NCC UIまたはネットワーク接続構成APIからは利用できなくなりました。これらのIPを使用している場合、またはアカウントコンソールのネットワーク接続構成からコピーした場合は、新しい方法に移行してください。Outbound IPs for Serverless コンピュート ファイアウォールのプレビュー用送信IPを参照してください。移行するまで、Serverless コンピュートがリソースにアクセスしようとすると 403 Forbidden エラーが返される可能性があります。
アカウント管理者はアカウントコンソールで NCC を作成し、NCC を 1 つ以上のリージョン内のワークスペースにアタッチできます。NCC に関連付けられているすべてのプライベートエンドポイントルールは、それにアタッチされているワークスペースに適用されます。
オープン共有 NCC
NCCは、OpenSharing SecureConnectのプライベート接続を有効にするために、メタストアにアタッチできます。SecureConnectのプライベート接続を構成するを参照してください。