Configurar destinos de solicitação de acesso
Esta página explica para onde as solicitações de acesso podem ser enviadas e como configurá-las. Para obter uma visão geral da solicitação de acesso (RFA), incluindo como os usuários solicitam acesso e como as solicitações são rastreadas e revisadas, consulte Solicitações de acesso.
Para configurar solicitações de acesso com Slack, Microsoft Teams ou um webhook diferente, um administrador de workspace deve primeiro configurá-los como destinos de notificação. Consulte Gerenciar destinos de notificação.
Tipos de destino
Os destinos podem ser qualquer um dos seguintes:
-
Um URL de redirecionamento para o sistema de solicitação de acesso externo da sua organização. Apenas um URL de redirecionamento pode ser configurado por objeto. Se um URL estiver definido, nenhum outro destino poderá ser definido e os usuários serão redirecionados para esse URL em vez de ver o formulário de solicitação no produto.
-
endereços de e-mail
Os e-mails de solicitação de acesso são enviados a partir do endereço
noreply@databricks.com. -
Canal do Slack
-
Microsoft Canal de equipes
-
Endpoint de webhook. Para o payload da solicitação, consulte Integrar um destino de webhook.
Os destinos de solicitação de acesso podem ser configurados nos seguintes objetos no Unity Catalog: metastores, catálogos, esquemas, tabelas, views, volumes, funções, modelos, credenciais de armazenamento, credenciais de serviço, locais externos e conexões.
Configurar destinos de solicitação de acesso para um metastore
A solicitação de acesso está habilitada em todos os metastores, com as solicitações sendo enviadas para o endereço de email do proprietário do objeto por default. Você pode atualizar os destinos default para incluir emails ou webhooks adicionais, incluindo canais do Slack e do Microsoft Teams, ou rotear todas as solicitações através de uma URL de redirecionamento. Além disso, você pode desabilitar o envio de solicitações para o endereço de email do proprietário do objeto e configurar destinos alternativos.
Para atualizar os destinos default de um metastore, você deve ser um administrador dele:
-
Em Databricks workspace, clique em
 Catalog .
-
No topo do painel Catálogo , clique no ícone de
 engrenagem e selecione Metastore .
-
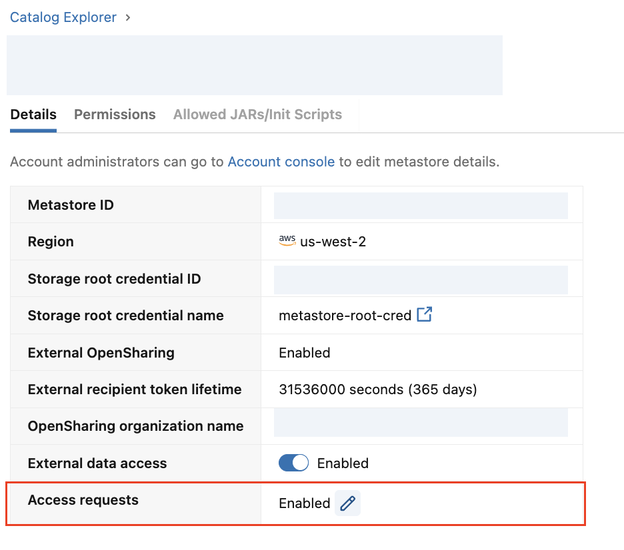
Na tab Detalhes, clique no ícone de edição ao lado de Solicitações de acesso .
-
A configuração Enviar automaticamente solicitações de acesso aos proprietários de objetos está habilitada por default. Desmarque essa opção para desabilitar o envio de solicitações para o endereço de email do proprietário do objeto.
-
Opcionalmente, configure um dos seguintes tipos de destino:
- email & Webhooks : Configure um ou mais endereços de email e/ou webhooks para receber solicitações. Para enviar solicitações para canais do Slack ou do Microsoft Teams, configure-os como webhooks.
- URL de redirecionamento : Configure um URL de redirecionamento para o sistema de solicitação de acesso externo da sua organização. Ao definir um URL de redirecionamento, não é possível adicionar outros tipos de destino.
-
Clique em Salvar .
Configurar destinos de solicitação de acesso em objetos específicos
Proprietários de objetos, usuários com o privilégio MANAGE no objeto e administradores de metastore podem definir destinos explícitos em um objeto.
Você pode negar MANAGE ACCESS CONTROL para impedir que proprietários de objetos e usuários com MANAGE definam destinos. Os administradores do metastore não são afetados. Consulte Políticas ABAC DENY (Beta).
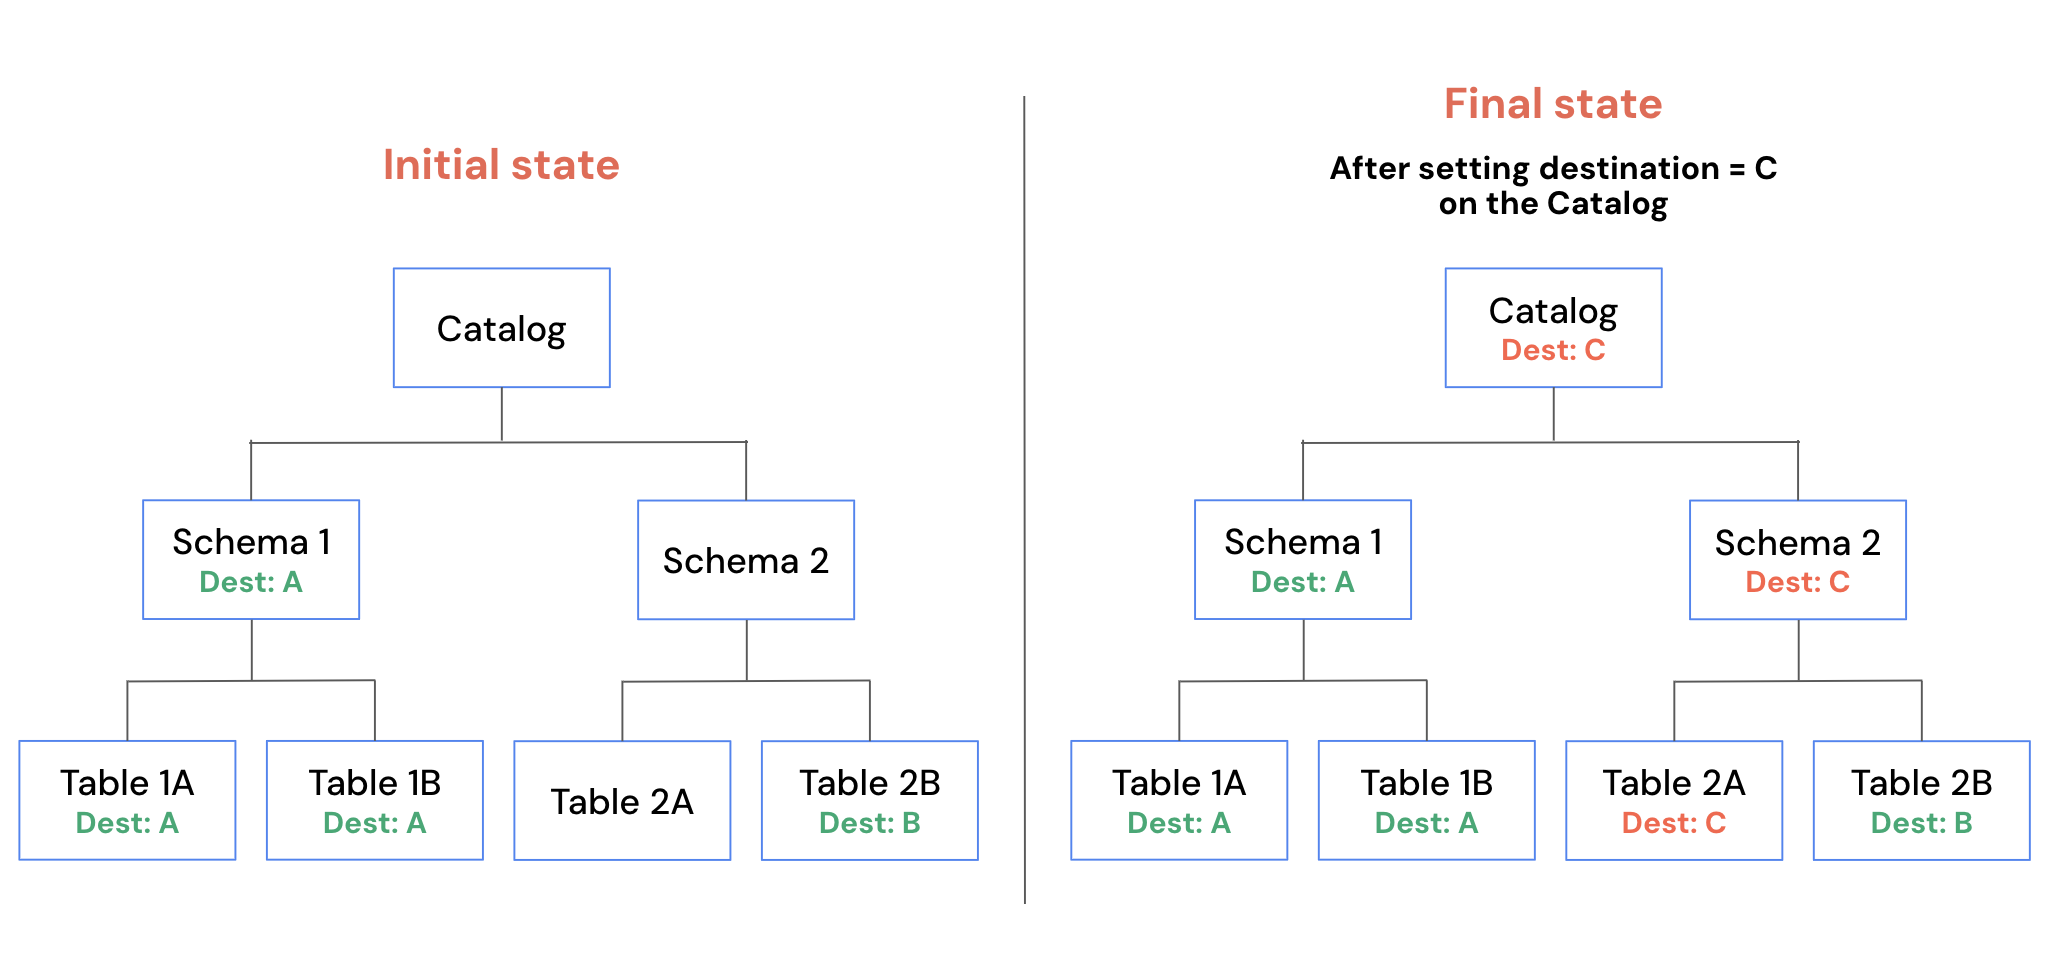
Se um objeto tiver um destino explícito definido, ele substituirá os destinos herdados de objetos pai. O destino explícito também é herdado por objetos secundários que não têm seu próprio destino definido. Consulte Como os destinos são resolvidos.
Você pode configurar destinos usando o Catalog Explorer, a API REST ou o Terraform.
- Catalog Explorer
- REST API
- Terraform
-
Em Databricks workspace, clique em
Catalog . -
Selecione um objeto protegível.
-
Clique no menu kebab “
 ” e selecione “gerenciar destinos de solicitações de acesso ”.
-
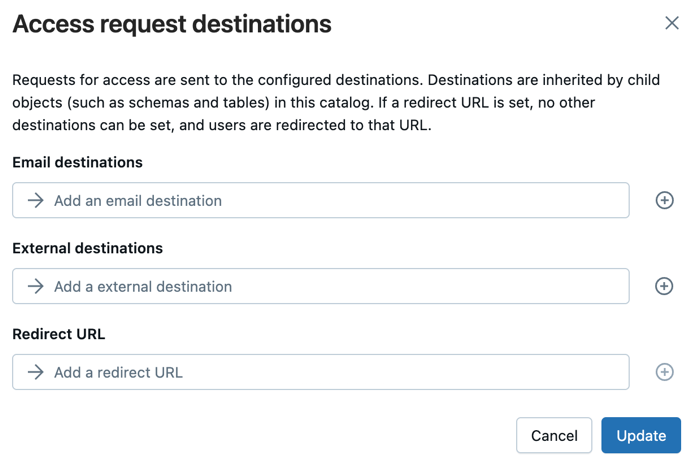
Selecione um ou mais destinos de email ou externos, ou configure uma URL de redirecionamento. Se um URL for selecionado, não poderão ser adicionados outros tipos de destino.
-
Clique em Atualizar .
Use a API de destinos de solicitação de acesso para definir destinos em um recurso protegível. PATCH substitui os destinos no recurso protegível. Se nenhum tiver sido definido anteriormente, ele os cria.
curl -X PATCH \
  https://<workspace-url>/api/3.0/rfa/destinations \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "destinations": [
      { "destination_id": "data-access@example.com", "destination_type": "EMAIL" }
    ],
    "securable": {
      "type": "TABLE",
      "full_name": "main.sales.orders"
    }
  }'
Use o recurso databricks_rfa_access_request_destinations.
resource "databricks_rfa_access_request_destinations" "orders" {
  destinations = [
    {
      destination_id   = "data-access@example.com"
      destination_type = "EMAIL"
    }
  ]
  securable = {
    type      = "TABLE"
    full_name = "main.sales.orders"
  }
}
Integrar um destino de webhook
Quando uma solicitação é encaminhada para um destino de webhook, o Databricks envia um payload como o seguinte:
{
  "requesterName": "<first-name> <last-name>",
  "objectName": "<catalog>.<schema>.<table>",
  "objectType": "Table",
  "privileges": "SELECT",
  "principalName": "<user-name>",
  "onBehalfOf": "<user-name> (<email>)",
  "onBehalfOfType": "User Principal",
  "comment": "I need access to run queries on this table.",
  "databricksWorkspaceUrl": "https://<account>.databricks.com/explore/data/<catalog>/<schema>/<table>?o=<workspace-id>&activeTab=permissions&showGrantModal=true&requestedPrivileges=SELECT"
}
Para principals de usuário, onBehalfOf inclui o email entre parênteses após o nome quando um email está disponível. Para solicitações de grupo, onBehalfOf é o nome do grupo e onBehalfOfType é Group.
Para obter informações sobre como integrar webhooks com ferramentas comuns, consulte o seguinte:
Como os destinos são resolvidos
O Databricks resolve o destino da solicitação de um determinado objeto na seguinte ordem:
- **Destino explícito em nível de objeto**: Se o objeto tiver um destino explícito definido, a solicitação será enviada para lá.
- Email do proprietário do objeto : Se o proprietário do objeto for um usuário individual, a solicitação é enviada para o endereço de email dele.
- Destino do objeto principal : se o proprietário do objeto for um grupo ou service principal, o Databricks percorre a hierarquia do objeto e usa o primeiro destino explícito ou email do proprietário individual encontrado.
- Destino de nível de metastore : se nenhum destino for encontrado na hierarquia de objetos, a solicitação recorrerá ao destino de nível de metastore. Se nenhum destino de nível de metastore for definido, os usuários não poderão solicitar acesso ao objeto. Consulte Configurar destinos de solicitação de acesso para um metastore.
Devido a essa ordem, um destino configurado em um nível mais alto da hierarquia de objetos do Unity Catalog é herdado por todos os objetos secundários que não têm seu próprio destino definido. Um destino explícito em um objeto substitui os destinos herdados de objetos parentais.