SSO para Databricks com Microsoft Entra ID
Esta página mostra como configurar um ID Entra Microsoft como provedor de identidade para logon único (SSO) em seu Databricks account. O Microsoft Entra ID é compatível com OpenID Connect (OIDC) e SAML 2.0. Para sincronizar usuários e grupos do Microsoft Entra ID, consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
Para evitar o bloqueio do seu acesso Databricks durante os testes de autenticação única (SSO), mantenha o console account aberto em uma janela diferente do navegador. Você também pode configurar o acesso de emergência com chave de segurança para evitar bloqueios. Consulte Acesso de emergência para evitar bloqueios.
Ativar o logon único do Microsoft Entra ID
Escolha seu protocolo de identidade:
- OIDC
- SAML 2.0
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na Identity provider setup tab.
-
Na seção Authentication , configure o single sign-on para abrir a caixa de diálogo de configuração de SSO.
-
No o passo Add details , em Identity protocol , selecione OpenID Connect .
-
Anote o valor do URL de redirecionamento do Databricks .
-
Em outro navegador, acesse tab e crie um aplicativo Microsoft Entra ID:
- Faça login no portal Azure como administrador.
- Na navegação à esquerda, clique em Microsoft Entra ID .
- Clique em Registros de aplicativos > Novo registro .
- Digite um nome.
- Em Tipos de contas compatíveis , selecione: Somente contas neste diretório organizacional .
- Em Redirect URI , escolha web e cole o valor de URL de redirecionamento do Databricks.
- Clique em Registrar .
-
Reúna as informações necessárias no aplicativo Microsoft Entra ID:
- Em Fundamentos , copie o ID do aplicativo (cliente) .
- Clique em Endpoints .
- Copie o URL em Documento de metadados do OpenID Connect
- No painel esquerdo, clique em Certificados e segredos .
- Clique em + Novo segredo do cliente .
- Digite uma descrição e escolha uma expiração.
- Clique em Adicionar .
- Copie o valor secreto.
-
Retorne à caixa de diálogo de configuração do SSO no console da account Databricks e insira os valores copiados do aplicativo do provedor de identidade nos campos Application (Client) ID , Client secret e Authority URL / Issuer . Remova a terminação
/.well-known/openid-configurationda URL.Você pode especificar parâmetros de consulta anexando-os ao URL do emissor, por exemplo,
{issuer-url}?appid=123. -
Opcionalmente, defina um User attribute claim se você quiser usar uma declaração diferente de
emailcomo os nomes de usuário do Databricks dos usuários. Para obter mais informações, consulte Personalizar uma declaração a ser usada para os nomes de usuário da sua account.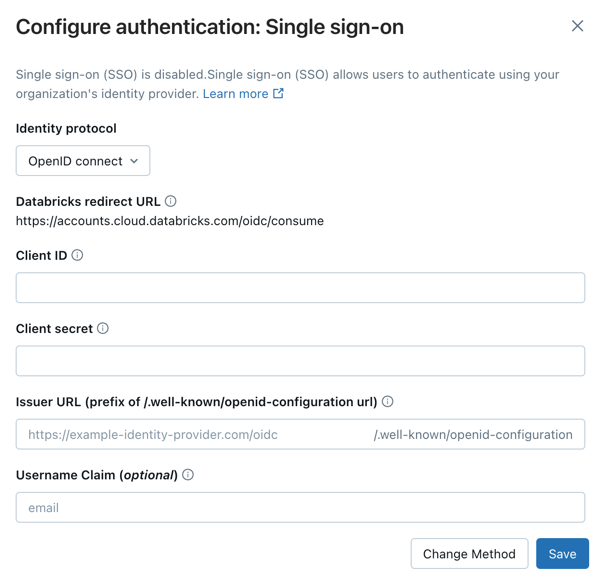
-
No o passo Ativar SSO , clique em Ativar SSO . O Databricks salva a configuração em um estado desativado e executa uma execução de teste de conexão. Você será redirecionado para concluir um login com a Microsoft Entra ID. Se o teste for bem-sucedido, o SSO será ativado automaticamente. Se o teste falhar, o Databricks relatará que não foi possível validar a configuração. Revise os valores inseridos e tente novamente.
-
Depois que o SSO for ativado, use o cartão de próximos passos para escolher como fazer o provisionamento de usuários do Microsoft Entra ID:
- Para habilitar automaticamente usuários do seu provedor de identidade, clique em Configure para Automatic Identity Management (AIM). Consulte Automatic identity management.
- To create user accounts the first time a user signs in, enable just-in-time (JIT) provisionamento using the Create new identities during first-time signup toggle. See Automatically provision users (JIT).
For detailed post-setup testing guidance, including workspace login testing, see Test your SSO configuration.
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na Identity provider setup tab.
-
Na seção Authentication , configure o single sign-on para abrir a caixa de diálogo de configuração de SSO.
-
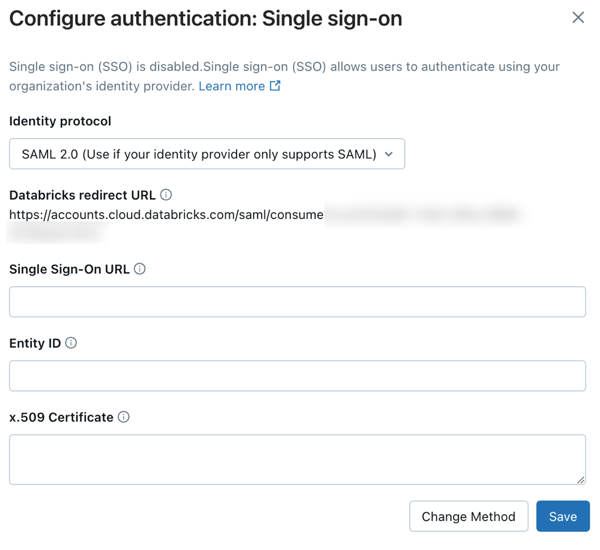
No o passo Adicionar detalhes , em Protocolo de identidade , selecione SAML 2.0 .
-
Anote o valor do URL de redirecionamento do Databricks .
-
Em outro navegador, acesse tab e crie um aplicativo Microsoft Entra ID:
- Faça login no portal do Azure como administrador.
- Na navegação à esquerda, clique em Microsoft Entra ID > Aplicativos empresariais . O painel Todas as aplicações é aberto e exibe uma amostra aleatória das aplicações no seu Microsoft Entra ID tenant.
- Clique em Novo aplicativo .
- Clique em Criar seu próprio aplicativo .
- Digite um nome.
- Em O que você deseja fazer com seu aplicativo? escolha Integrar qualquer outro aplicativo que você não encontre na galeria .
-
Configure o aplicativo Microsoft Entra ID:
-
Clique em Propriedades .
-
Defina a atribuição necessária como Não . Esta opção permite que todos os usuários façam login na account Databricks . Os usuários precisam ter acesso a este aplicativo SAML para log em sua account Databricks usando SSO.
-
No painel de propriedades do aplicativo, clique em Configurar login único .
-
Clique em SAML para configurar o aplicativo para autenticação SAML. O painel Propriedades SAML é exibido.
-
Ao lado de Configuração SAML básica , clique em Editar .
-
Defina o ID da entidade como a URL SAML do Databricks obtida na página de configuração do SSO do Databricks.
-
Defina o URL de resposta como o URL SAML do Databricks obtido na página de configuração do SSO do Databricks.
-
Ao lado de Certificado de assinatura SAML , clique em Editar .
-
Na lista suspensa Opção de assinatura , selecione Assinar resposta SAML e asserção e defina o Algoritmo de assinatura como SHA-256 para aumentar a segurança.
-
Em Atributos & Reivindicações , clique em Editar .
-
Defina o campo Identificador de usuário exclusivo (ID do nome) como
user.mail. -
Em Certificados deSAML , ao lado de Certificado (Base64) , clique em baixar . O certificado é baixado localmente como um arquivo com a extensão
.cer. -
Abra o arquivo
.cerem um editor de texto e copie o conteúdo do arquivo. O arquivo é o certificado x.509 completo para o aplicativo SAML do Microsoft Entra ID.
-
- Não o abra usando o chaveiro do macOS, que é o aplicativo padrão para esse tipo de arquivo no macOS.
- Os dados do certificado são confidenciais.Tenha cuidado sobre onde fazer o download deles. Exclua-os do armazenamento local assim que possível.
-
No portal do Azure, em Configurar o Kit de Ferramentas SAML do Microsoft Entra ID , copie e salve o URL de login e o identificador do Microsoft Entra ID .
-
Retorne à caixa de diálogo de configuração de SSO no console da conta do Databricks e insira os valores copiados do Microsoft Entra ID:
- Single sign-on URL : o Login URL do Microsoft Entra ID
- ID da entidade : O Microsoft Entra ID Identificador do Microsoft Entra ID
- Certificado x.509 : o certificado x.509 do Microsoft Entra ID, incluindo os marcadores para o início e o fim do certificado
-
No o passo Ativar SSO , clique em Ativar SSO . O Databricks salva a configuração em um estado desativado e executa uma execução de teste de conexão. Você será redirecionado para concluir um login com a Microsoft Entra ID. Se o teste for bem-sucedido, o SSO será ativado automaticamente. Se o teste falhar, o Databricks relatará que não foi possível validar a configuração. Revise os valores inseridos e tente novamente.
-
Depois que o SSO for ativado, use o cartão de próximos passos para escolher como fazer o provisionamento de usuários do Microsoft Entra ID:
- Para habilitar automaticamente usuários do seu provedor de identidade, clique em Configure para Automatic Identity Management (AIM). Consulte Automatic identity management.
- To create user accounts the first time a user signs in, enable just-in-time (JIT) provisionamento using the Create new identities during first-time signup toggle. See Automatically provision users (JIT).
For detailed post-setup testing guidance, including workspace login testing, see Test your SSO configuration.
Adicionar usuários ao Databricks
Após configurar SSO, adicione usuários à sua account. Databricks recomenda a sincronização de usuários do seu provedor de identidade usando o gerenciamento automático de identidade, que sincroniza usuários e grupos automaticamente do seu provedor de identidade para a sua account Databricks . Consulte Configurar o Microsoft Entra ID para gerenciamento automático de identidade. Alternativamente, se o seu provedor de identidade não suportar o gerenciamento automático de identidades, você pode configurar o provisionamento SCIM. Consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
O provisionamento just-in-time (JIT), que adiciona automaticamente usuários ao Databricks quando eles log in pela primeira vez usando SSO, está ativado por default para contas criadas após 1º de maio de 2025. Consulte Provisionamento automático de usuários (JIT).
Ativar login unificado
Para a maioria das contas, o login unificado já está ativado, o que significa que a configuração SSO em nível accountse aplica a todos os espaços de trabalho. Se sua account foi criada antes de 21 de junho de 2023, talvez seja necessário ativá-la. Consulte Ativar login unificado.
Personalize uma reivindicação para utilizar nos nomes de usuário do seu account.
Por default, os nomes de usuário no Databricks são representados pelo endereço email do usuário. Para atribuir nomes de usuário usando um valor diferente, configure uma declaração personalizada em sua account Microsoft Entra ID.
Escolha seu protocolo de identidade:
- OIDC
- SAML 2.0
Para aplicações OIDC, configure as declarações opcionais usando a página de configuração de tokens no seu registro de aplicativo Microsoft Entra ID.
-
Faça login no centro de administraçãoMicrosoft Entra com privilégios de, no mínimo, administrador de aplicativos na nuvem.
-
Acesse Identidade > Aplicativos > Registros de aplicativos e selecione o aplicativo que você criou para o SSO do Databricks.
-
Na barra lateral, em Gerenciar , clique em Configuração de tokens .
-
Clique em Adicionar reivindicação opcional .
-
Para o tipo de token , selecione ID .
-
Selecione a declaração que deseja incluir nos tokens (por exemplo,
email,preferred_usernameou outra declaração disponível) e clique em Adicionar .
A lista de reivindicações disponíveis depende da versão dos seus tokens. Se você precisar de declarações que não estejam na lista predefinida, use atributos de extensão de diretório ou um provedor de declarações personalizado. Consulte a seção "Configurar declarações opcionais" na documentação do Microsoft Entra.
-
Se for solicitado que você ative a permissão email gráfico Microsoft , selecione a caixa de seleção e clique em Adicionar .
-
Na caixa de diálogo de configuração de SSO do console da account do Databricks, insira o nome da declaração do o passo 6 no campo User attribute claim .
-
Click Enable SSO to save the configuration and run a connection test.
Algumas declarações opcionais, como upn, podem não estar incluídas nos tokens emitidos por determinados endpoints de tokens Microsoft Entra ID (por exemplo, o endpoint v2.0). Se o SSO falhar após a configuração de uma declaração de nome de usuário personalizada:
- Verifique se a declaração está presente nos tokens de ID inspecionando-os com jwt.ms.
- Consulte a referência de declarações opcionais para saber quais declarações são suportadas para cada versão de token.
Para aplicações SAML, configure declarações personalizadas usando as configurações de Atributos e Declarações em seu aplicativo Microsoft Entra ID Enterprise.
-
Faça login no centro de administraçãoMicrosoft Entra com privilégios de, no mínimo, administrador de aplicativos na nuvem.
-
Acesse Identidade > Aplicativos > Aplicativos corporativos e selecione o aplicativo que você criou para o SSO do Databricks.
-
Na barra lateral, clique em Login único .
-
Em Atributos & Reivindicações , clique em Editar .
-
Clique em Adicionar nova reivindicação .
- Insira um Name para a reivindicação. Este é o nome que você insere no campo User attribute claim da sua configuração de SSO do Databricks.
- Em Origem , selecione Atributo .
- Para o atributo Origem , selecione o atributo Microsoft Entra ID desejado para esta reivindicação.
-
Clique em Salvar .
-
Na caixa de diálogo de configuração de SSO do console da conta do Databricks, insira o nome da declaração do passo 5 no campo User attribute claim .
-
Click Enable SSO to save the configuration and run a connection test.