SSO para Databricks com Okta
Esta página demonstra como configurar o Okta como provedor de identidade para login único (SSO) em seu Databricks account. A Okta é compatível com OpenID Connect (OIDC) e SAML 2.0. Para sincronizar usuários e grupos do Okta, consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
As demonstrações a seguir orientam você na configuração do SSO com o Okta:
Para evitar o bloqueio do seu acesso Databricks durante os testes de autenticação única (SSO), mantenha o console account aberto em uma janela diferente do navegador. Você também pode configurar o acesso de emergência com chave de segurança para evitar bloqueios. Consulte Acesso de emergência para evitar bloqueios.
Ative o login único do Okta.
Escolha seu protocolo de identidade:
- OIDC
- SAML 2.0
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na Identity provider setup tab.
-
Na seção Authentication , configure o Single Sign On para abrir a caixa de diálogo de configuração do SSO.
-
Na etapa Add details , em Identity protocol , selecione OpenID Connect .
-
Make note of the Databricks redirect URL value.
-
Em uma nova guia do navegador, faça login no Okta como administrador.
-
Na página inicial, clique em Aplicativos > Aplicativos .
-
Clique em Criar integração de aplicativos .
-
Selecione OIDC - OpenID Connect e Web Application e clique em Avançar .
-
Dê um nome à sua integração de aplicativo.
-
Em Sign-in redirect URIs , insira o URL de redirecionamento do Databricks anotado anteriormente. Você pode optar por configurar as outras configurações ou deixá-las com seus valores default.
-
Em Tarefas , selecione Permitir que todos na sua organização acessem . Isso garante que todos os usuários da sua organização possam acessar a account Databricks .
-
Clique em Salvar .
-
Na tab Geral , copie o ID do cliente e o segredo do cliente gerados pelo Okta para o aplicativo.
- ID do cliente é o identificador exclusivo do aplicativo Databricks que você criou em seu provedor de identidade.
- Segredo do cliente é um segredo ou senha gerado para o aplicativo Databricks que você criou. Ele é usado para conceder autorização ao Databricks com o seu provedor de identidade.
-
Clique na tab "Acessar" e, em "Tokens de ID do OpenID Connect", copie a URL do Okta no campo "Emissor".
Se o campo do emissor indicar "Dinâmico" , clique em "Editar" e selecione "URL do Okta" no menu dropdown .
Este URL aponta para o Documento de Configuração OpenID do Okta, que está localizado em {issuer-url}/.well-known/openid-configuration. Você pode especificar parâmetros de consulta anexando-os ao URL do emissor, por exemplo {issuer-url}?appid=123.
-
Retorne à caixa de diálogo de configuração de SSO no console da conta do Databricks e insira os valores copiados do aplicativo do provedor de identidade nos campos Client ID , Client secret e Okta domain .
-
Opcionalmente, defina uma Afirmação de atributo do usuário se você quiser usar uma afirmação diferente de
emailcomo os nomes de usuário do Databricks dos usuários. Consulte a documentação do seu provedor de identidade para obter informações específicas sobre os valores de afirmação.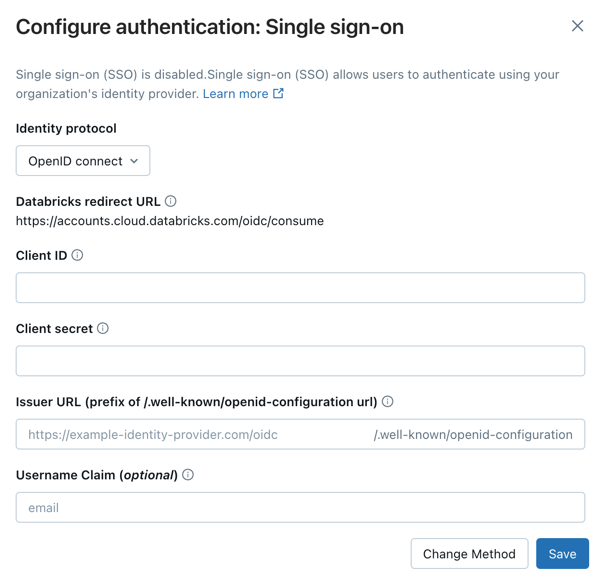
-
No o passo Enable SSO , clique em Enable SSO . O Databricks salva a configuração em um estado desativado e executa um teste de conexão. Você será redirecionado para concluir um login com o Okta. Se o teste for bem-sucedido, o SSO será ativado automaticamente. Se o teste falhar, o Databricks informará que não foi possível validar a configuração. Revise os valores inseridos e tente novamente.
-
Depois que o SSO estiver ativado, use o card de próximas etapas para escolher como fazer o provisionamento de usuários do Okta:
- Para habilitar automaticamente usuários do seu provedor de identidade, clique em Configure para o gerenciamento automático de identidades (AIM). Consulte Gerenciamento automático de identidades.
- Para criar contas de usuário na primeira vez que um usuário fizer login, habilite o provisionamento just-in-time (JIT) usando a opção Create new identities during first-time signup . Consulte Automatically provision users (JIT).
Para obter orientações detalhadas de teste pós-configuração, incluindo testes de login do workspace, consulte Test your SSO configuration.
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na Identity provider setup tab.
-
Na seção Authentication , configure o Single Sign On para abrir a caixa de diálogo de configuração do SSO.
-
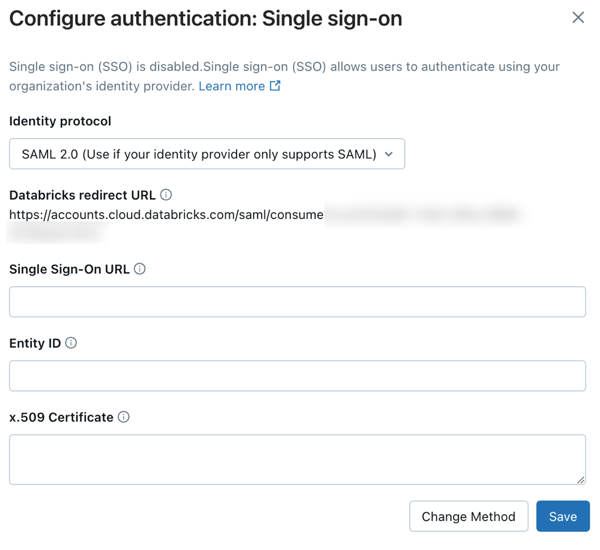
Na step Add details , em Identity protocol , selecione SAML 2.0.
-
Anote a URL de redirecionamento do Databricks .
-
Em uma nova guia do navegador, faça login no Okta como administrador.
-
Vá para Aplicativos e clique em Procurar catálogo de aplicativos .
-
Pesquise e selecione Databricks .
-
Clique em Adicionar integração .
-
Dê um nome à sua aplicação e clique em Concluído .
-
Selecione o botão “Sign On” (Entrar) no tab e clique em “Edit” (Editar ).
-
Em Configurações avançadas de login , configure o aplicativo usando as seguintes configurações:
- URL SAML do Databricks : a URL de redirecionamento do Databricks que você copiou acima.
- Formato do nome de usuário da inscrição : e-mail
-
Clique em Salvar . O aplicativo Databricks SAML é mostrado.
-
Em SAML 2.0 não está configurado até que você conclua as instruções de configuração , clique em Exibir instruções de configuração .
-
Copie os seguintes valores:
- URL de login único do provedor de identidade
- Emissor do provedor de identidade
- certificado x.509
-
Clique na tab Tarefas . Adicione o grupo Okta chamado "Todos" ao aplicativo. Isso garante que todos os usuários da sua organização possam acessar a account Databricks .
-
Return to the SSO configuration dialog in the Databricks account console and enter the values you copied from Okta:
- URL de Single Sign On : A URL de Single Sign On do Provedor de Identidade do Okta
- ID da entidade : o Emissor do provedor de identidade do Okta
- x.509 certificate : o certificado x.509 do Okta, incluindo os marcadores para o início e o fim do certificado
-
No o passo Enable SSO , clique em Enable SSO . O Databricks salva a configuração em um estado desativado e executa um teste de conexão. Você será redirecionado para concluir um login com o Okta. Se o teste for bem-sucedido, o SSO será ativado automaticamente. Se o teste falhar, o Databricks informará que não foi possível validar a configuração. Revise os valores inseridos e tente novamente.
-
Depois que o SSO estiver ativado, use o card de próximas etapas para escolher como fazer o provisionamento de usuários do Okta:
- Para habilitar automaticamente usuários do seu provedor de identidade, clique em Configure para o gerenciamento automático de identidades (AIM). Consulte Gerenciamento automático de identidades.
- Para criar contas de usuário na primeira vez que um usuário fizer login, habilite o provisionamento just-in-time (JIT) usando a opção Create new identities during first-time signup . Consulte Automatically provision users (JIT).
Para obter orientações detalhadas de teste pós-configuração, incluindo testes de login do workspace, consulte Test your SSO configuration.
Adicionar usuários ao Databricks
Após configurar SSO, adicione usuários à sua account. Databricks recomenda a sincronização de usuários do seu provedor de identidade usando o gerenciamento automático de identidade, que sincroniza usuários e grupos automaticamente do seu provedor de identidade para a sua account Databricks . Consulte Configurar o Microsoft Entra ID para gerenciamento automático de identidade. Alternativamente, se o seu provedor de identidade não suportar o gerenciamento automático de identidades, você pode configurar o provisionamento SCIM. Consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
O provisionamento just-in-time (JIT), que adiciona automaticamente usuários ao Databricks quando eles log in pela primeira vez usando SSO, está ativado por default para contas criadas após 1º de maio de 2025. Consulte Provisionamento automático de usuários (JIT).
Ativar login unificado
Para a maioria das contas, o login unificado já está ativado, o que significa que a configuração SSO em nível accountse aplica a todos os espaços de trabalho. Se sua account foi criada antes de 21 de junho de 2023, talvez seja necessário ativá-la. Consulte Ativar login unificado.