Guide de gouvernance de l'IA
La gouvernance de l’IA permet de garantir la sécurité, la conformité et la maîtrise des coûts de l’IA utilisée par votre organisation. Sur Databricks, Unity Gateway est le plan de contrôle de l’IA. Il achemine chaque requête de modèle et de MCP, applique des limites de débit et des contrôles des coûts, applique des politiques de service pour mettre en œuvre des garde-fous, et enregistre l’utilisation auprès de n’importe quel fournisseur de modèle et de n’importe quel agent de codage. Unity Catalog régit les assets sous-jacents, tels que les modèles, les serveurs MCP et les fonctions, avec les mêmes privilèges et politiques que ceux que vous utilisez pour les données. Par conséquent, vous n’avez pas à maintenir un modèle d’accès distinct pour l’IA.
Cette gouvernance s’applique à l’IA externe, et pas seulement aux ressources hébergées par Databricks. Vous gouvernez ce qui suit de la même manière :
- Agents de codage externes , tels que Claude Code, Codex, Cursor et Gemini CLI, en les acheminant via un service de modèle Databricks.
- Serveurs MCP externes , enregistrés en tant que services MCP Unity Catalog.
- Modèles externes de tout fournisseur, tels qu'OpenAI, Anthropic et Google, accessibles via Unity Gateway.
Ce guide s'adresse aux administrateurs de workspace et de compte qui configurent la gouvernance de l'IA pour la première fois. Une fois terminé, vos équipes peuvent utiliser l'IA de manière productive tandis que Databricks applique vos règles automatiquement.
Pour commencer de manière pratique, consultez le tutoriel : gérer l'accès GitHub d'un agent de codage ou modérer le contenu d'un service de modèle.
Comment la gouvernance de l'IA fonctionne sur Databricks
Unity Catalog est la base de la gouvernance de l’IA sur Databricks. Il gouverne vos assets d’IA en tant qu’éléments sécurisables, de la même manière qu’il gouverne vos données. Unity Gateway est le plan de contrôle du trafic vers ces assets, et les politiques de service régissent le contenu de chaque requête et réponse. La gouvernance de l’IA couvre trois dimensions :
- Gouvernance des asset : Unity Catalog gère chaque modèle, serveur MCP, fonction et connexion en tant qu'objet sécurisable, régi par les mêmes privilèges et politiques ABAC GRANT que ceux que vous utilisez pour les tables et les volumes.
- Gouvernance du trafic : Unity Gateway achemine chaque requête de service de modèle et de service MCP depuis un plan de contrôle central, et applique des limites de débit, des budgets et un suivi de l'utilisation.
- Gouvernance du comportement : les politiques de service autorisent ou refusent les requêtes et les réponses individuelles. Sur les services MCP, ils peuvent également exiger l'approbation des appels d'entrée, selon l'expéditeur et le contenu de la requête.
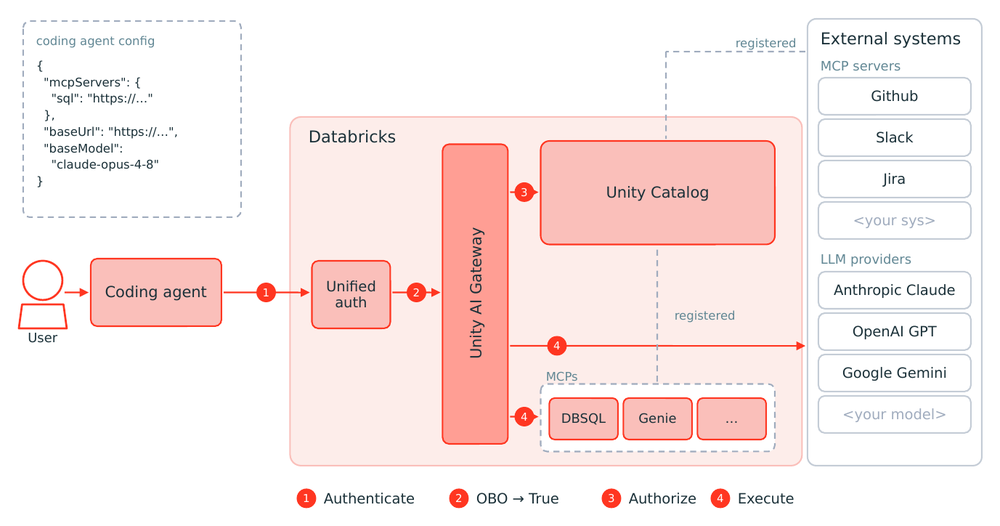
Lorsqu’un agent appelle un outil ou un modèle, Databricks authentifie la requête, l’autorise via Unity Catalog et l’achemine par Unity Gateway avant qu’elle n’atteigne un système externe :
Prérequis
- Un Workspace activé pour Unity Catalog. Consultez Se familiariser avec Unity Catalog.
- Pour utiliser les politiques de service (en version bêta), vous devez disposer d'un accès administrateur de compte pour activer les fonctionnalités bêta de Unity Gateway depuis la page Previews de la console du compte, ou faire appel à un administrateur de compte qui pourra les activer pour vous.
Mise en place de la gouvernance de l'IA
Configurez la gouvernance sur vos assets d’IA, votre trafic et le comportement de vos services, puis confirmez que cela fonctionne. Unity Gateway et la gouvernance des assets Unity Catalog sont généralement disponibles. Les politiques de service sont en version bêta et nécessitent l’activation de l’aperçu de Unity Gateway , décrit dans l’étape sur les politiques de service ci-dessous.
Étape 1 : gouverner l’accès à vos assets d’IA dans Unity Catalog
Unity Catalog gère les assets d'IA en tant qu'objets sécurisables. Vous pouvez donc accorder et révoquer leur accès avec les mêmes privilèges et politiques GRANT ABAC que ceux utilisés pour les tables et les volumes. Concentrez-vous sur les deux principaux assets d'IA :
- **Services MCP** : Gérer l'accès aux serveurs MCP enregistrés en tant qu'éléments sécurisables Unity Catalog, avec filtrage d'outils et stratégies de service. Consultez les services MCP dans Unity Catalog.
- Modèles : gérez l'accès aux modèles ML enregistrés, y compris les modèles de fondation hébergés par Databricks. Voir Gérer le cycle de vie du modèle.
Unity Catalog régit également les fonctions que les agents utilisent comme outils, avec les mêmes privilèges. Pour l'utilisation d'outils par les agents, les services MCP offrent la gouvernance la plus complète, y compris le filtrage des outils et les stratégies de service.
Accordez uniquement les privilèges dont chaque principal a besoin. L'accès à un asset d'IA détermine ce qu'un agent agissant au nom d'un utilisateur peut atteindre.
Étape 2 : Acheminer et contrôler le trafic IA avec Unity Gateway
Unity Gateway est le plan de contrôle des agents. Il achemine le trafic vers les services de modèles et les services MCP utilisés par votre organisation, applique des contrôles de coûts et enregistre l’utilisation depuis un emplacement unique, via la même couche de gouvernance Unity Catalog :
- Découvrez comment fonctionne Unity Gateway et comment bien get start. Voir Gouvernance de l’IA avec Unity Gateway.
- Créez des services de modèle pour vos LLM, y compris les modèles hébergés par Databricks et ceux de fournisseurs externes. Consultez Créer un service de modèle personnalisé.
- Pointez votre agent de codage vers un service de modèle Databricks, afin que son trafic soit régi et facturé via Unity Gateway. Consultez Get start with coding agents.
- Définissez des limites de débit et des plafonds de dépenses pour protéger la capacité et contrôler les coûts. Voir Appliquer des limites de débit aux services de modèle et MCP.
- Gouvernez l'accès aux serveurs MCP enregistrés en tant que services MCP Unity Catalog, avec des attributions, la sélection d'outils et des politiques de service. Voir Gouverner un MCP.
Étape 3 : appliquer des politiques de service aux requêtes et aux réponses
Bêta
Les politiques de service sont en version bêta. Unity Gateway est disponible de manière générale, mais ses fonctionnalités bêta sont activées séparément. Un administrateur de compte doit activer les fonctionnalités bêta de Unity Gateway depuis la page Previews de la console de compte. Consultez Gérer les aperçus Databricks.
Après avoir gouverné vos assets et votre trafic, ajoutez des contrôles sur le contenu des requêtes et des réponses individuelles. Les politiques de service implémentent des garde-fous pour les services d’IA. Une politique de service est un type de politique de contrôle d’accès basé sur les attributs (ABAC) ciblant les services d’IA. Associez une politique de service à un service de modèle, à un service de fournisseur de modèle ou à un service MCP pour autoriser ou refuser une interaction en fonction de son contenu. Sur un service MCP, une politique d’entrée peut également exiger une approbation humaine. Par exemple, bloquez une requête contenant des informations personnellement identifiables (PII) ou refusez un appel d’outil non conforme à la politique.
Databricks dispose de politiques de service intégrées (garde-fous) pour les risques courants tels que les PII, l’injection de prompt et les contenus dangereux. Vous pouvez également en créer un personnalisé ou appliquer les décisions d’un fournisseur tiers de garde-fous à l’aide d’une politique de service externe. Consultez la page Service policies for AI securables et Create and attach a service policy.
Étape 4 : surveiller l’utilisation et les coûts
Confirmez que votre gouvernance fonctionne et suivez l'activité au fil du temps :
- Suivez l'utilisation du modèle et du MCP, y compris qui a appelé quoi et quand, dans des tables d'utilisation régies.
- Analysez le coût entre les modèles, les principaux et les tags.
- Inspectez les charges utiles complètes des requêtes et réponses dans les tables d'inférence.
Didacticiels
Mettez ces capacités en pratique avec un didacticiel :
- Tutoriel : Contrôler l'accès GitHub MCP d'un agent de codage
- Tutoriel : ajouter des garde-fous de politique de service à un service de modèle
Étapes suivantes
- Découvrez comment les politiques de service contrôlent le contenu des requêtes et des réponses.
- Explorez Unity Gateway pour une gouvernance complète des services de modèle et des services MCP.