Réseau de plan de compute serverless
Cette page présente des outils pour sécuriser l'accès réseau entre les ressources de compute dans le plan de compute Serverless Databricks et les ressources clients.
Pour en savoir plus sur le plan de contrôle et le plan de compute serverless, consultez la page Architecture de sécurité réseau.
Pour en savoir plus sur le compute classique et le compute serverless, consultez Compute.
Pour contrôler le trafic Serverless entre les workspaces Databricks, consultez Accès inter-workspace.
Il n'y a actuellement aucun frais réseau pour les fonctionnalités Serverless. Dans une version ultérieure, vous pourriez être facturé. Databricks fournira un préavis pour les modifications des tarifs réseau.
Consultez Comprendre les coûts de mise en réseau Databricks.
Vue d’ensemble du réseau de plan de compute Serverless
Les ressources de compute Serverless s'exécutent dans le plan de compute Serverless, qui est géré par Databricks. Les administrateurs de compte peuvent configurer une connectivité sécurisée entre le plan de compute serverless et leurs ressources. Cette connexion réseau est étiquetée 2 sur le diagramme ci-dessous :
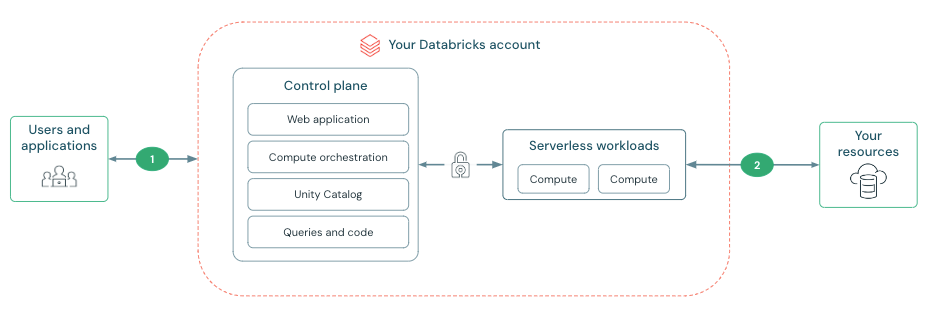
Le trafic entre le plan de contrôle et le plan de compute serverless emprunte le réseau fédérateur du cloud au lieu d’utiliser l’Internet public. Sur le plan de compute serverless, le trafic à destination des APIs Google est acheminé via le réseau fédérateur de Google Cloud. Vous pouvez utiliser Private Service Connect pour acheminer le trafic vers des ressources situées derrière une attache de service gérée par le client. Consultez la page Configurer la connectivité privée vers les ressources de votre Virtual Private Cloud (VPC).
Pour plus d'informations sur la configuration des fonctionnalités de sécurité sur les autres connexions réseau dans le diagramme, voir Mise en réseau.
Identification du trafic de compute serverless pour activer les configurations de pare-feu
Le compute Serverless accède à vos ressources à l'aide de différentes méthodes de connectivité en fonction de l'emplacement, de la configuration et du type de la ressource.
Pour les ressources situées derrière une pièce jointe de service gérée par le client dans la région de votre workspace, le compute serverless peut se connecter via un endpoint Private Service Connect géré par une configuration de connectivité réseau (NCC). Par default, Databricks se connecte aux Google APIs dans la région de votre Workspace à l'aide de numéros de projet Serverless avec des VPC Service Controls (VPC-SC). Pour les autres ressources, le compute serverless les atteint à l'aide d'adresses IP sortantes publiques publiées par Databricks.
Si vous souhaitez créer un pare-feu autour de vos ressources tout en autorisant l'accès depuis le compute serverless, consultez Configuration du pare-feu pour le compute serverless.
La création d'un pare-feu de ressources affecte également la connectivité depuis le plan de compute classique. Vous devez également autoriser les réseaux sur vos pare-feu de Ressources pour les connexions provenant de Ressources compute classiques.
Configurez l'accès aux Ressources Google Cloud à l'aide de numéros de projet Serverless
Aperçu
Cette fonctionnalité est en préversion privée. Pour rejoindre cette préversion, contactez l'équipe de votre compte Databricks.
Les VPC Service Controls (VPC-SC) de Google Cloud sont utilisés pour définir des périmètres de service qui créent une limite de sécurité autour des ressources Google Cloud. Les numéros de projet serverless vous permettent de créer des VPC-SC entre le plan de compute serverless Databricks et vos ressources Google Cloud, telles que les buckets GCS. Cela garantit que seuls les projets de compute serverless Databricks peuvent accéder à vos ressources. Pour obtenir des instructions de configuration, consultez Configuration du pare-feu du compute serverless.
Configurer l'accès à d'autres ressources à l'aide d'adresses IP sortantes
Aperçu
Cette fonctionnalité est en aperçu public.
Pour les ressources autres que les ressources Google Cloud dans la même région que votre Workspace, le compute serverless atteint vos ressources à l'aide d'adresses IP de sortie que Databricks publie. Si votre ressource est protégée par un pare-feu, ajoutez ces adresses IP à votre allowlist. Pour la liste des adresses IP de sortie et les instructions de configuration, consultez la configuration du pare-feu de compute serverless.
La liste héritée des adresses IP stables a été mise hors service. Si vous utilisez des adresses IP héritées, migrez vers la nouvelle méthode. Voir Adresses IP de sortie pour la préversion du pare-feu de compute serverless. Jusqu'à ce que vous effectuiez la migration, le compute serverless pourrait renvoyer une erreur 403 Forbidden lorsqu'il tente d'accéder à vos ressources.
Qu'est-ce qu'une configuration de connectivité réseau (NCC) ?
La connectivité réseau Serverless est gérée à l'aide de configurations de connectivité réseau (NCC). Les NCC sont des constructions régionales au niveau du compte qui gèrent la création d'Endpoint privés.
Les administrateurs de compte créent des NCC dans la console du compte. Une NCC peut être rattachée à un ou plusieurs Workspace de la même région afin de gérer l'accès du compute Serverless aux ressources de votre Virtual Private Cloud (VPC).
Lorsque vous ajoutez une règle d'endpoint privé à une NCC, Databricks crée un endpoint Private Service Connect qui se connecte à votre pièce jointe de service gérée par le client. Après avoir approuvé l'endpoint sur Google Cloud, Databricks l'utilise pour accéder à votre ressource depuis le plan de compute serverless. Consultez Configurer la connectivité privée vers les ressources de votre Virtual Private Cloud (VPC).
Si aucune règle d’endpoint privé n’est configurée, le compute serverless accède aux Google APIs en utilisant les numéros de projet serverless et aux autres Ressources en utilisant les adresses IP sortantes publiées.