アクセスリクエスト
アクセスリクエスト(RFA)機能を使用すると、ユーザーはDatabricksのどこからでもUnity Catalogオブジェクトの特権を要求できます。このページでは、アクセスリクエストがどのように機能するか、ユーザーがどこでアクセス許可を要求できるか、リクエストがどのようにルーティングされるか、リクエスターとレビュアーがそれらのリクエストをどのように追跡およびレビューするかについて説明します。宛先を構成するには、アクセスリクエストの宛先の構成を参照してください。
アクセスリクエスト(RFA)の仕組み
RFAは、Unity Catalog オブジェクトへのセルフサービスアクセスを管理可能にします。
- ユーザーは、Databricks内のどこからでもオブジェクトへのアクセスを要求できます。「 ユーザーが権限を要求する方法」を参照してください。
- 管理者は、アクセス要求をルーティングする場所を選択できます。これは、割り当てられたレビュー担当者またはサードパーティのツールにすることができます。リクエストのルーティング方法を参照してください。
- リクエスター、レビュワー、メタストア管理者は、カタログエクスプローラーでリクエストのステータスを追跡します。「アクセスリクエストを追跡する」を参照してください。
- レビュアーはリクエストを承認または拒否します。直接付与、またはグループメンバーシップを介してアクセス権をプロビジョニングします。「アクセスリクエストのレビュー」を参照してください。
ユーザーが権限をリクエストする方法
ユーザーが権限を持たない Unity Catalog オブジェクトを操作しようとすると、カタログエクスプローラ、SQL エディターとノートブック、ダッシュボード、Genie One、Genie エージェントなど、製品内のいくつかのインターフェイスからアクセスを要求できます。
ユーザーは、自分自身、Service Principal、別のユーザー、またはグループに対するアクセス権をリクエストできます。
ユーザーがSELECTなどの権限を要求すると、Databricksは前提条件の権限(USE CATALOGおよびUSE SCHEMA)を自動的にチェックします。不足しているものがある場合、Databricksは追加のリクエストを生成し、それらを親オブジェクトの承認者にルーティングします。
カタログエクスプローラー
BROWSE権限を持つユーザーは、カタログツリーを移動し、オブジェクトのページを開いて、追加の権限をリクエストできます。ユーザーがBROWSE権限を持っていない場合、アクセスをリクエストできるオブジェクトのページへの直接URLを送信できます。

SQLエディタとノートブック
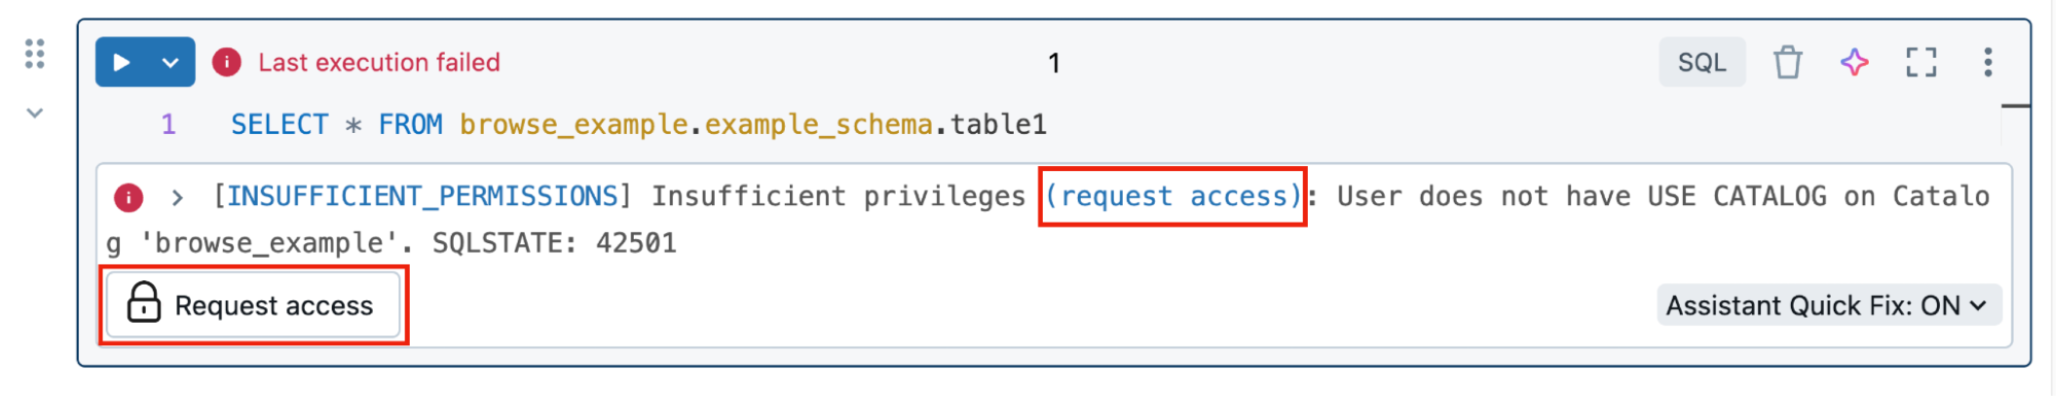
クエリーまたはコマンドが INSUFFICIENT_PERMISSIONS エラーで失敗した場合、エラーメッセージには、参照されたテーブルでリクエストが事前入力される アクセスをリクエスト オプションが含まれています。
ダッシュボード
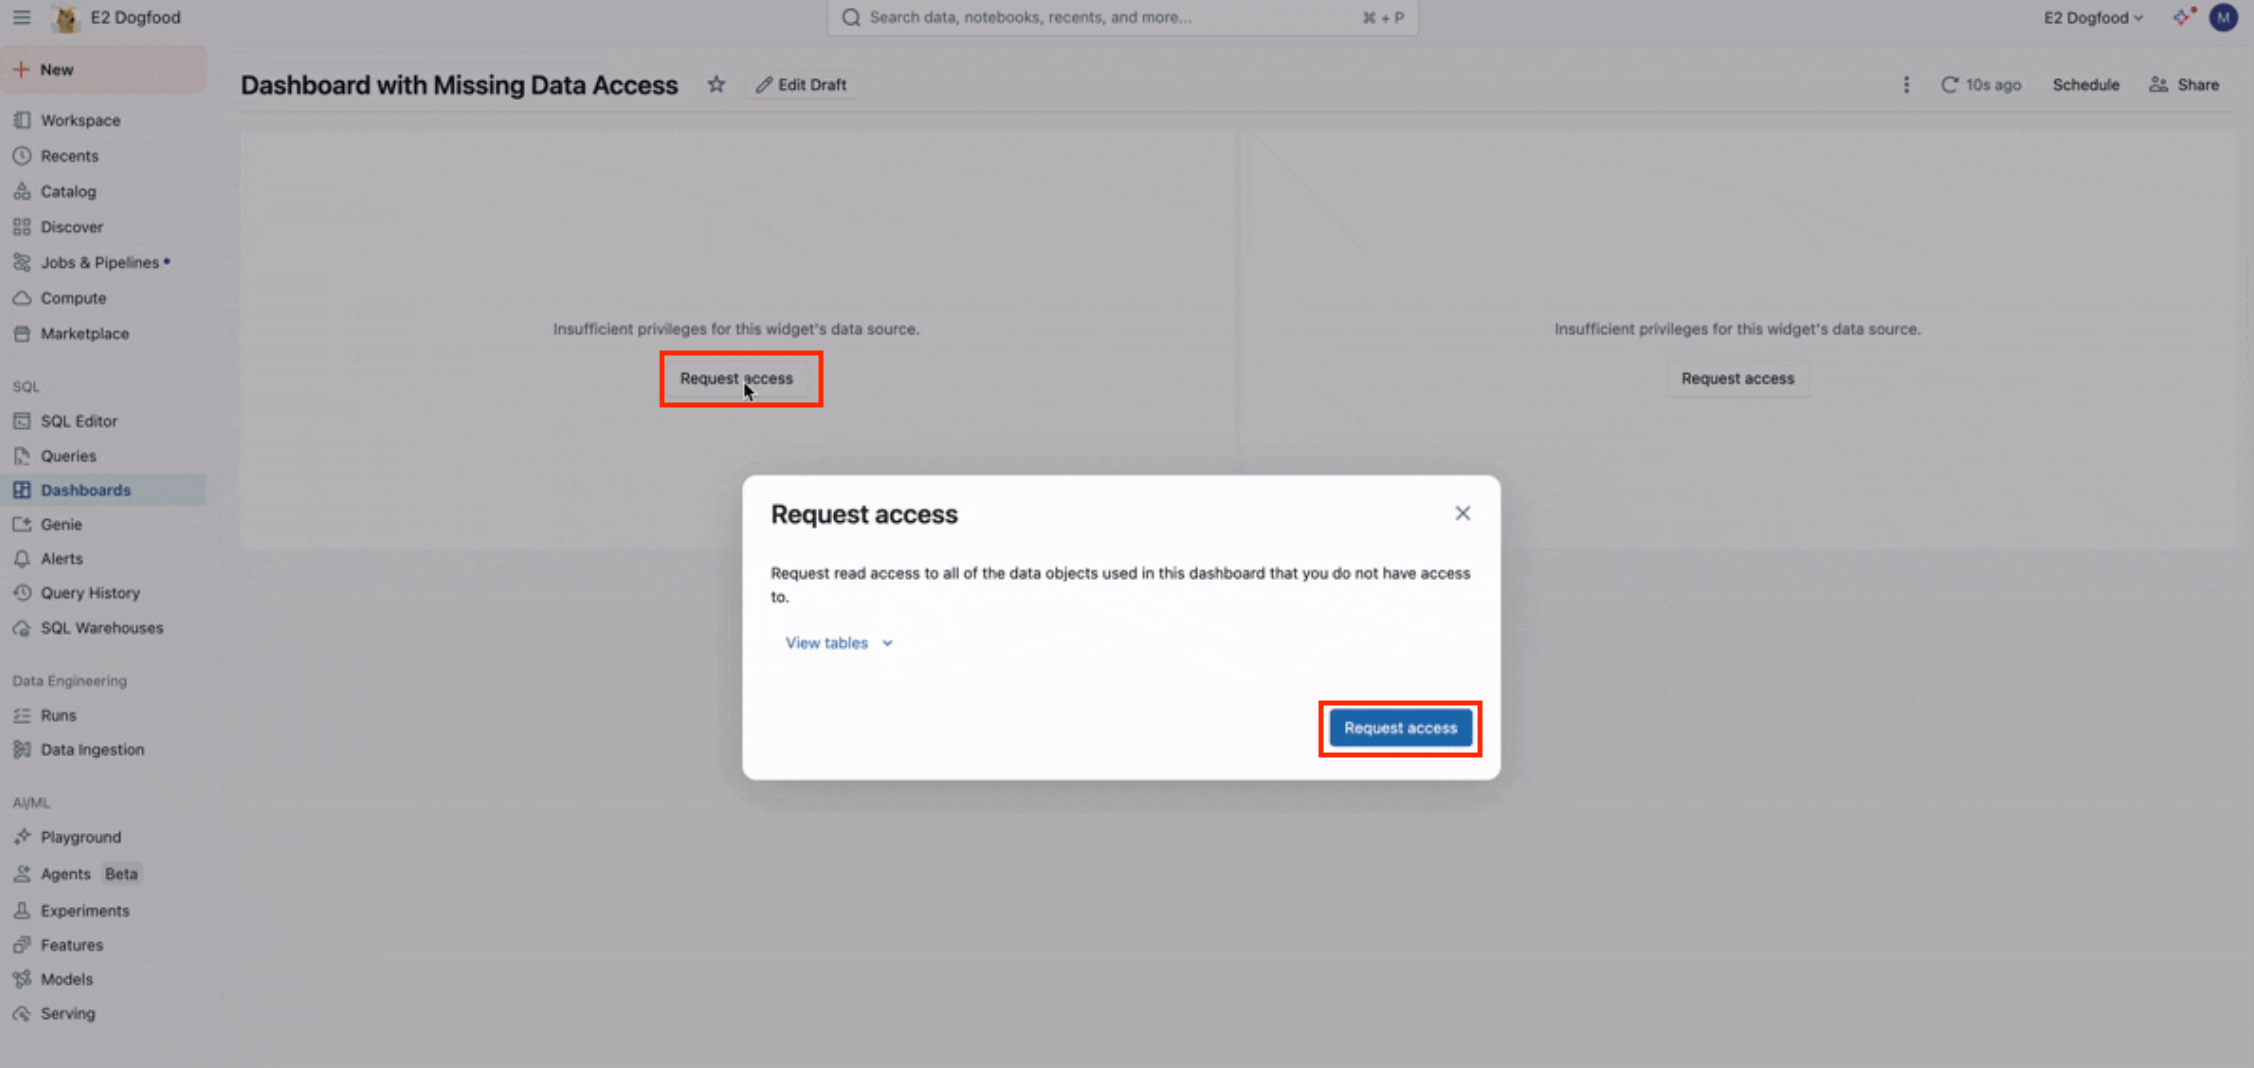
ダッシュボードが埋め込み資格情報なしで実行され、ユーザーが基盤となるデータセットへのアクセス権を持っていない場合、ウィジェットに アクセスをリクエスト モーダルが表示されます。
Genie One
Genie Oneがユーザーにアクセス権のないテーブルを読み取る必要がある場合、ユーザーがアクセス権の要求をファイルするのを助けます。defaultでは、Genie Oneはユーザーの代理としてSELECTのリクエストを準備します。管理者がリダイレクトURLを構成した場合、Genie OneはLinkを表示します。

Genieエージェント
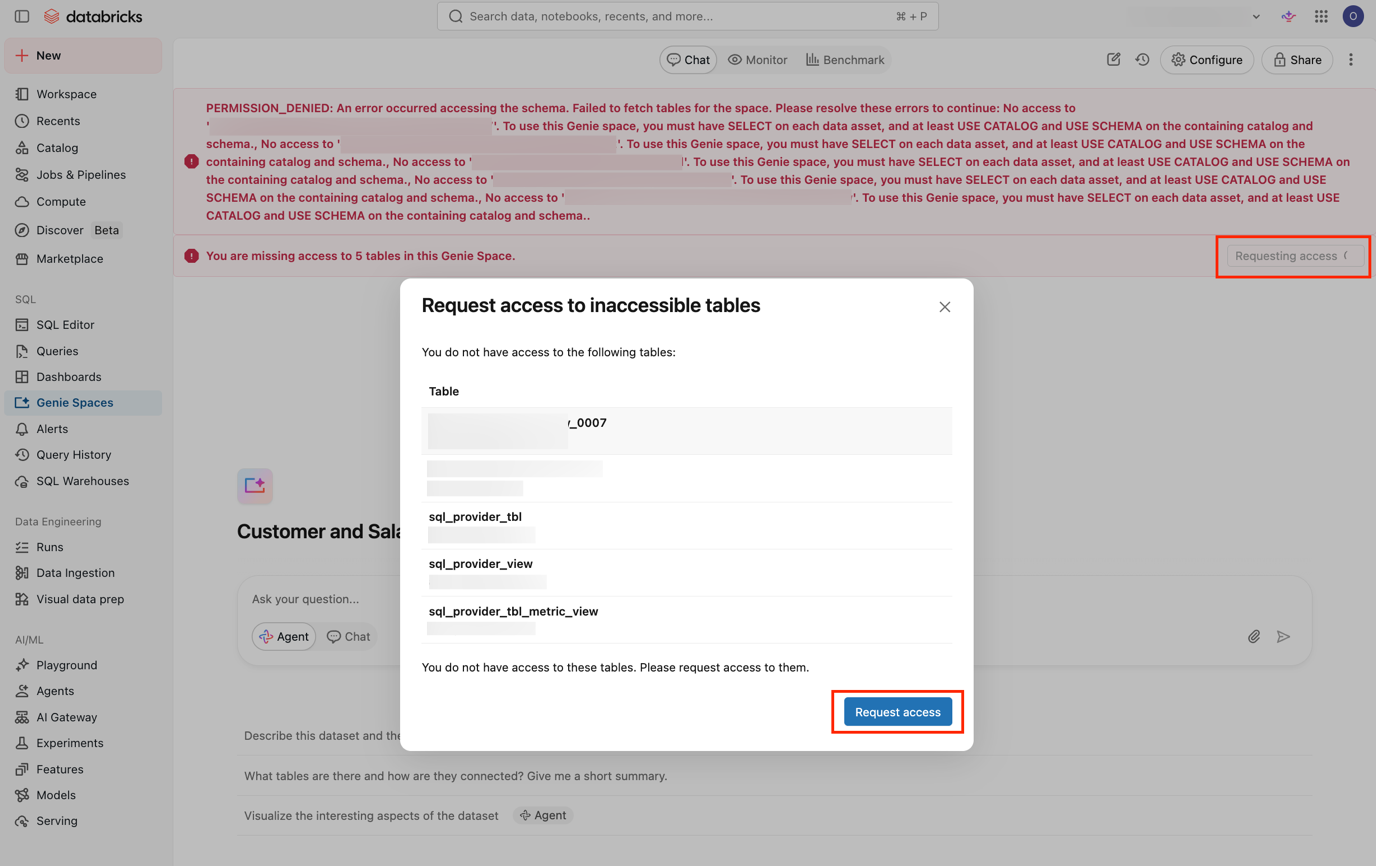
Genie Agentがユーザーに権限がないデータソースに接続すると、アクセスできないテーブルに対して アクセスをリクエスト するモーダルを含むPERMISSION_DENIEDバナーが表示されます。
リクエストのルーティング方法
ユーザーがUnity Catalogのオブジェクトへのアクセスを要求すると、その要求は構成済みの宛先に送信されます。オブジェクトに複数の宛先が設定されている場合、要求はそれらすべてにルーティングされます。
アクセス権リクエストの宛先のリストと、それらがどのように機能するかについては、 宛先のタイプ および 宛先が解決される方法 を参照してください。
リクエストの送信後に何が起こるか
リクエストが送信された後、リクエスターはステータスを追跡でき、レビューアーはそれを承認または拒否できます。リクエストは、レビューアーがそれに対処するか期限切れになるまで開いたままになります:
- 3日後 : リマインダーのEメールが元のEメール宛先に送信されます。Slack、Microsoft Teams、Webhook、リダイレクトURLの宛先にはリマインダーは送信されません。
- 7日後 : 未応答のリクエストは期限切れになります。
アクセスリクエストの追跡
リクエストを送信したユーザー、レビュー担当者、メタストア管理者は、カタログエクスプローラーの リクエスト ページでリクエストを追跡できます。受信または送信したリクエストが1件以上あるユーザーには リクエスト の項目が表示され、メタストア管理者には常に表示されます。
- Databricks ワークスペースで、
 カタログ をクリックします。
- カタログエクスプローラーのホームページで、 リクエスト (Requests)をクリックします。
- ドロップダウンメニューからビューを選択します:
- マイリクエスト :グループまたはService Principalに代わって送信したリクエストや、他のユーザーが自分のために送信したリクエストなど、送信したリクエストです。すべてのユーザーが利用できます。
- レビューキュー :あなたにルーティングされたリクエストです。メールアドレスが宛先として設定されているすべてのユーザーが利用できます。このキューからのリクエストのプロビジョニングまたは拒否を行います。
- すべてのリクエスト : すべてのリクエストと現在の状態のメタストア全体の追跡記録。メタストア管理者が利用できます。

Databricksは、Databricksの外部で行われた承認をインポートしません。外部システムにルーティングされたリクエストは、 外部で管理 として表示されます。
Databricksは、追跡されたリクエストを送信されてから365日間保持します。リクエストを解決しても、この期間はリセットされません。
すべてのアクセス リクエストと宛先構成の記録については、監査ログ リファレンスのアクセス イベントのリクエストを参照してください。
アクセスリクエストを確認する
アクセスリクエストをレビューするには、アクセスリクエストの宛先に送信されたLinkをたどるか、 リクエスト ページの レビューキュー からリクエストを開きます。「アクセスリクエストの追跡」を参照してください。Databricksは、リビューアーがリクエストを承認するときに、アクセスを許可する権限を持っているかを確認します。ただし、レビューLinkを開いてワークスペースにサインインしたユーザーは誰でも、それを拒否できます。

リクエストを許可するには、[ プロビジョニング ]をクリックし、以下の承認方法のいずれかを選択します。
- グループにプリンシパルを追加 : グループメンバーシップを使用してアクセス権を付与します。グループがIDプロバイダーと同期されている場合でも、この方法でアクセス権を付与できますが、メンバーシップの変更はIDプロバイダーと同期されたり、そこでリクエストが閉じられたりすることはありません。
- プリンシパルに権限を付与 :権限を直接付与します。プリンシパルはグループである可能性があります。

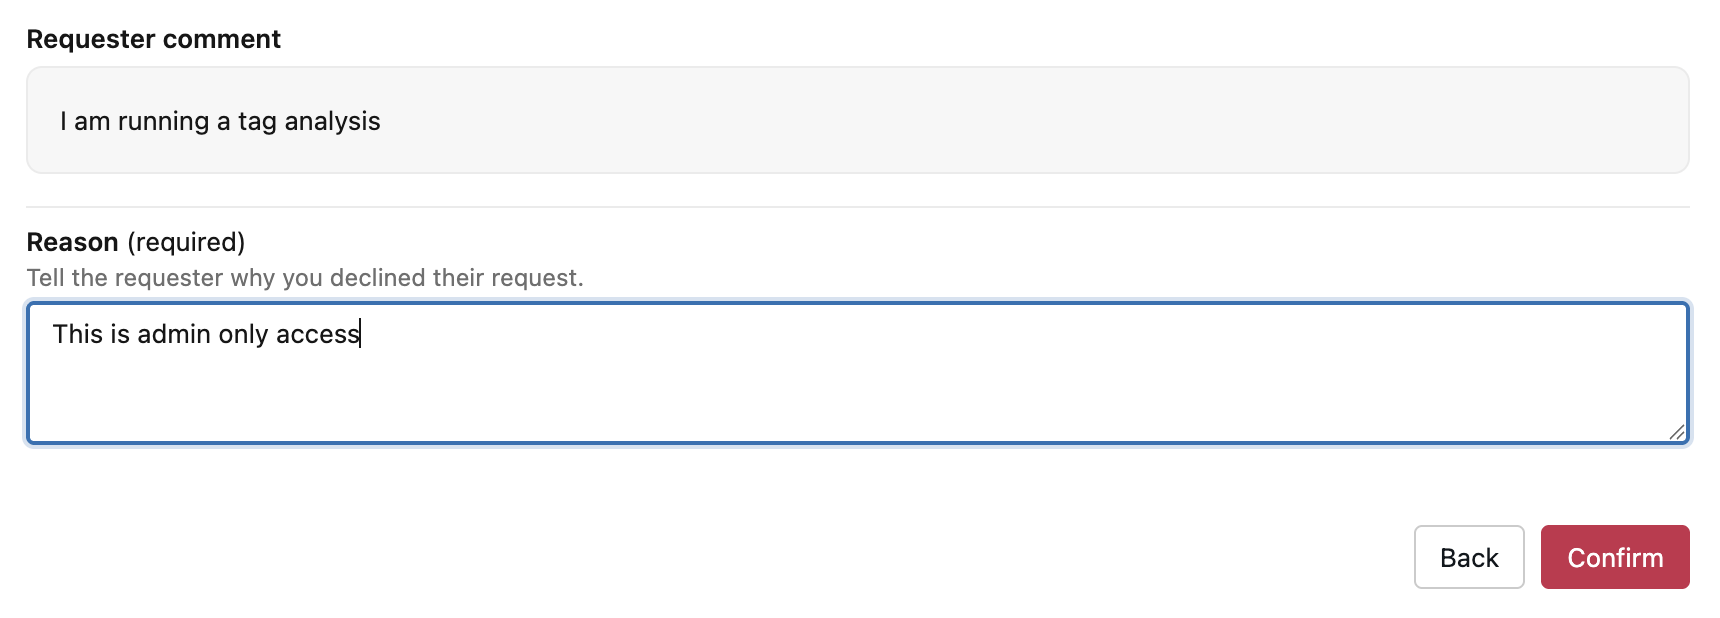
要求を拒否するには、 拒否 をクリックし、必須の理由を入力してください。
レビュー担当者がリクエストを承認または拒否すると、リクエスターとリクエストの対象となったユーザーに通知Eメールが送信されます。