個人用アクセス トークンのアクセス許可を管理する
このページでは、Databricks個人用アクセストークンの権限を構成する方法について説明します。資格情報を使用して Databricks を認証する方法の詳細については、Databricks リソースへのアクセスの承認を参照してください。個人用アクセストークンを監視および取り消す方法については、個人用アクセストークンの監視と取り消しを参照してください。
個人用アクセストークンのアクセス許可
ワークスペース 管理者は、個人用アクセス トークンにアクセス許可を設定して、トークンを作成および使用できるユーザー、サービスプリンシパル、およびグループを制御できます。 トークン アクセス制御を使用する前に、 Databricks ワークスペース管理者がワークスペースの個人用アクセス トークンを有効にする必要があります。 ワークスペースの個人用アクセス トークン認証を有効または無効にするを参照してください。
ワークスペース ユーザーは、次のいずれかのトークン権限を持つことができます。
- NO PERMISSIONS: ユーザーは、Databricks ワークスペースへの認証に個人アクセス権を作成または使用することはできません。
- CAN USE: ユーザーは、パーソナル アクセス トークンを作成し、それを使用してワークスペースへの認証を行うことができます。
- CAN MANAGE (ワークスペース管理者の場合のみ): ユーザーは、すべてのワークスペースユーザーの個人用アクセストークンおよびそれらを使用する権限を管理できます。ワークスペース
adminsグループのユーザーはdefaultこの権限を持ち、取り消すことはできません。他のユーザー、Service Principal、またはグループには、この権限を付与することはできません。
Databricks 個人用アクセス トークンのアクセス許可は、 Premium プランでのみ使用できます。
次の表に、各トークン関連タスクに必要な権限を示します。
タスク | NO PERMISSIONS | CAN USE | CAN MANAGE |
|---|---|---|---|
トークンを作成する | x | x | |
認証にトークンを使用する | x | x | |
自分のトークンを取り消す | x | x | |
ユーザーまたはサービスプリンシパルのトークンを取り消す | x | ||
すべてのトークンを一覧表示する | x | ||
トークンのアクセス許可を変更する | x |
管理者設定ページを使用してトークンのアクセス許可を管理する
このセクションでは、ワークスペース UI を使用して権限を管理する方法について説明します。Permissions APIまたはDatabricks Terraform プロバイダーを使用することもできます。ユーザーの CAN USE または CAN MANAGE 権限が取り消されると、そのトークンは使用できなくなります。権限が復元されると、同じトークンが再び使用できるようになります。
「 権限」 ボタンは、ワークスペース内で少なくとも1つの個人アクセストークンが作成された後でのみ使用可能になります。まだトークンが存在しない場合は、まずトークンを作成します。 Databricks の個人アクセストークンを使用した認証 (従来) を参照してください。
-
設定ページに移動します。
-
詳細設定 タブをクリックします。
-
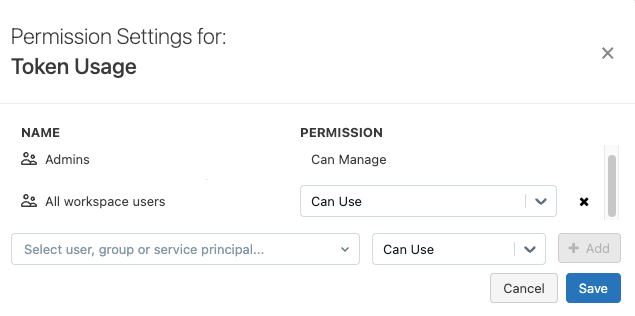
パーソナル アクセス トークン の横にある アクセス許可 ボタンをクリックして、トークンのアクセス許可エディターを開きます。
-
ユーザー、サービスプリンシパル、またはグループを検索して選択し、割り当てるアクセス許可を選択します。
usersグループに CAN USE 権限があり、管理者以外のユーザーに対してより詳細なアクセスを適用する場合は、 ユーザー 行の権限ドロップダウンメニューの横にある X をクリックして、usersグループから CAN USE 権限を削除します。 -
[ + 追加 ] をクリックします。
-
[ 保存 ]をクリックします。