AWS IAM Identity Center を使用した Databricks への SSO
プレビュー
この機能は パブリック プレビュー段階です。
このページでは、Databricks アカウントでシングル サインオン (SSO) の ID プロバイダーとして AWS IAM Identity Center を構成する方法を示します。SAML 2.0 を使用して AWS IAM Identity Center で SSO を設定できます。OIDC に対する AWS IAM Identity Center のサポートは、Databricks と互換性がありません。
SAML を使用した AWS IAM Identity Center SSO の有効化
-
新しいブラウザタブで、AWS Management Console にログインし、IAM Identity Center に移動します。AWS アカウントで IAM Identity Center を有効にする必要がある場合があります。
-
IAM Identity Center コンソールで、「 アプリケーション」 に移動します。
-
[ アプリケーションの追加 ] をクリックします。
-
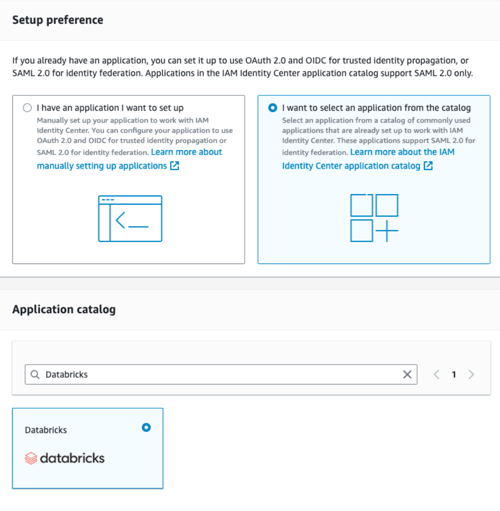
[ 設定] で、[ カタログからアプリケーションを選択します ] を選択します。
-
Databricks を検索して選択し、 [ 次へ ] をクリックします。
-
IAM Identity Center のサインイン URL 値をコピーして保存します。
-
「 IAM Identity Center 証明書」 リンクからパブリック証明書をダウンロードします。
-
-
新しいブラウザ tab で Databricks アカウントコンソールにログインし、 Security をクリックします。
- [ IDプロバイダーのセットアップ ] tabをクリックします。
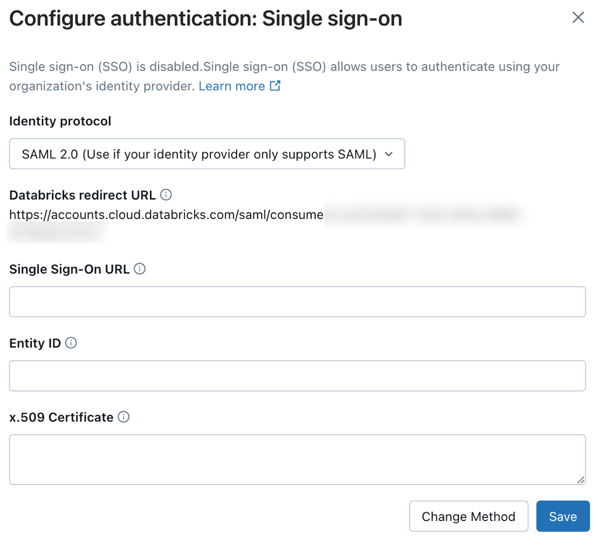
- Authentication セクションで、Single Sign Onを設定してSSO設定ダイアログを開きます。
- [Add details] ステップの [Identity protocol] で、 [SAML 2.0] を選択します。
- シングルサインオン URL と ID プロバイダーエンティティ ID の両方を、コピーした IAM Identity Center サインイン URL に設定します。
- 「x.509 Certificate 」を、ダウンロードした IAM Identity Center Certificate のテキストに設定します。証明書の先頭と末尾のマーカーを含む、証明書全体を貼り付けます。
- Databricks リダイレクト URL をコピーします。
-
AWS IAM Identity Center のブラウザタブに戻ります。
-
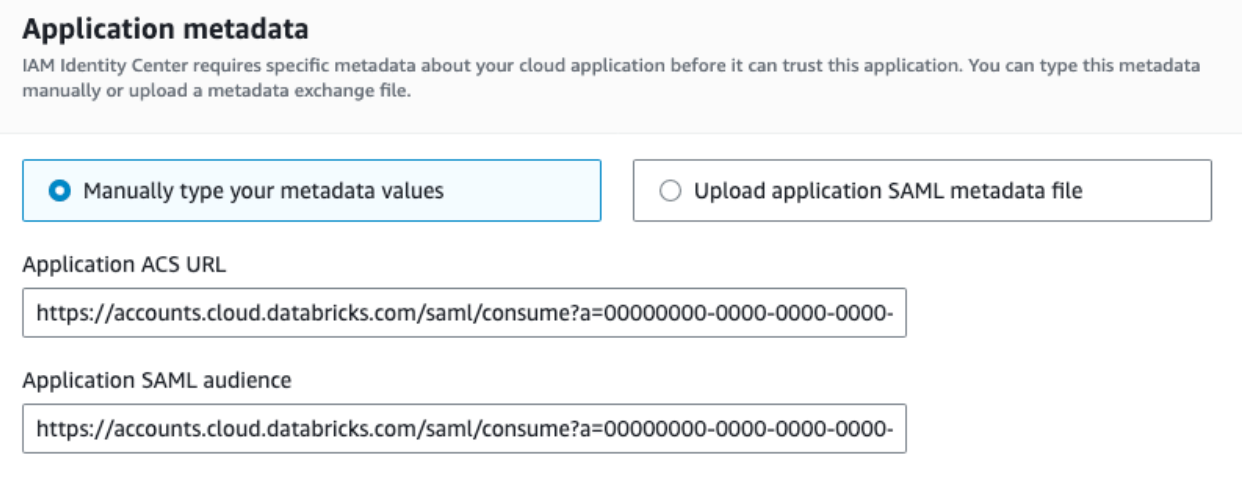
[ アプリケーション メタデータ ] で、[ メタデータ値を手動で入力する] を選択します。
-
アプリケーション ACS URL と アプリケーション SAML 対象ユーザー の両方に、コピーした Databricks リダイレクト URL の値を貼り付けます。
-
[送信] をクリックします。
-
-
Databricksブラウザタブに戻ります。
- Enable SSO ステップで、 Enable SSO をクリックします。Databricksは設定を無効の状態で保存し、接続テストを実行します。AWS IAM Identity Centerでのサインインを完了するようにリダイレクトされます。テストが成功すると、SSOが自動的に有効になります。テストが失敗した場合、Databricksは設定を検証できなかったことを報告します。入力した値を確認して、もう一度お試しください。
- SSOを有効にした後、ユーザーが初めてサインインしたときにユーザーアカウントを作成するには、次のステップカードにある [初回登録時に新しいIDを作成する] トグルを使用して、ジャストインタイム(JIT)プロビジョニングを有効にします。ユーザーを自動プロビジョニングする(JIT)を参照してください。
ワークスペースのログインテストを含む、セットアップ後のテストの詳細なガイダンスについては、SSO設定のテストを参照してください。
Databricksにユーザーを追加する
SSOの設定が完了したら、アカウントにユーザーを追加してください。Databricks 、自動 ID 管理を使用して ID プロバイダーからユーザーを同期することをお勧めします。これにより、ユーザーとグループが ID プロバイダーからDatabricksアカウントに自動的に同期されます。 自動的なID管理を行うには、Microsoft Entra IDの設定を参照してください。あるいは、ID プロバイダーが自動 ID 管理をサポートしていない場合は、 SCIMプロビジョニングを構成できます。 SCIMを使用してIDプロバイダーからユーザーとグループを同期する方法を参照してください。
ジャストインタイム(JIT)プロビジョニングは、ユーザーがSSOを使用して初めてログインした際に自動的にDatabricksにユーザーを追加する機能で、2026年2月2日以降に作成されたアカウントではデフォルトで有効になっています。ユーザーの自動プロビジョニング(JIT)を参照してください。