ワークスペースのインバウンドプライベート サービス接続を構成する
このページでは、ユーザーとそのDatabricksワークスペース間のインバウンドプライベート接続の構成ステップについて説明します。インバウンドプライベート接続は、パブリックインターネットではなくプライベートEndpointを介して、ユーザーのトラフィックをDatabricks WebアプリケーションおよびREST APIsにルーティングします。
- Databricksでのプライベート接続の概要については、「Private Service Connect の概念」を参照してください。
- Databricksへのクラシック コンピュート プレーンのプライベート接続を有効にするには、「ワークスペースのプライベート サービス接続を有効にする」を参照してください。
インバウンドPrivate Service Connectを使用してGoogle Cloud VPCまたはオンプレミスネットワークからDatabricksサービスへの安全なプライベート接続を確立します。これにより、パブリックインターネットではなくPrivate Service Connect Endpoint経由でトラフィックがルーティングされます。
インバウンドEndpointはトランジット VPC から発信され、通常はユーザーのウェブアプリケーションアクセスのソースとして機能します。クラシックコンピュートを使用している場合、これはワークスペースのコンピュートプレーンVPCとは別のVPCである可能性があり、オンプレミスネットワークに接続できます。
ワークスペースへのインバウンド Private Service Connect を使用すると、次のことができます。
- プライベート アクセスを構成する: Databricks Web アプリケーション、REST API、および Databricks Connect API へのをインバウンド Private Service Connect 接続を構成します。
- プライベート接続を強制する:ユーザーからDatabricksへのプライベート接続を構成します。
- コンテキストベースのイングレス(ベータ版)でプライベートアクセスを制御する:IDとリクエストタイプの条件と組み合わせて、特定の登録済みEndpointからのアクセスを許可または拒否します。プライベートアクセス ポリシーの構成を参照してください。
要件と制限事項
-
Databricks アカウントはEnterprise プランにあります。
-
トランジットVPCにサブネットとPrivate サービス Connect Endpointを作成するために必要なすべてのGoogle Cloud権限が必要です。
-
クォータ: Endpointの制限は、VPCごとではなく、ホストプロジェクトごとです。ホストプロジェクトのリージョンごとに、各タイプのPrivate Service Connect Endpointを最大10個まで構成できます。インバウンド Private サービス Connect は、一般的なアクセス Endpoint を使用し、クラシック コンピュート プレーン Private サービス Connect には、独自の制限である10を持つセキュア クラスター接続 (SCC) リレー Endpoint が追加されます。Private Service Connect Endpoint はリージョン固有のリソースであるため、同じVPCおよびリージョン内の複数のDatabricksワークスペースがこれらのEndpointを共有します。このクォータがセットアップの制限になる場合は、アカウントチームにお問い合わせください。
-
リージョン間の接続なし:Private Service Connect ワークスペースコンポーネントは、以下を含め、すべて同じリージョンにある必要があります:
- トランジット VPC ネットワークとサブネット。
- ネットワークとサブネット VPC プレーン。
- Databricks ワークスペース。
- Private サービス Connect エンドポイント。
- Private サービス Connect エンドポイント サブネット。
コンテキストベースのイングレスプライベートアクセスポリシーを使用して汎用アクセスEndpointを許可リストに登録する場合、Endpointとそれに関連するトランジットVPCはワークスペースと同じリージョンにある必要はありません。任意のリージョンの汎用アクセスEndpointは、任意のリージョンのワークスペースにサービスを提供できます。プライベートアクセスポリシーの構成を参照してください。
ネットワークトポロジの複数のオプション
プライベート Databricks ワークスペースをデプロイする場合は、次のいずれかのネットワーク構成オプションを選択する必要があります。
- Databricks ユーザー (クライアント) と Databricks クラシック コンピュート プレーンを同じネットワーク上に配置する : このオプションでは、トランジット VPC とコンピュート プレーン VPC は、同じ基盤となる VPC ネットワークを参照します。このトポロジを選択した場合、そのVPCからのDatabricksワークスペースへのすべてのアクセスは、そのVPCのインバウンドのプライベートサービス接続を経由する必要があります。要件と制限を参照してください。
- Databricks ユーザー(クライアント)と Databricks クラシックコンピュートプレーンを別々のネットワークに配置する : このオプションでは、ユーザーまたはアプリケーションクライアントは、異なるネットワークパスを使用して異なる Databricks ワークスペースにアクセスできます。オプションで、トランジット VPC 上のユーザーが Private Service Connect 接続を介してプライベートワークスペースにアクセスできるようにし、パブリックインターネット上のユーザーがワークスペースにアクセスできるようにすることもできます。
インバウンド Private Service Connect を使用するワークスペースと、同じトランジットVPC内にないワークスペースを混在させることはできません。 1 つのトランジットVPC複数のワークスペースで共有できますが、トランジットVPC内のすべてのワークスペースは同じタイプである必要があり、すべてがインバウンド Private Service Connect を使用するか、まったく使用しないかのどちらかです。 この要件は、Google クラウドでの DNS 解決の詳細によるものです。
地域別サービス添付資料参照
インバウンド Private Service Connect を有効にするには、地域の全般アクセス Endpoint のサービス アタッチメント URI が必要です。URI はサフィックス plproxy-psc-endpoint-all-portsで終わります。このEndpointには 2 つの役割があります。これは、トランジットVPCワークスペース Web アプリケーションおよびREST APIsに接続するためにインバウンド Private サービス Connect によって使用され、また、 REST APIsのコントロール プレーンに接続するためにクラシック コンピュート プレーン Private サービス Connect によっても使用されます。
リージョンのサービス アタッチメント URI を見つけるには、「Private Service Connect (PSC) 添付ファイル URI とプロジェクト番号 」の 全般アクセス 値を使用します。
インバウンドプライベート サービス 接続をセットアップする
サブネットの作成
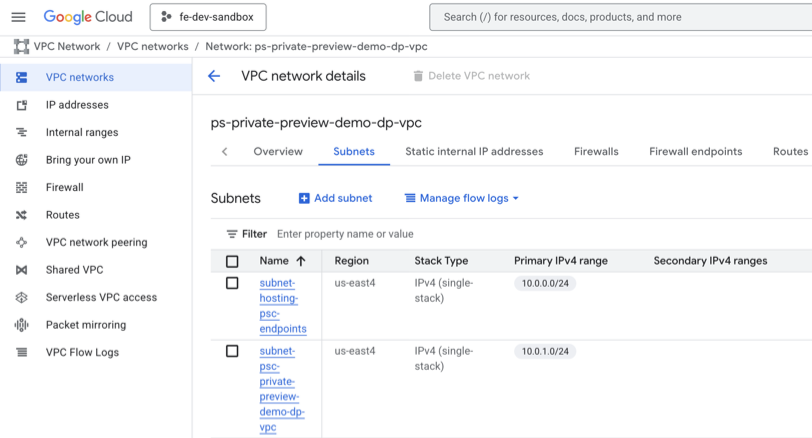
トランジット VPC ネットワーク内に、インバウンド Private Service Connect Endpoint 専用の サブネット を作成します。これは、Databricks クライアントの接続元となるネットワークです。まだ作成していない場合は、最初にトランジット VPC ネットワークを作成してください。以下の手順では Google Cloud コンソールを使用することを前提としていますが、gcloud CLI を使用して同様のタスクを実行することもできます。
サブネットを作成するには:
-
Google Cloudコンソールで、VPCリストページに移動します。
-
[ サブネットの追加 ] をクリックします。
-
名前、説明、および地域を設定します。
-
Purpose フィールドが表示されている場合 (表示されない場合があります)、 None を選択します。
-
10.0.0.0/28のような、サブネットのプライベートIP範囲を設定します。Private Service Connect Endpointをホストするために十分なIPアドレスを割り当てる必要があります。
ユーザーがこのサブネット上のVMまたはコンピュートリソースにアクセスできることを確認してください。
-
サブネットが VPC の Google Cloud コンソールの VPC ビューに追加されたことを確認します。
VPC Endpointの作成
For workspace private access with context-based ingress, you can reuse any General Access VPC endpoint that you already created for another workspace or for inbound Private Service Connect to your account-level resources (see Configure inbound Private Service Connect for account-level resources). The region of this endpoint does not have to match the region of your workspace. A General Access endpoint in any region can serve workspaces in any region.
作成したトランジットVPCサブネットからplproxy-psc-endpoint-all-portsサービス添付ファイルへの汎用アクセスVPC Endpointを作成します。Endpointに名前を付ける際、Databricks では「databricks-general-access-psc」のように「general-access」を含めることを推奨しています。
地域の完全なサービス アタッチメント名を取得するには、「 Private サービス Connect (PSC) 添付ファイル URI とプロジェクト番号」を参照してください。
VPC Endpointの登録
Google CloudコンソールでVPC Endpointを作成した後、それをDatabricksに登録します。VPC Endpoint設定APIを使用することもできます。
- Databricks アカウント コンソールに移動します。
- サイドバーの [セキュリティ] をクリックします。
- プライベートEndpoint をクリックします。
- **プライベートエンドポイントを登録する**をクリックします。
- Private サービス Connect エンドポイントごとに、新しい VPC エンドポイントを登録するための必須フィールドに入力します。
- VPC エンドポイント名 : VPC エンドポイントを識別するための人間が判読できる名前。Databricks では、Private サービス Connect エンドポイント ID と同じ名前を使用することをお勧めしますが、これらが一致している必要はありません。
- リージョン : この Private サービス Connect エンドポイントが定義されている Google Cloud リージョン。
- Google Cloud VPC ネットワーク プロジェクト ID : このエンドポイントが定義されている Google Cloud プロジェクト ID。これは、ユーザー接続の起点となる VPC のプロジェクト ID で、トランジット VPC と呼ばれることもあります。
- Google Cloud Private Service Connect(PSC)Endpoint ID : Google Cloud で作成した PSC エンドポイントの ID。
次の表に、エンドポイントに必要な情報を示します。
Field | Example |
|---|---|
VPC endpoint name |
|
Region |
|
Google Cloud VPC network project ID |
|
Google Cloud Private Service Connect (PSC) endpoint ID |
|
完了したら、アカウントコンソールの Private Endpoints リストを使用して、Endpointリストを確認し、情報を確定します。
プライベートアクセスポリシーを構成する
汎用アクセスVPC Endpointを登録した後、ワークスペースのプライベートアクセス ポリシーを構成するには、コンテキストベースのイングレスを使用する方法と、プライベートアクセス設定を使用する方法の2つがあります。コンテキストベースのイングレスアプローチを使用すると、ID、リクエストタイプ、およびソース条件を組み合わせて、きめ細かなアクセスを構成できます。コンテキストベースのイングレスプライベートアクセスポリシーもリージョンにバインドされません。任意のリージョンのEndpointを許可リストに登録して、別のリージョンのワークスペースにサービスを提供できます。コンテキストベースのイングレス制御を参照してください。プライベートアクセスの設定は、すべてか無か、またはリージョンにバインドされたポリシーです。
トラフィックを許可するには、プライベートアクセス設定とコンテキストベースのイングレスの両方でEndpointを許可する必要があります。defaultでは、コンテキストベースのイングレスは [すべてのプライベートEndpointからのアクセスを許可] に設定されており、アクセス決定はワークスペースのプライベートアクセス設定に委ねられます。コンテキストベースのプライベートアクセス ポリシーを使用するには、すべての登録済みプライベートEndpointを許可するプライベートアクセス設定オブジェクトをアタッチします(メソッド1の最後のステップを参照)。これにより、アクセス決定はワークスペースのコンテキストベースのイングレスポリシーに委ねられます。
- Method 1: Context-based ingress
- Method 2: Private access settings
To configure private access to workspaces using context-based ingress, an account admin must turn on Context-Based Ingress: Workspace Private Access Policies from the account console Previews page. See Manage account-level previews.
-
アカウント コンソールで、サイドバーの [セキュリティ] をクリックします。
-
サイドバーで コンテキストベースのイングレスとエグレス制御 をクリックします。
-
「 ワークスペースレベルポリシー 」で、「 新しいワークスペースポリシー 」をクリックします。
-
Ingress > Private Network Access で、プライベートアクセスポリシーを定義してください。
- defaultでは、登録されているすべてのEndpointが許可されています: すべてのプライベートEndpointからのアクセスを許可 。これで問題がなければ、次のステップに進みます。この default には、登録された最初の 200 個の VPC Endpoint のみが含まれます。ポリシーでそれ以上が必要な場合は、アカウントチームに連絡して増加を依頼してください。
- 特定の登録済みEndpointを許可リストに登録しながら他のすべてのEndpointを拒否するには、 すべてのプライベートEndpointからのアクセスを許可 をオフにして、許可ルールを追加します。
- アクセスを許可する ID とワークスペースの送信先を選択します。defaultでは、すべての ID と宛先が許可されています。
- ソースタイプ には、 選択されたプライベートEndpoint を選択し、登録した汎用アクセスVPCEndpointを選択します。これらのEndpointのリージョンは、ワークスペースのリージョンと一致する必要はありません。
- 確認 をクリックします。
- 必要に応じて、許可ルールの例外を定義するために、ポリシーに 拒否ルール を追加します。
-
[イングレス] > [パブリックネットワークアクセス] でパブリックアクセス ポリシーを構成します。すべてのパブリック IP アクセスを無効にするには、 [すべてのパブリック IP からのアクセスを許可] のチェックを外します。Databricksは、DNS構成のテスト中はパブリックアクセスを有効にしておき、DNSが最終決定された後に無効にして排他的なプライベート接続を強制することをお勧めします。
-
ドライランモード でイングレスポリシーをテストしてから、 適用 に切り替えます。ドライランモードでのアクセス拒否は
system.access.inbound_networkシステムテーブルにログされますが、アクセスはブロックされません。 -
エグレス ポリシーが正しいことを確認してください。
-
ネットワークポリシーをワークスペースに適用してください。
-
ネットワークポリシーを保存します。コンテキストベースのイングレス ポリシーの更新は、通常 10 分以内に有効になります。
-
ワークスペースに「すべてのアクセスを許可」プライベートアクセス設定オブジェクトをアタッチします。プライベートアクセス設定オブジェクトがアタッチされていないワークスペースは、ネットワークポリシーに関係なく、すべてのプライベートアクセスが拒否されます。
- アカウント コンソールで、サイドバーの [セキュリティ] をクリックします。
- 非公開アクセス設定 をクリックします。
- [プライベートアクセス設定の追加] をクリックします。
- 新しいプライベートアクセス設定オブジェクトの名前を入力します。
- ワークスペースと同じリージョンを選択します。
- パブリック アクセス を Databricks イングレス ポリシーで管理する に設定します。コンテキストベースのイングレス ポリシーを使用して、パブリック アクセスを制限します。
- [Private Access Level] を アカウント に設定します。
- [プライベートアクセス設定の追加] をクリックします。
- アカウントコンソールで、[ ワークスペース ] をクリックし、次に対象のワークスペースをクリックします。
- [詳細設定 ] をクリックします。
- プライベート接続 フィールドで、作成したプライベートアクセス設定オブジェクトを選択します。
- 保存 をクリックします。
If multiple workspaces share the same ingress and egress policies, they can share the same network policy, so you can define it one time and attach it anywhere.
You can reuse the same "allow all access" private access settings object across any workspace in the same region.
プライベート アクセス設定 APIを使用することもできます。
-
アカウント コンソールで、サイドバーの [セキュリティ] をクリックします。
-
非公開アクセス設定 をクリックします。
-
[プライベートアクセス設定の追加] をクリックします。
-
新しいプライベートアクセス設定オブジェクトの名前を入力します。
-
ワークスペースと同じリージョンを選択します。
-
パブリックアクセス フィールドを設定します:
- Databricks イングレスポリシーで管理 (default) : インバウンド接続は、Private Service Connect とパブリック インターネットの両方からアクセスできます。IPアクセスリストまたはコンテキストベースのイングレス制御を使用して、パブリックアクセスを制限します。
- パブリックネットワークアクセスをブロック : インバウンド接続は、Private Service Connect経由でのみアクセス可能です。
Databricks では、DNS 設定をテストする間は Governed by your Databricks ingress policies (Databricks のイングレスポリシーに基づく)から開始し、DNS が確定した後にコンテキストベースのイングレスコントロールを使用してパブリックアクセスを制限することを推奨します。IP アクセスリストはパブリックインターネットからのアクセスのみを制御するため、Private Service Connect からのプライベートトラフィックをブロックできません。
-
プライベートアクセスレベル を選択します。
- アカウント: VPC接続をDatabricks アカウントに登録されている エンドポイントに制限します。
- エンドポイント : 明示的な VPC エンドポイントのセットへの接続を制限します。インバウンド VPC エンドポイント登録を含めます。
-
[プライベートアクセス設定の追加] をクリックします。
-
アカウントコンソールで、[ ワークスペース ] をクリックし、次に対象のワークスペースをクリックします。
-
[詳細設定 ] をクリックします。
-
プライベート接続 フィールドで、作成したプライベートアクセス設定オブジェクトを選択します。
-
保存 をクリックします。
後でこれらの設定を変更するには、 プライベートアクセス設定オブジェクトの更新を参照してください。
DNSを構成する
ワークスペース URL、データ プレーン URL、およびブラウザー認証 URL をインバウンド Private サービス Connect Endpoint のプライベート IP に解決する クラウド DNS プライベート ゾーンをトランジット VPC に構成します。
すべてのワークスペースには、カスタムURL(例:<my-custom-account-name>.databricks.com)とワークスペース固有のURL(例:<workspace-id>.<n>.gcp.databricks.com)という2つの有効なURLがあります。
ワークスペース固有のURLは、常にワークスペースのPrivate Service Connect Endpointにルーティングする必要があります。アクセスにカスタムURLを使用する場合は、カスタムURLをワークスペースのPrivate Service Connect Endpointにルーティングする必要もあります。
Cloud DNS ゾーンのセットアップ、A レコード、nslookup による検証、およびクラシック コンピュート プレーンの Private Service Connect 全体で一貫した DNS 解決を行うためのベストプラクティスを含む詳細な手順については、「Google Cloud インバウンド Private Service Connect の DNS を構成する」を参照してください。
A transit VPC can contain only workspaces that use inbound Private Service Connect or only workspaces that do not. Google Cloud DNS resolution does not support mixing both types in a single transit VPC.
VPC Service Controlsの構成 (オプション)
トラフィックのプライバシーを維持するための追加のセキュリティレイヤーを提供するプライベートサービスコネクトと並行してVPC Service Controlsを実装することで、Databricksへのプライベート接続を強化します。この組み合わせたアプローチにより、Google Cloud リソースを分離し、VPC ネットワークへのアクセスを制御することで、データ流出のリスクを効果的に軽減します。
コンピュート プレーンVPCからクラウド ストレージへのクラシック コンピュート プレーン プライベート アクセスを構成する
プライベート Google アクセスまたはプライベート サービス コンピュート プレーン VPCからクラウド ストレージ リソースにプライベートにアクセスするように接続します。
コンピュートプレーンプロジェクトを VPC Service Controls サービス境界に追加する
Databricks ワークスペースごとに、次の Google Cloud プロジェクトを VPC Service Controls サービス境界に追加します。
- コンピュートプレーン VPC ホストプロジェクト
- ワークスペースのストレージバケットを含むプロジェクト
- ワークスペースのコンピュート リソースを含むサービス プロジェクト
この設定では、次の両方にアクセス権を付与する必要があります。
- Databricks コントロール プレーンからのコンピュート リソース バケットとワークスペース ストレージ バケット
- Databricksコンピュートプレーン からの 管理ストレージバケットVPC
上記の VPC Service Controls サービス境界で、次のイングレスおよびエグレスルールを使用して、上記のアクセスを許可します。
これらのイングレス ルールとエグレス ルールのプロジェクト番号を取得するには、「 Databricks サービスと資産の IP アドレスとドメイン」を参照してください。
イングレス ルール
Databricks コントロールプレーン VPC から VPC Service Controls サービス境界へのアクセスを許可するには、イングレスルールを追加する必要があります。次に、イングレス ルールの例を示します。
From:
      Identities: ANY_IDENTITY
      Source > Projects =
        <us-central1-control-plane-vpc-host-project-numbers> # Only required for workspace creation
        <regional-control-plane-vpc-host-project-numbers>
        <regional-control-plane-uc-project-number>
        <regional-control-plane-audit-log-delivery-project-number>
To:
      Projects =
         <list of compute plane Project Ids>
      Services =
         Service name: storage.googleapis.com
         Service methods: All actions
         Service name: compute.googleapis.com
         Service methods: All actions
         Service name: container.googleapis.com
         Service methods: All actions
         Service name: logging.googleapis.com
         Service methods: All actions
         Service name: cloudresourcemanager.googleapis.com
         Service methods: All actions
         Service name: iam.googleapis.com
         Service methods: All actions
イングレス ルールのプロジェクト番号を取得するには、「 Private サービス Connect (PSC) 添付ファイルの URI とプロジェクト番号」を参照してください。
エグレス ルール
DatabricksVPCで管理されるストレージバケットへのアクセスを許可するには、エグレスルールを追加する必要があります。次に、出力ルールの例を示します。
From:
      Identities: ANY_IDENTITY
To:
      Projects =
        <regional-control-plane-asset-project-number>
        <regional-control-plane-vpc-host-project-numbers>
      Services =
        Service name: storage.googleapis.com
        Service methods: All actions
        Service name: artifactregistry.googleapis.com
        Service methods:
           artifactregistry.googleapis.com/DockerRead'
エグレスルールのプロジェクト番号を取得するには、「 Private サービス接続 (PSC) アタッチメント URI とプロジェクト番号」を参照してください。
VPC Service Controls によって保護されたデータレイク ストレージ バケットにアクセスする
データレイク ストレージ バケットを含む Google Cloud プロジェクトを VPC Service Controls サービス境界に追加します。
データレイク ストレージ バケットと Databricks ワークスペース プロジェクトが同じ VPC Service Controls サービス境界にある場合、追加のイングレス ルールまたはエグレス ルールは必要ありません。
データレイク ストレージ バケットが別の VPC Service Controls サービス境界にある場合は、次のように設定する必要があります。
-
データレイクサービス境界のイングレスルール:
- DatabricksコンピュートプレーンVPCからCloud Storageへのアクセスを許可する
- リージョン ページに記載されているプロジェクト ID を使用して、Databricks コントロール プレーン VPC から Cloud Storage へのアクセスを許可します。このアクセスは、Unity Catalogなどの新しいデータガバナンス機能を導入するDatabricks必須です。
-
Egress rules on Databricks コンピュート プレーン サービス境界:
- データレイク プロジェクト上の Cloud Storage への下り(外向き)を許可する
統合ログインを使用してインバウンドのPrivate Service Connectを設定する
ベータ版
統合ログインを含む、アカウントレベルのリソースへのプライベートアクセスはベータ版です。起動するには、 コンテキストベースのイングレッション:アカウントポリシー を有効にします。アカウントレベルのリソースのインバウンドプライベートサービス接続を構成するを参照してください。
ユーザーがパブリックインターネットにアクセスできる場合(つまり、DNS解決にパブリックリゾルバーを使用でき、認証リクエストにパブリックインターネットを使用できる場合)、このステップは不要です。
統合ログインが有効になっているワークスペースにユーザーがログインすると、Databricks は認証フローでユーザーを accounts.gcp.databricks.com にリダイレクトします。ユーザーがパブリックインターネットにアクセスできない場合は、次のステップに従って ID プロバイダーと内部 DNS を構成してください。
アイデンティティプロバイダーでPrivate サービス ConnectリダイレクトURIを承認する
- アカウント管理者として、アカウントコンソールにログインし、 [Security] をクリックします。
- [Identity provider setup] tabをクリックします。
- Authentication セクションでSingle Sign On (SSO) を設定して、SSO設定ダイアログを開きます。
- Add details ステップで、 Databricks Redirect URL フィールドの値をコピーします。
- ID プロバイダーに移動します。
- DatabricksのリダイレクトURIを追加のリダイレクトURLとして追加します。Security Assertion Markup Language(SAML)を使用してSSOを構成する場合は、DatabricksのリダイレクトURIも追加のエンティティIDとして追加します。
トランジットVPCのクラウド DNSを設定する
Databricks Private サービス Connect Redirect URIが、登録済みのGeneral Access EndpointのプライベートIPアドレスにマッピングされるよう、トランジットVPCで次の設定を行ってください。
- 企業の DNS で条件付き転送を構成して、
accounts.gcp.databricks.comを Google Cloud に転送します。 - トランジット VPC の
gcp.databricks.comクラウド DNS プライベートゾーンで、アカウントに登録されている任意の一般アクセスEndpointのプライベート IP アドレスにaccounts.gcp.databricks.comを解決する A レコードを追加します。 - トランジットVPCからDatabricks Private サービス Connect Redirect URIにアクセスして、設定をテストしてください。
その他のリソース
-
- ワークスペースのPrivate Service Connectを有効にする
- Google Private Service Connect を有効にして、プライベート接続でワークスペースを保護し、データ流出のリスクを軽減する方法について説明します。
-
- ワークスペースのIPアクセスリストを構成する
- Databricksワークスペースへのアクセスを承認されたIPアドレスのみに制限する方法について説明します。