SSO para Databricks com AWS IAM Identity Center
Visualização
Esse recurso está em Public Preview.
Esta página demonstra como configurar um Identity Center AWS IAM como provedor de identidade para logon único (SSO) em seu Databricks account. É possível configurar o SSO com o AWS IAM Identity Center utilizando SAML 2.0. O suporte do AWS IAM Identity Center para OIDC não é compatível com o Databricks.
Habilite o SSO do AWS IAM Identity Center usando SAML
-
Em um novo navegador, acesse tab, log in para o Console de Gerenciamento AWS e navegue até IAM Identity Center. Pode ser necessário habilitar o Centro de Identidades do IAM em AWS account.
-
No console do IAM Identity Center, acesse Aplicativos .
-
Clique em Adicionar aplicativo .
-
Na preferência de configuração , selecione Quero selecionar um aplicativo do catálogo .
-
Procure e selecione Databricks e clique em Avançar .

-
Copie e salve o valor da URL de login do IAM Identity Center .
-
Faça o download do certificado público no link Certificado do IAM Identity Center.
-
-
In a new browser tab, log in to the Databricks account console and click Security .
- Clique na tab Configuração do provedor de identidade.
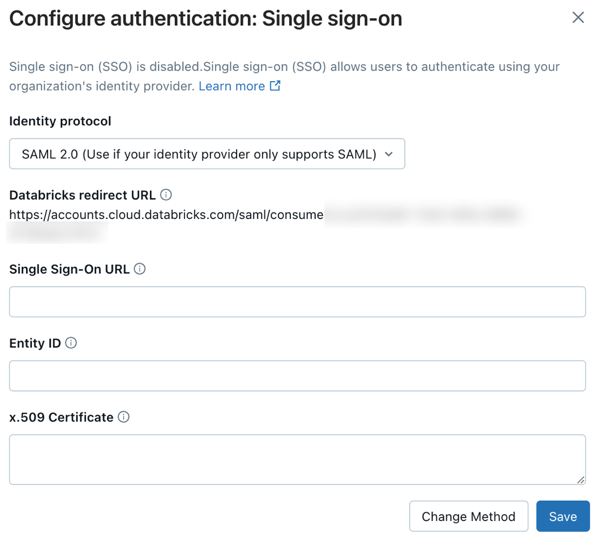
- Na seção Authentication , configure o single sign-on para abrir a caixa de diálogo de configuração de SSO.
- No o passo Add details , em Identity protocol , selecione SAML 2.0 .
- Defina a URL de logon único e o ID da entidade do provedor de identidade como a URL de logon do Centro de identidadeIAM que você copiou.
- Defina o Certificado x.509 com o texto do Certificado do Centro de IdentidadeIAM que você baixou. Cole o certificado inteiro, incluindo os marcadores do início e do final do certificado.
- Copie o URL de redirecionamento do Databricks .
-
Retorne ao AWS IAM Navegador do centro de identidade tab.
-
Em Metadados do aplicativo , selecione Digite manualmente seus valores de metadados .
-
Tanto no campo URL do ACS do aplicativo quanto no campo Público do SAML do aplicativo , insira o valor da URL de redirecionamento do Databricks que você copiou.
-
Clique em Enviar .

-
-
Volte para a guia do navegador Databricks.
- On the Enable SSO step, click Enable SSO . Databricks saves the configuration in a disabled state and runs a connection test. You are redirected to complete a sign-in with AWS IAM Identity Center. If the test succeeds, SSO is enabled automatically. If the test fails, Databricks reports that it couldn't validate the configuration. Review the values you entered and try again.
- Depois que o SSO for ativado, para criar contas de usuário na primeira vez que um usuário fizer login, habilite o provisionamento just-in-time (JIT) usando o botão de alternância Create new identities during first-time signup no cartão de próximas etapas. Consulte Provisionar usuários automaticamente (JIT).
Para obter orientações detalhadas de teste pós-configuração, incluindo testes de login do workspace, consulte Test your SSO configuration.
Adicionar usuários ao Databricks
Após configurar SSO, adicione usuários à sua account. Databricks recomenda a sincronização de usuários do seu provedor de identidade usando o gerenciamento automático de identidade, que sincroniza usuários e grupos automaticamente do seu provedor de identidade para a sua account Databricks . Consulte Configurar o Microsoft Entra ID para gerenciamento automático de identidade. Alternativamente, se o seu provedor de identidade não suportar o gerenciamento automático de identidades, você pode configurar o provisionamento SCIM. Consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
O provisionamento just-in-time (JIT), que adiciona automaticamente usuários ao Databricks quando eles log in pela primeira vez usando SSO, está ativado por default para contas criadas após 2 de fevereiro de 2026. Consulte Provisionamento automático de usuários (JIT).