SSO para Databricks com Keycloak
Visualização
Esse recurso está em Public Preview.
Esta página demonstra como configurar o Keycloak como provedor de identidade para login único (SSO) em seu Databricks account. O Keycloak é compatível com OpenID Connect (OIDC) e SAML 2.0. O Keycloak não oferece suporte ao SCIM para sincronizar usuários e grupos com o Databricks.
Ative o login único do Keycloak
Escolha seu protocolo de identidade:
- OIDC
- SAML 2.0
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na tab Configuração do provedor de identidade.
-
Na seção Authentication , configure o Single Sign On para abrir a caixa de diálogo de configuração de SSO.
-
On the Add details step, under Identity protocol , select OpenID Connect .
-
Anote o valor do URL de redirecionamento do Databricks .
-
Em um novo navegador, acesse tab, log in para acessar o console de administração do Keycloak.
-
Selecione o domínio para integração com o Databricks ou crie um novo.
-
Crie um novo cliente:
-
Clique em Clientes e clique em Criar cliente .
-
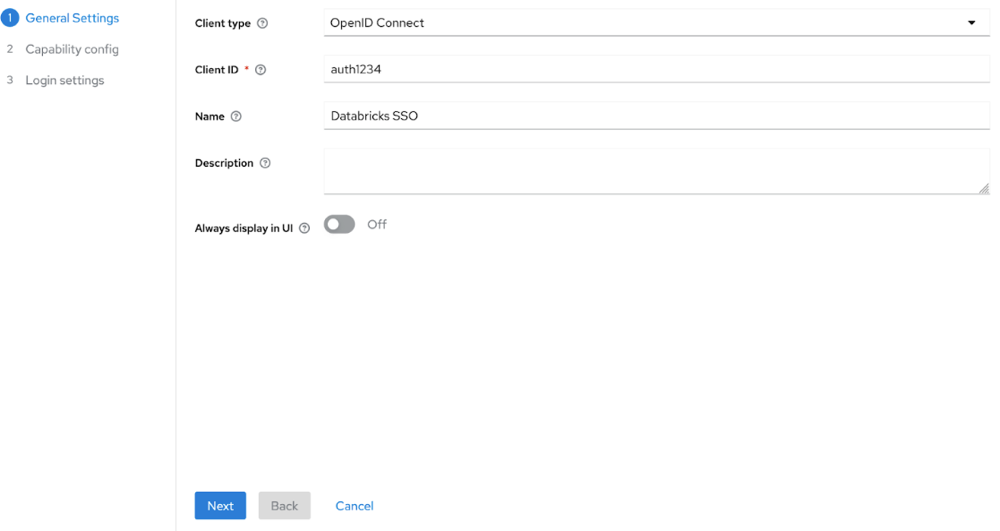
Em Tipo de cliente , selecione OpenID Connect .
-
Insira um ID e um nome do cliente.
-
Clique em Avançar e em Salvar .
-
-
Configure o cliente Databricks:
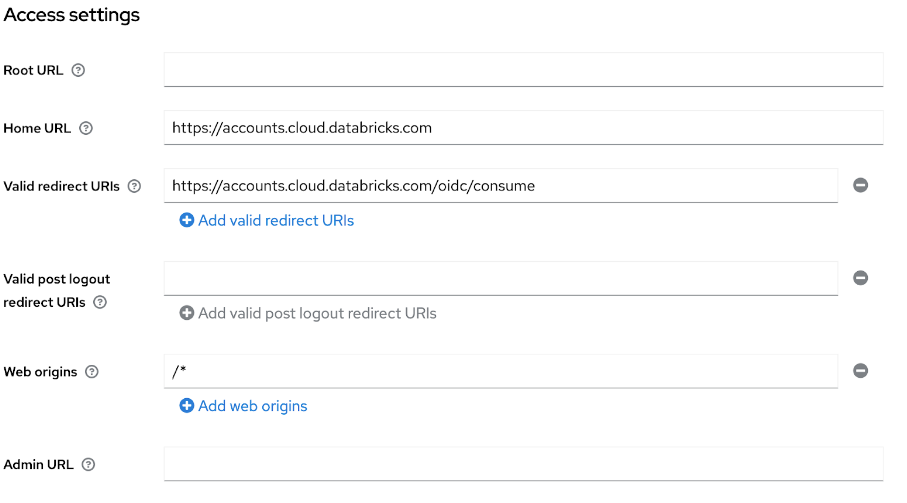
- Em Configurações de acesso , defina o URL inicial como o URL do seu site Databricks account .
- Defina URIs de redirecionamento válidos para o URL de redirecionamento do Databricks que você copiou acima.
- Na configuração de capacidade , defina a autenticação do cliente como Ativada para acesso confidencial.
-
Configure o mapeamento de membros do grupo:
- Clique em Escopos do cliente e selecione o escopo dedicado para seu cliente.
- Nos Mapeadores ( tab), clique em Configurar um novo mapeador .
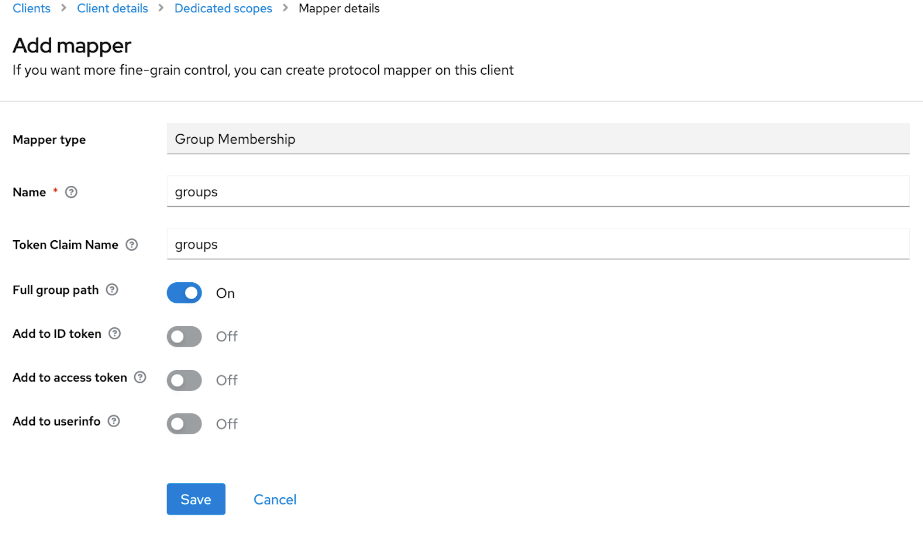
- Em Tipo de mapeador , selecione Participação em grupo .
- Defina Nome e Nome da reivindicação de tokens como grupos .
- Alterne o caminho completo do grupo para Ativado ou Desativado com base em sua preferência.
-
Return to the SSO configuration dialog in the Databricks account console and enter the values you copied from Keycloak:
- ID do cliente : O ID do cliente do Keycloak.
- Segredo do cliente : Encontrado em Credenciais tab do seu cliente Keycloak.
- URL do emissor do OpenID: Seu URL do Keycloak com domínio (por exemplo,
https://keycloak.example.com/realms/your-realm).
-
No passo Enable SSO , clique em Enable SSO . O Databricks salva a configuração em um estado desativado e executa um teste de conexão. Você será redirecionado para concluir o login com o Keycloak. Se o teste for bem-sucedido, o SSO será ativado automaticamente. Se o teste falhar, o Databricks informará que não foi possível validar a configuração. Revise os valores inseridos e tente novamente.
-
Depois que o SSO for ativado, para criar contas de usuário na primeira vez que um usuário fizer login, habilite o provisionamento just-in-time (JIT) usando o botão de alternância Create new identities during first-time signup no cartão de próximas etapas. Consulte Provisionar usuários automaticamente (JIT).
For detailed post-setup testing guidance, including workspace login testing, see Test your SSO configuration.
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na tab Configuração do provedor de identidade.
-
Na seção Authentication , configure o Single Sign On para abrir a caixa de diálogo de configuração de SSO.
-
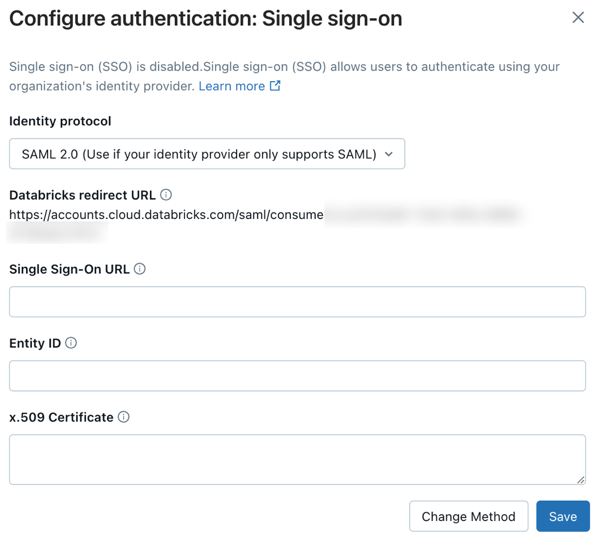
Na etapa Add details , em Identity protocol , selecione SAML 2.0 .
-
Anote o valor do URL de redirecionamento do Databricks .
-
Em um novo navegador, acesse tab, log in para acessar o console de administração do Keycloak.
-
Selecione o domínio para integração com o Databricks ou crie um novo.
-
Crie um novo cliente:
- Clique em Clientes e clique em Criar cliente .
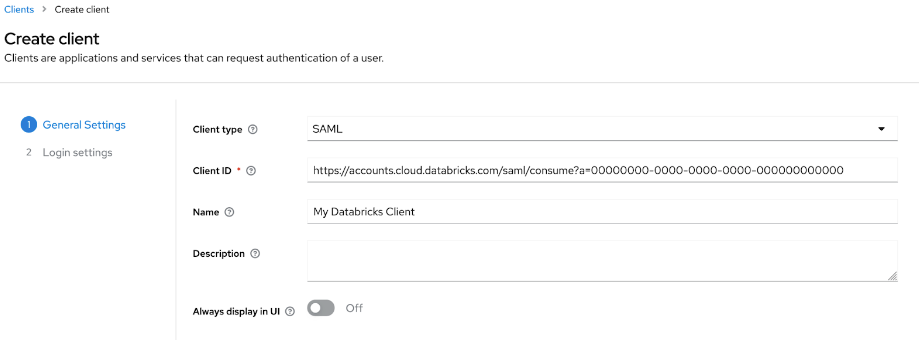
- Em Tipo de cliente , selecione SAML .
- Insira um ID e um nome do cliente.
- Clique em Avançar e em Salvar .
- Nas configurações de login, defina URIs de redirecionamento válidos para o URL de redirecionamento do Databricks que você copiou acima.
-
Configure o cliente:
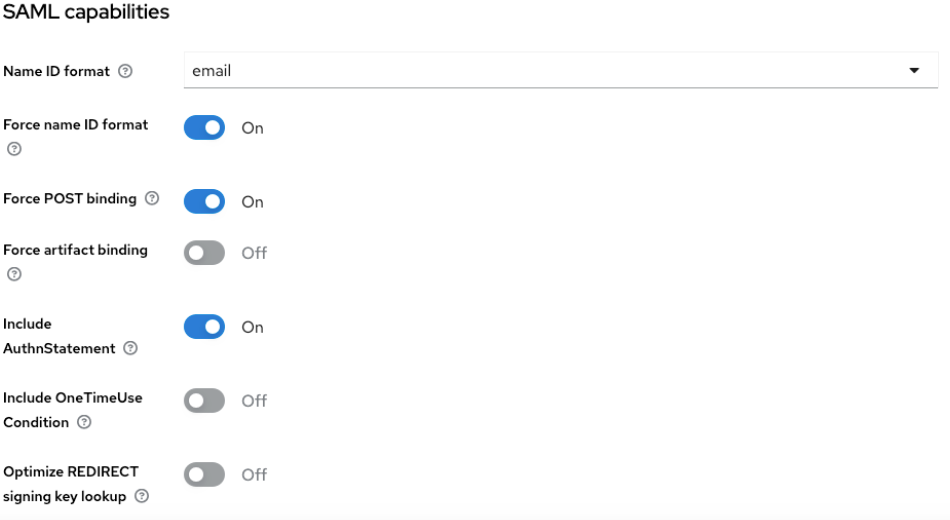
- Em Configurações , acesse tab, em Recursos de SAML, defina o formato do ID de nome comoemail.
- Ative o formato Forçar ID do nome .
- Clique em Salvar .
-
Configure o mapeamento de atributos SAML:
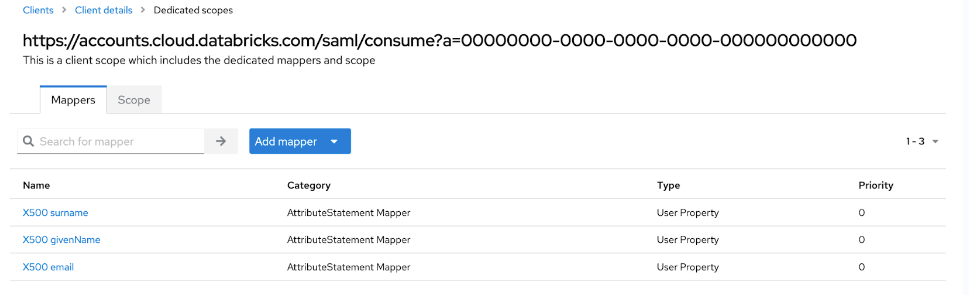
- Clique em Escopos do cliente e selecione o escopo dedicado para seu cliente.
- Em Mappers (Mapeadores) tab, clique em Add predefined mapper (Adicionar mapeador predefinido).
- Selecione X500 email , X500 nome e X500 sobrenome e clique em Adicionar .
-
Recuperar metadados SAML:
- Clique em Configurações do reino e em Geral .
- Clique em Metadados do provedor de identidade SAML 2.0 .
- Nos metadados, salve os seguintes valores:
- O atributo
Locationno elementoSingleSignOnService(por exemplo,https://my-idp.example.com/realms/DatabricksRealm/protocol/saml). Este é o URL de login único em Databricks - O atributo
entityIDno elementoEntityDescriptor(por exemplo,https://my-idp.example.com/realms/DatabricksRealm). - A tag
X509Certificate.
-
Return to the SSO configuration dialog in the Databricks account console and enter the values you copied from Keycloak:
- URL de autenticação única : O atributo
Locationno elementoSingleSignOnService - ID da entidade do provedor de identidade : O atributo
entityIDno elementoEntityDescriptor - Certificado x.509 : A tag
X509Certificate
- URL de autenticação única : O atributo
-
No passo Enable SSO , clique em Enable SSO . O Databricks salva a configuração em um estado desativado e executa um teste de conexão. Você será redirecionado para concluir o login com o Keycloak. Se o teste for bem-sucedido, o SSO será ativado automaticamente. Se o teste falhar, o Databricks informará que não foi possível validar a configuração. Revise os valores inseridos e tente novamente.
-
Depois que o SSO for ativado, para criar contas de usuário na primeira vez que um usuário fizer login, habilite o provisionamento just-in-time (JIT) usando o botão de alternância Create new identities during first-time signup no cartão de próximas etapas. Consulte Provisionar usuários automaticamente (JIT).
For detailed post-setup testing guidance, including workspace login testing, see Test your SSO configuration.
Adicionar usuários ao Databricks
Após configurar SSO, adicione usuários à sua account. Databricks recomenda a sincronização de usuários do seu provedor de identidade usando o gerenciamento automático de identidade, que sincroniza usuários e grupos automaticamente do seu provedor de identidade para a sua account Databricks . Consulte Configurar o Microsoft Entra ID para gerenciamento automático de identidade. Alternativamente, se o seu provedor de identidade não suportar o gerenciamento automático de identidades, você pode configurar o provisionamento SCIM. Consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
O provisionamento just-in-time (JIT), que adiciona automaticamente usuários ao Databricks quando eles log in pela primeira vez usando SSO, está ativado por default para contas criadas após 2 de fevereiro de 2026. Consulte Provisionamento automático de usuários (JIT).