SSO para Databricks com OneLogin
Visualização
Esse recurso está em Public Preview.
Esta página demonstra como configurar o OneLogin como provedor de identidade para login único (SSO) em seu Databricks account. O OneLogin é compatível com OpenID Connect (OIDC) e SAML 2.0. Para sincronizar usuários e grupos do OneLogin, consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
Ative o login único do OneLogin.
Escolha seu protocolo de identidade:
- OIDC
- SAML 2.0
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na tab Configuração do provedor de identidade.
-
In the Authentication section, configure single sign-on to open the SSO configuration dialog.
-
On the Add details step, under Identity protocol , select OpenID Connect .
-
Anote o valor de Databricks Redirect URL .
-
Em uma nova guia do navegador, faça login no OneLogin.
-
Clique em Administração .
-
Clique em Aplicativos .
-
Clique em Adicionar aplicativo .
-
Pesquise
OpenId Connecte selecione o aplicativo OpenId Connect (OIDC) . -
Insira um nome e clique em Salvar .
-
Na configuração , acesse tab, Databricks Redirecionar URL da etapa 4. É possível configurar as outras opções ou mantê-las com seus valores e default es.
-
Na guia SSO , copie os valores ID do cliente , segredo do cliente e URL do emissor .
-
ID do cliente é o identificador exclusivo do aplicativo Databricks que você criou no OneLogin.
-
Segredo do cliente é um segredo ou senha gerado para o aplicativo Databricks que você criou. Ele é usado para conceder autorização ao Databricks com o seu provedor de identidade.
-
O URL do emissor é o URL em que você pode encontrar o documento de configuração do OpenID do OneLogin. Esse documento de configuração do OpenID deve estar em
{issuer-url}/.well-known/openid-configuration.
Remova a terminação
/.well-known/openid-configurationdo URL. Você pode especificar parâmetros de consulta anexando-os ao URL do emissor, por exemplo,{issuer-url}?appid=123. -
-
Retorne à caixa de diálogo de configuração de SSO no console da conta Databricks e insira os valores copiados do aplicativo do provedor de identidade nos campos Client ID , Client secret e OpenID issuer URL .
-
Opcionalmente, insira uma reivindicação de nome de usuário se desejar utilizar uma reivindicação diferente de
emailcomo nome de usuário Databricks dos usuários. Consulte a documentação do seu provedor de identidade para obter informações específicas sobre valores de reivindicação.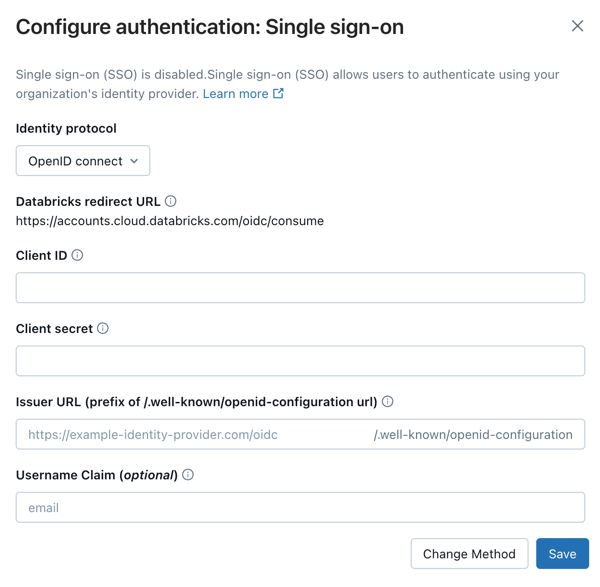
-
On the Enable SSO step, click Enable SSO . Databricks saves the configuration in a disabled state and runs a connection test. You are redirected to complete a sign-in with OneLogin. If the test succeeds, SSO is enabled automatically. If the test fails, Databricks reports that it couldn't validate the configuration. Review the values you entered and try again.
-
After SSO is enabled, to create user contas the first time a user signs in, enable just-in-time (JIT) provisionamento using the Create new identities during first-time signup toggle in the next-steps card. See Automatically provision users (JIT).
Para obter orientações detalhadas de teste pós-configuração, incluindo testes de login do workspace, consulte Test your SSO configuration.
-
Como administrador account , log in no consoleaccount e clique em Segurança .
-
Clique na tab Configuração do provedor de identidade.
-
In the Authentication section, configure single sign-on to open the SSO configuration dialog.
-
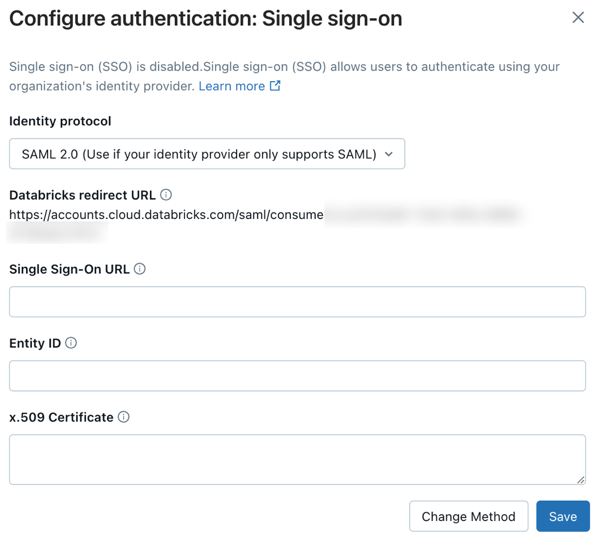
Na etapa Add details , em Identity protocol , selecione SAML 2.0 .
-
Anote o valor de Databricks Redirect URL .
-
Em uma nova guia do navegador, faça login no OneLogin.
-
Clique em Administração .
-
Clique em Aplicativos .
-
Clique em Adicionar aplicativo .
-
Pesquise por SAML Custom Connector (Advanced) e clique no resultado por OneLogin, Inc.
-
Defina Nome de exibição como Databricks .
-
Clique em Salvar . A página de informações do aplicativo é carregada. tab
-
Clique em Configuração .
-
Em Reunir informações necessárias , defina cada um dos campos a seguir como o URL SAML do Databricks:
- Audiência
- Destinatário
- Validador de URL ACS (consumidor)
- URL do ACS (consumidor)
- URL de logout único
- URL de login
-
Defina o elemento de assinatura SAML como Ambos .
-
Clique em Parâmetros .
-
As credenciais definidas são configuradas pelos administradores e compartilhadas por todos os usuários .
-
Clique em E-mail . Defina o valor como email e ative Incluir na asserção SAML .
-
Clique na guia SSO .
-
Copie os seguintes valores:
- certificado x.509
- URL do emissor
- Ponto de extremidade SAML 2.0 (HTTP)
-
Verifique se o elemento de assinatura SAML está definido como Resposta ou Ambos .
-
Verifique se a afirmação Criptografar está desabilitada.
-
Return to the SSO configuration dialog in the Databricks account console and enter the values you copied from OneLogin:
- URL de autenticação única (SSO ): o endpoint SAML 2.0 do OneLogin (HTTP)
- ID da entidade do provedor de identidade : URL do emissor do OneLogin
- Certificado x.509 : O certificado x.509 do OneLogin, incluindo os marcadores de início e fim do certificado.
-
On the Enable SSO step, click Enable SSO . Databricks saves the configuration in a disabled state and runs a connection test. You are redirected to complete a sign-in with OneLogin. If the test succeeds, SSO is enabled automatically. If the test fails, Databricks reports that it couldn't validate the configuration. Review the values you entered and try again.
-
After SSO is enabled, to create user contas the first time a user signs in, enable just-in-time (JIT) provisionamento using the Create new identities during first-time signup toggle in the next-steps card. See Automatically provision users (JIT).
Para obter orientações detalhadas de teste pós-configuração, incluindo testes de login do workspace, consulte Test your SSO configuration.
Adicionar usuários ao Databricks
Após configurar SSO, adicione usuários à sua account. Databricks recomenda a sincronização de usuários do seu provedor de identidade usando o gerenciamento automático de identidade, que sincroniza usuários e grupos automaticamente do seu provedor de identidade para a sua account Databricks . Consulte Configurar o Microsoft Entra ID para gerenciamento automático de identidade. Alternativamente, se o seu provedor de identidade não suportar o gerenciamento automático de identidades, você pode configurar o provisionamento SCIM. Consulte Sincronizar usuários e grupos do seu provedor de identidade usando SCIM.
O provisionamento just-in-time (JIT), que adiciona automaticamente usuários ao Databricks quando eles log in pela primeira vez usando SSO, está ativado por default para contas criadas após 2 de fevereiro de 2026. Consulte Provisionamento automático de usuários (JIT).