Migre as listas de acesso IP do workspace para a entrada baseada em contexto
As listas de acesso de IP do workspace restringen o acesso com base apenas nos endereços IP de origem. Os controles de entrada baseados em contexto permitem que os administradores da account criem regras de permissão e negação com base em várias condições, incluindo identidade do usuário, tipo de solicitação e origem da rede. Isso fornece um controle mais granular sobre quem pode acessar o seu workspace e de onde.
O Databricks recomenda o uso da entrada baseada em contexto como o controle principal para a entrada do workspace. Para obter uma visão geral de como a entrada baseada em contexto avalia as solicitações, consulte Context-based ingress control.
Você pode usar a ferramenta de CLI migrate-ip-acls do Databricks Labs para migrar listas de acesso de IP de workspace existentes para uma política de entrada baseada em contexto.
Before you begin
-
Você deve ser um administrador do workspace no workspace que vai migrar. A leitura de listas de acesso IP do workspace exige permissões de administrador do workspace.
-
Você deve ser um account admin . A criação e anexação de políticas de rede exigem permissões de account admin.
-
A entrada baseada em contexto requer a camada Enterprise.
Revise as limitações da ferramenta de migração antes de começar, pois a ferramenta não pode migrar todos os workspaces.
As alterações de política normalmente levam de 10 a 15 minutos para entrarem em vigor. Durante esse período, a aplicação poderá ser inconsistente conforme a alteração é propagada. Aguarde esse atraso antes de depender da política migrada.
How the migration tool works
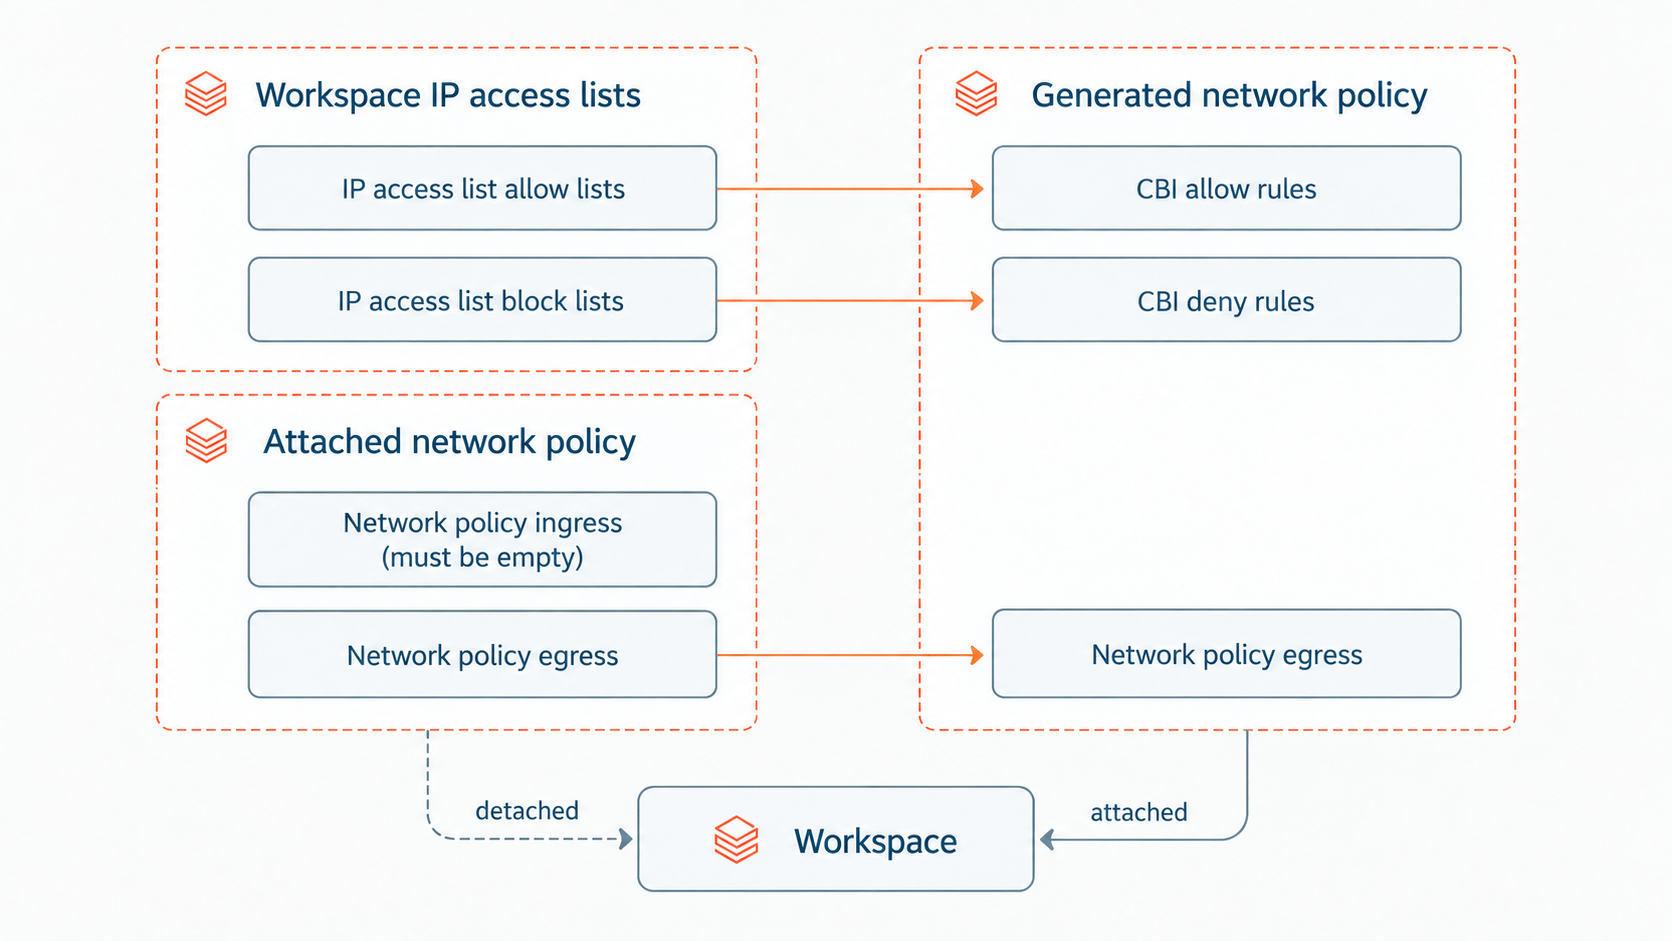
A ferramenta de migração executa os seguintes passos:
-
Autentica-se no workspace selecionado usando suas permissões de administrador do workspace e na conta do Databricks usando suas permissões de administrador de account.
-
Executa verificações pré-migração para determinar se o workspace pode ser migrado com segurança.
-
Solicita que você forneça um nome de política para a política de rede gerada.
-
Lê as listas de acesso IP habilitadas no workspace.
- Cada lista de permissões habilitada é convertida em uma regra de permissão de entrada baseada em contexto na política de rede gerada.
- Cada lista de blocos habilitada é convertida em uma regra de negação de entrada baseada em contexto na política de rede gerada.
- Os rótulos de lista de acesso IP existentes são preservados.
- Listas individuais desativadas não são migradas e são relatadas para revisão.
- Se o workspace tiver apenas listas de bloqueio, a ferramenta adicionará uma regra de permissão geral para que a política de entrada baseada em contexto gerada preserve o comportamento existente da lista de acesso de IP.
-
Copia a configuração de saída da política de rede anexada atualmente ao workspace para a política de rede gerada. Se o workspace não tiver uma política atribuída explicitamente, a ferramenta usará o
default-policyde linha de base da account. -
Exibe a política de rede gerada para sua revisão.
-
Se configurada com
--export, a ferramenta grava representações em JSON e Terraform da política proposta. -
Se
--create-policyestiver ativado, a ferramenta criará a nova política de rede. -
Se
--auto-assignestiver ativado, a ferramenta anexa a política gerada ao workspace selecionado. Como um workspace tem uma atribuição de política de rede, isso substitui a atribuição de política anterior do workspace. -
Se
--disable-existing-ip-aclsfor especificado, a ferramenta desativará a aplicação da lista de acesso de IP do workspace após a criação e o anexo bem-sucedidos da nova política aplicada. As listas de acesso IP existentes são preservadas, mas deixam de ser aplicadas.
--auto-assign está habilitado por default. --disable-existing-ip-acls está desativado por default.
Embora as listas de acesso de IP do workspace continuem ativadas, elas continuam a ser avaliadas em conjunto com a entrada baseada em contexto. Uma solicitação deve atender a ambos os controles.
Usar a ferramenta de migração
Siga estes passos para gerar uma política de entrada baseada em contexto a partir das listas de acesso IP de um workspace e, opcionalmente, criá-la e anexa-la.
A política gerada é um controle de imposição de segurança. No modo aplicado, qualquer solicitação que não corresponda às regras será bloqueada. A ferramenta de migração preserva a política das listas de acesso IP do seu workspace existente. No entanto, se preferir, você poderá executar a ferramenta de migração no modo de execução a seco primeiro (--policy-mode dry_run) e, em seguida, revisar os logs de negação antes de alternar a política gerada para o modo aplicado.
Clonar a ferramenta de migração
Clone o repository da ferramenta de migração do Databricks Labs:
git clone https://github.com/databrickslabs/migrate-ip-acls.git
cd migrate-ip-acls
Instale as dependências da ferramenta:
uv sync
Autentique-se no workspace como um administrador do workspace
A leitura e a modificação de listas de acesso de IP do workspace exigem permissões de administrador do workspace.
Autentique-se no workspace executando o seguinte comando:
databricks auth login \
   --host https://<WORKSPACE_URL>.gcp.databricks.com/
O comando de autenticação cria um perfil da CLI do Databricks para o workspace. Você usa este perfil ao executar a ferramenta de migração.
Autentique-se na conta como um administrador da conta
Criar e atribuir políticas de rede requer permissões de administrador da account.
Autentique-se na account executando o seguinte comando:
databricks auth login \
   --host https://accounts.gcp.databricks.com \
   --account-id <ACCOUNT_ID>
Use a account que contém o workspace que você está migrando.
Iniciar a ferramenta de migração
Start the migration tool by running the following comando:
uv run dbx-migrate-ip-acls --profile <my-workspace-profile-name> --account-id <acct-id> --export .
Parâmetros de entrada
Parâmetro | Descrição | Valores válidos | Valor padrão | Recomendado ou opcional |
|---|---|---|---|---|
| Perfil de workspace da CLI do Databricks para o workspace a ser migrado. | Qualquer nome de perfil de workspace listado em | N/A | Recomendado . Será solicitado se omitido. |
| ID de conta do Databricks que contém o workspace selecionado. | Any valid Databricks account ID (must be associated with the selected workspace) | N/A | Recomendado . Será solicitado se omitido. |
| O caminho do arquivo onde os arquivos JSON e do Terraform da política gerada são gravados. | Any valid file path | N/A | Recomendado . Nenhum arquivo será exportado se for omitido. |
| O nome da política de rede gerada. | O nome não deve estar sendo usado por outras políticas de rede no account. | N/A | Opcional . Será solicitado se for omitido. |
| Se a política de entrada baseada em contexto gerada está em modo aplicado ou de simulação (dry run). Enforced mode aplica a política. O dry run mode é baseado apenas em logs (registra negações de entrada, sem aplicação). |
|
| Opcional . Usa default se omitido. |
| Controla se a política gerada é anexada ao workspace selecionado após a criação. Anexar a nova política substitui a atribuição de política de rede anterior do workspace. | N/A |
| Opcional . Usa default se omitido. |
| Crie uma nova política de rede. Use | N/A |
| Opcional . Usa default se omitido. |
| Depois de criar e anexar com êxito uma política aplicada, desativa a aplicação da lista de acesso de IP do workspace. A própria configuração da lista de acesso de IP é preservada. | N/A | Não desativará as listas de acesso de IP existentes | Opcional . Usa default se omitido. |
A ferramenta rejeita combinações de parâmetros que possam deixar o workspace com uma política de entrada diferente pós-migração. Por exemplo, --disable-existing-ip-acls não poderá ser usado a menos que a ferramenta também crie e anexe uma política de rede aplicada . Ela também rejeita combinações sem sentido, como --no-create-policy --auto-assign.
Inspecionar e aprovar a saída
Antes de criar, anexar ou impor a política gerada, a ferramenta imprime a política de rede gerada para inspeção e validação. Assim que você aprovar, a ferramenta aplicará essas alterações de acordo com os parâmetros de entrada.
Aplicar o script do Terraform gerado
Se você especificar --export, a ferramenta criará uma representação JSON da política gerada e uma configuração do Terraform correspondente.
Revise o Terraform gerado antes de adicioná-lo à sua configuração de Infrastructure-as-Code ou de executar a terraform apply. A saída do Terraform destina-se a servir como ponto de partida para gerenciar a política gerada com infraestrutura como código.
Verificar a migração
Depois que a ferramenta criar e anexar a política, confirme se ela se comporta conforme o esperado antes de confiar nela:
- No console da conta, clique em Workspaces , selecione o workspace e confirme se a política gerada está listada em Network Policy .
- Se você criou a política no modo de execução de teste (dry-run), gere tráfego típico do Workspace e revise os logs de negação para confirmar se as regras convertidas correspondem ao acesso pretendido. Quando as regras estiverem corretas, altere a política para o modo de aplicação. Consulte Definir o modo de aplicação.
Os logs de negação são armazenados na tabela system.access.inbound_network no Unity Catalog. As negações de simulação de execução aparecem com um valor DRY_RUN_DENIAL na coluna access_type, e as negações aplicadas aparecem como DROP. Consulte Verificar logs de negação.
Limitações da ferramenta de migração
The migration tool does not support the following configurations:
-
Já existe uma política de entrada restritiva baseada em contexto atribuída ao workspace. Se a ferramenta estiver configurada para criar e atribuir uma nova política, ela será abortada se o workspace já tiver uma política atribuída contendo regras de entrada aplicadas ou de simulação (dry-run). Uma política de linha de base que permite tudo não aciona este Trigger.
-
A conectividade privada de entrada está configurada. Se a sua conta tiver algum endpoint privado de entrada registrado ou se o seu workspace tiver uma configuração de acesso privado anexada, a ferramenta será abortada. A ferramenta não migra as configurações de Entrada do Private Service Connect para a entrada baseada em contexto porque a Entrada do Private Service Connect na entrada baseada em contexto está em Beta.
Próximos passos
- Para ajustar a política gerada, adicionar ou editar regras, ou alterar os modos de imposição, consulte Gerenciar políticas de entrada baseadas em contexto do workspace.
- Para saber como a entrada baseada em contexto avalia as solicitações, consulte Context-based ingress control.